EZ-net@IT研究所 | 公開:2026年11月
私たちは企業ITの最前線から、プロの視点で、ビジネスに影響する技術変化を解説します。
—— EZ-net@IT研究所
10月に入ってから、PHP関連のぜい弱性を突いた攻撃は止まっていません。この間、弊社はお客様の事案の調査、お問い合わせへの回答、緊急対応に全力を注いでおり、今日も順次対応を進めています。並行して、PHPに関わるシステムの改修提案、お見積もり、新規プロジェクトの立ち上げも、一件、また一件と積み上がってきました。
多忙な日々ではありますが、現場で対応を続けているからこそ、はっきりと言えることがあります。今回のぜい弱性は、経営者の皆様に、できるだけ簡単な言葉で一度説明しておく必要があります。
その合間を縫って、この記事を書きました。
一、この1か月余りで、何が起きたのか
10月の日本では、大手企業が1日か2日おきに説明会を開き、謝罪しています。
9月25日のタイムズカーを起点に、日本企業の情報漏えいの公表は、点から線へとつながりました。以下は公表日の順に並べたものです(数値は各社の公表および報道をもとに、最大値または累計値をとっています。10月31日時点のものです)。
| 企業 | 公表日 | 対象となった記録 | 侵入経路 |
|---|---|---|---|
| タイムズカー | 9/25 | 660万アカウント(うち本人確認写真160万件) | Webシステム、うち1系統は稼働約20年 |
| 焼肉きんぐ(物語コーポレーション) | 10/5 | 1,079万件 | アプリ会員管理システム |
| GMOリサーチ | 10/5 | 89万件 | ソフトウェアのぜい弱性 |
| 大和証券 | 10/5 | 約11万件 | 委託先のFAQシステム |
| IDCフロンティア | 10/7 | 顧客機関495社 | クラウド基盤がランサムウェア被害 |
| 第一興商 | 10/8 | 872万件 | 委託先のPC1台 |
| ローソン | 10/8 | 216万件 | アプリのデータ表示機能の悪用 |
| skyticket | 10/9 | 1,464万件 | 管理画面の機能の操作 |
| ブックオフ | 10/9 | 643万件 | 子会社の会員システム |
| JR東日本 | 10/9 | 206万件 | メールサービス(IDCフロンティアのクラウド上) |
| ライドオンエクスプレス | 10/13 | 650万件 | 委託先のサーバー事業者がランサムウェア被害 |
| ソースネクスト | 10/15 | 2,252万件 | 会員データを扱うAPIの悪用 |
| バーガーキング・ジャパン | 10/15 | 1,118万件 | 公式アプリの会員システム |
| ヤマト運輸 | 10/16 | 526万件 | 未公表 |
| 日本経済新聞 | 10/16 | 183万件(うち約15万件が個人情報) | 開発システムの認証情報の窃取 |
| エミリック | 10/19 | 約5,162万件(累計) | 支援要員のログイン情報の窃取、マルウェアによる5システムからのデータ持ち出し |
| 楽天トラベル | 10/20 | 260万件(うち約86万件がメールアドレス) | 訪日外国人向け多言語予約サイト |
| 佐川急便 | 10/23 | 最大5,323万件 | 公式サイトの「荷物問い合わせサービス」への不正アクセス |
| ソニーネットワークコミュニケーションズ(So-net) | 10/26 | 258万件+メールパスワード5.4万件 | 会員データベースへの不正アクセス |
| 良品計画(MUJIアプリ) | 10/30 | 約2,726万件 | 公式アプリへの不正アクセス |
| クラブツーリズム | 10/31 | 432万件 | ネット予約システムのサーバー(緊急連絡先を含む) |
10月28日には、ソニー生命保険、ドン・キホーテ、バンダイナムコエンターテインメント、九州大学およびその附属病院の5者が、同じ種類の事案を相次いで公表しました。10月末の時点で、この線はまだ終わりが見えていません。
個人情報保護委員会の集計では、4月1日から10月16日までに受理された不正アクセス等の報告はすでに2,094件、対象は約2.6億人分に達しています。この数字には重複が含まれるため被害者数として扱えませんが、すでに日本の総人口の2倍近くに相当します。10月の前半だけで830件、9月は1か月で303件でした。
レンタカー、外食、小売、物流、メディア、鉄道、旅行、証券、大学、クラウドホスティング——「うちには関係ない」と言える業界は、ほとんどありません。
影響が最も大きいのはGMOインターネットグループです。傘下の「お名前.com デスクトップクラウド」(FX自動売買向けのクラウドデスクトップサービス)が不正アクセスを受け、顧客アカウントにおいて本人以外の操作が行われ、影響が及ぶ可能性のあるサーバーは約2万7,000台に上ります。攻撃者は約80億円(約5,000万ドル)の身代金を要求し、GMOはこれに応じておらず、その後、顧客情報とみられるデータがネット上に公開されたと報じられました。GMOは取引に伴う損失の補償を約束し、同サービスの全利用者に一律5,000円の見舞金を支給し、あわせて警察に届け出ています。
もう1点、これとは別に記録しておくべきことがあります。10月24日、GMOは日本政府に対して「能動的サイバー防御」の適用を緊急に要請しました。10月1日に関連法が施行されて以降、初めての要請事例です。民間企業が「自社だけでは、高度なサイバー犯罪グループから国民の資産を守るのは難しい」と公に述べたのです。この一言そのものが、今回の事態の規模を物語っています。
二、日本はこの20年、何で守られてきたのか
日本のセキュリティについては、海外から長くこのような評価がされてきました。投資が足りない、人材が足りない、取り組み始めたのが遅い。
根拠がないわけではありません。IPA(情報処理推進機構)の試算でも、サイバーセキュリティ人材は慢性的に不足しています。日本企業はセキュリティ予算に対して一貫して慎重で、関連する法整備やインフラ整備も欧米より遅れました。日本政府の関係者自身が「欧米と比べて差がある」と公の場で述べたこともあります。
ただ、この面だけを見ていると、もっと重要なことを見落としてしまいます。この20年、日本では、実際に攻撃を受けているという実感が、欧米より確かに薄かったのです。世界の攻撃件数が右肩上がりで増えるなか、日本の曲線は比較的なだらかでした。
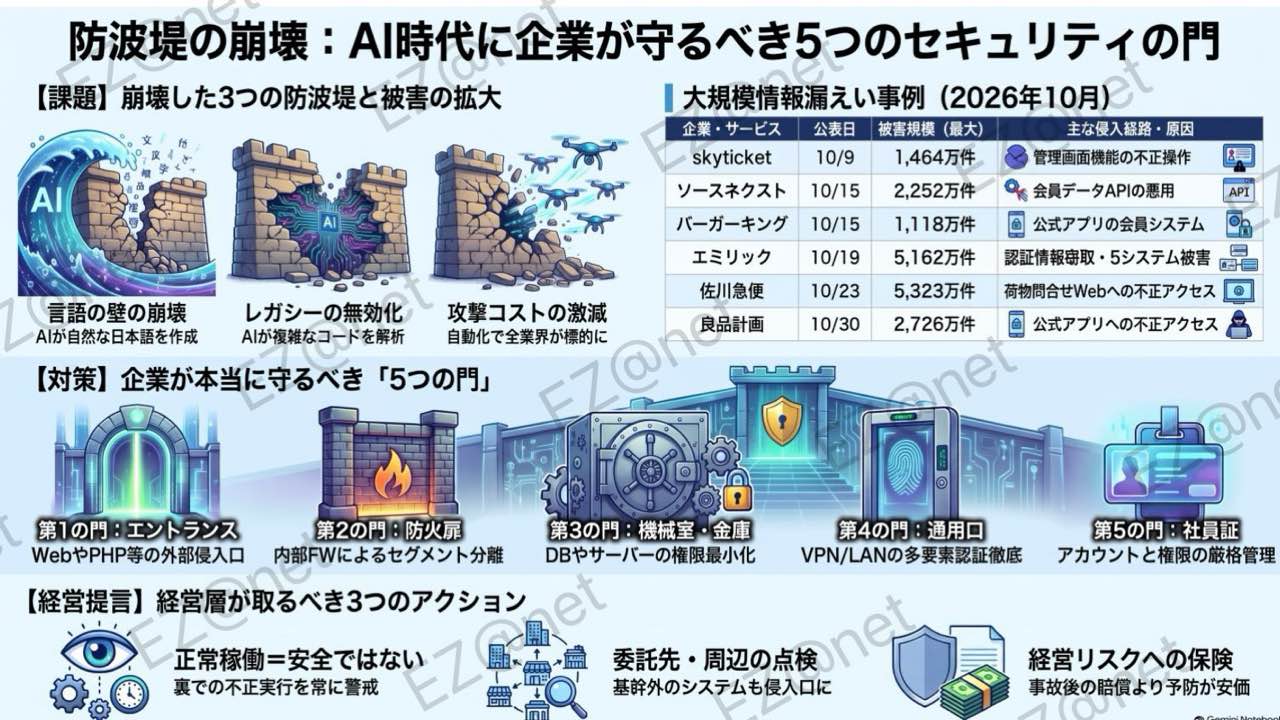
日本が頼ってきたのは技術ではなく、予算のかからない3つの壁でした。
011つ目の壁:言語
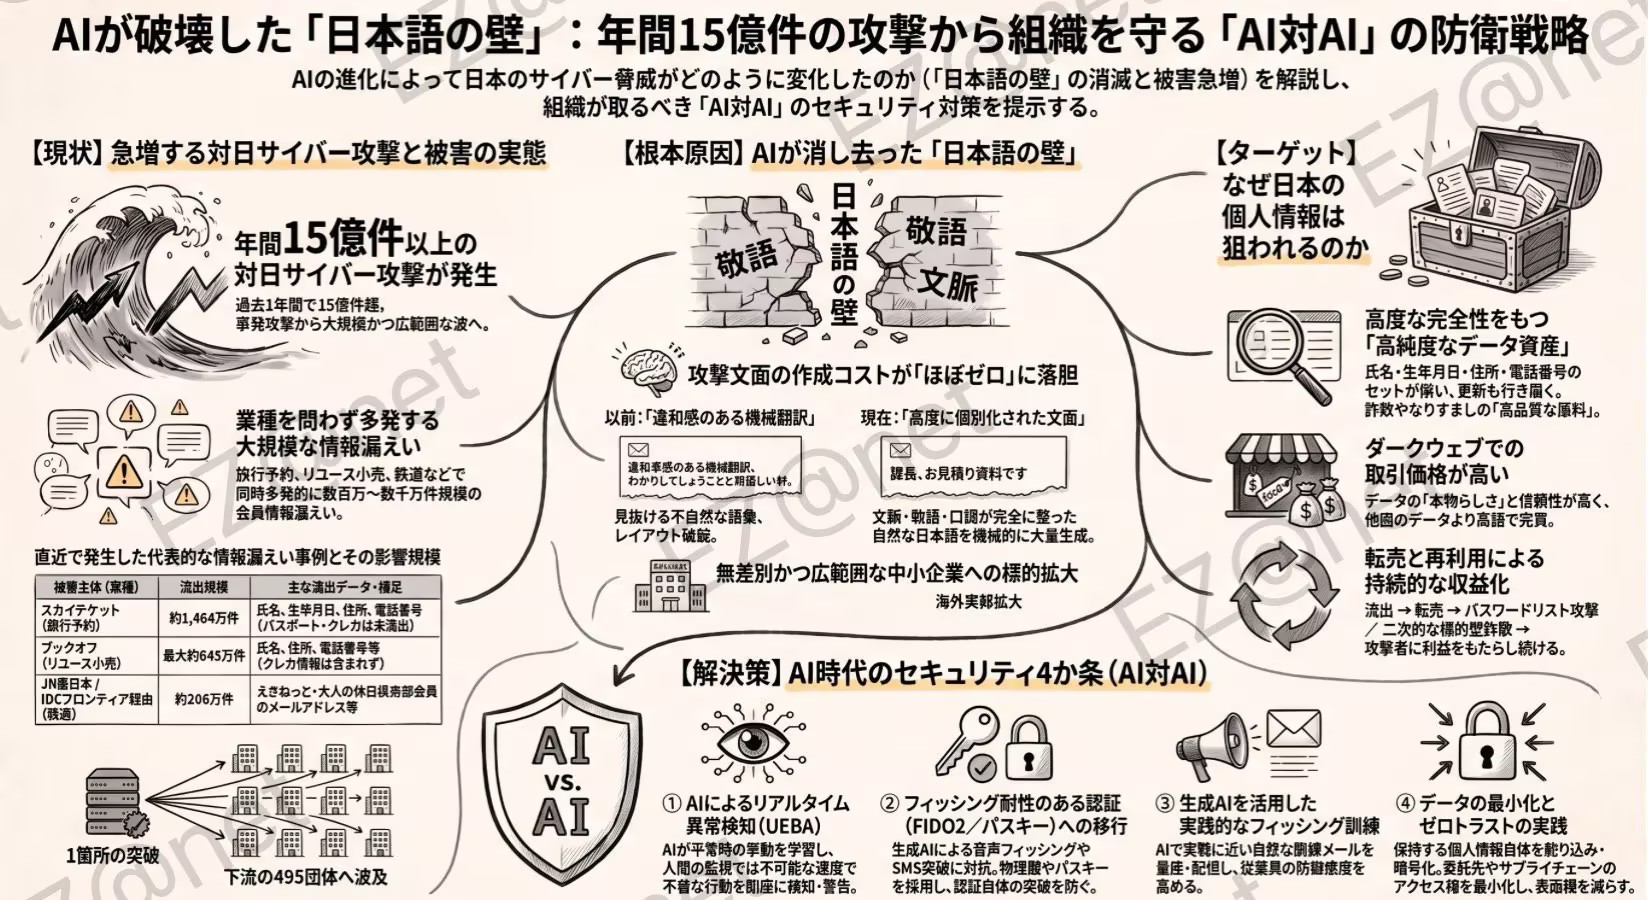
日本のセキュリティ業界には、長く語り継がれてきた半ば自嘲気味の言い方があります。「最強のファイアウォールは日本語だ」と。
これには理由があります。国境を越える攻撃の多くは1通のメールから始まり、攻撃組織が使う言語は、英語とロシア語が中心です。「総務や経理の担当者を通り抜けられる」日本語メールを書くには、文法が正しいだけではまったく足りません。敬語の使い分け、呼称の習慣、社内で共有されている言い回し——どれか1つが少しずれると、そこだけ浮きます。返信率が上がらなければ、この商売は費用に見合いません。
022つ目の壁:日本語で書かれたレガシーシステム
日本企業で10年、20年動き続けているシステムは、仕様書も変数名もコメントも日本語で、しかも当時の数人にしか通じない社内用語で書かれていることが少なくありません。書いた人は、たいていすでに退職しています。
攻撃者が権限を手に入れたとしても、そうしたコードの中から価値のあるデータを素早く特定するのは、割に合わないほど高コストです。
033つ目の壁:攻撃側のコスト
かつて1つの標的を落とすには数週間、ときには数か月かかりました。だから攻撃者は最も価値の高いところだけを選びました。金融、取引所、インフラ、資産家。中小企業や「盗むものがなさそうに見える」業界は、長くリストに載りませんでした。
この3つの壁には共通点があります。どれひとつとして、セキュリティ予算で買ったものではありません。 言語という偶然、システム更新の遅れ、コストとリターンの損得勘定。だからこそ日本企業は、「技術投資には保守的」と評価されながら、長いあいだ全体としては平穏を保てたのです。
今年の10月、この3つの壁に同時にひびが入りました。
三、10月、3つの壁が同時に倒れた
壁一AIが日本語を書けるようにした
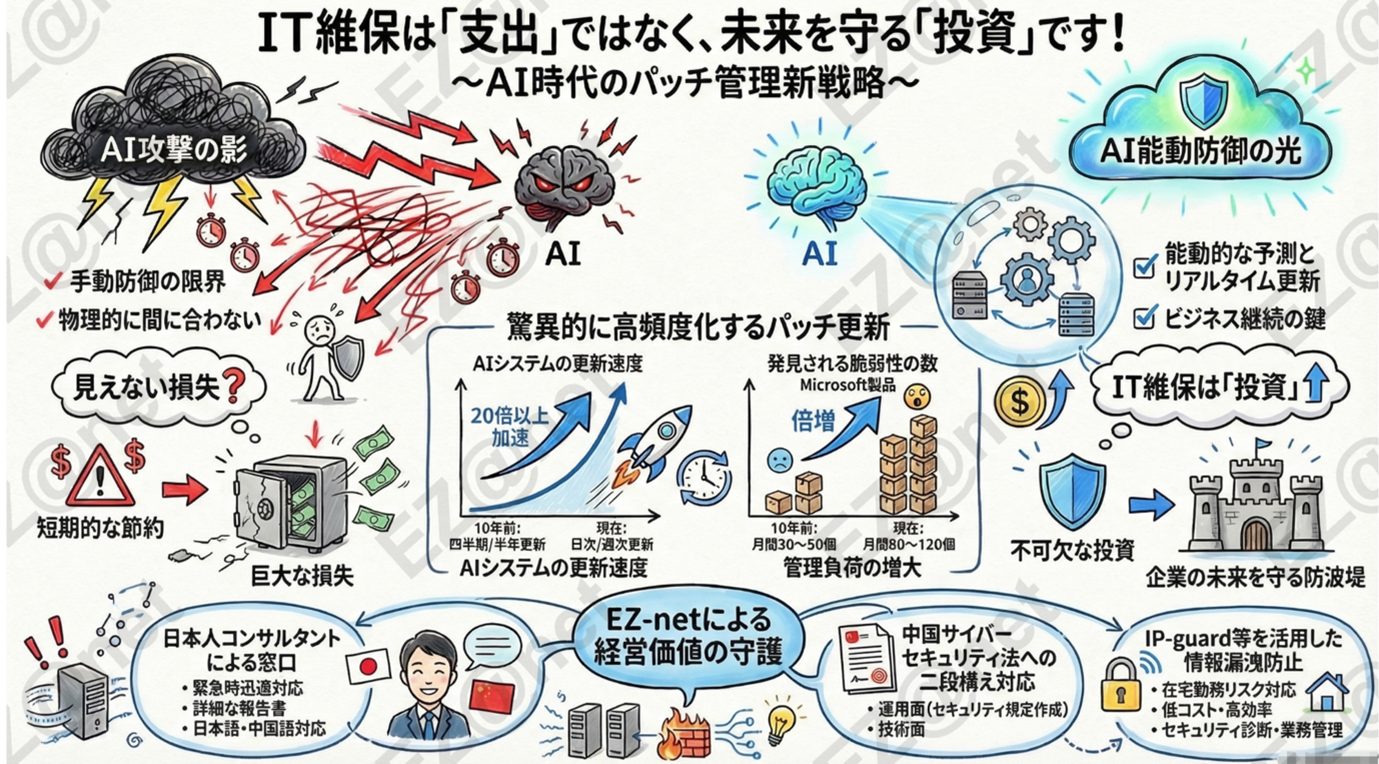
大規模言語モデルがここまで来ると、「日本人が書いたような日本語メールを書く」ことはもう難題ではありません。業界では、AIが「海外の攻撃組織の足を止めていた言語というハードル」を取り除き、同時に1回あたりの攻撃コストを押し下げた、という見方でほぼ一致しています。
ただし、ここは公平に補足しておきます。日本の研究者(国立情報学研究所の研究員)からは、AIは攻撃を自動化しただけで、今回の一連の事案では主要因ではないという指摘もあります。「AIが今回の主因かどうか」と「AIが長期トレンドかどうか」は別の問いです。前者にはまだ議論があり、後者にはもう議論の余地がありません。
壁二AIはぜい弱性を見つけるのにも使える
10月21日、PHPにリモートコード実行につながる2つのぜい弱性が公表されました(CVE-2026-109618 / CVE-2026-109619、CVSS 9.2)。業界ではPHP2Shellと呼ばれています。PHPの公式発表では、これを「PHPの歴史において、ここ10数年で最も深刻なセキュリティ事案の1つ」と表現しています。公開統計によれば、世界のWebサイトの約7割がサーバー側でPHPを動かしています。つまり、世界が同時に、同じぜい弱性に直面したということです。
今回、ほとんど語られていない細部があります。OpenAIの開示によれば、この2つのぜい弱性はセキュリティ研究者が最先端のAIモデルを使って発見したもので、Wizも独自に発見し報告しています。この局面では、AIは守る側に立っていました。
ぜい弱性の公開から45分で、攻撃の試行は数千回から数万回に跳ね上がり、10月22日には数百万回に達しました。日本国内でも、みずほ銀行、静岡銀行、三菱グループ各社、日本航空(JAL)、JR東日本で、オンラインサービスの一部停止が発生しています。
壁三AIは侵入口を探すのにも使われた
こちらはその正反対で、AIが攻撃側に立った事例です。10月19日、GMOサイバーセキュリティ byイエラエが調査結果を公表しました。日本企業約20社を狙った攻撃基盤から、今年7月にオープンソース化された「AIによる自律型ペネトレーションテストシステム」の痕跡が見つかったという内容です。対象のうち9社は同じ業種に属し、8社は9月から10月にかけて漏えいを公表していました。
このシステムの名前はARTEX。開発者は中国のセキュリティエンジニア(GitHub ID:Autumn-27)で、本職は脅威検知です。ARTEXは余暇に開発したサイドプロジェクトです。自分ではモデルを訓練せず、Claude、GPT、DeepSeekといった既存の大規模言語モデルをつなぎ、標的の分析、経路の探索、スキャンツールの実行までを自分で進めます。
彼がこれを開発した目的は、とても素朴なものでした。企業が自分のシステムを調べるために使う——自社のサイトが動かしているPHPのバージョンは何か、認証のかかっていないAPIはないか、外から届く場所に古いサーバーが残っていないか。いわば、オーナー自身に渡された鍵です。自分のビルの錠前がどれだけ丈夫かを試すためのものです。7月にGitHubでコードを公開し、9月には百度の「Agent+」レッドチームコンテストで賞も取っています。
問題は、鍵を玄関先に置けば、誰でも持っていけることです。10月8日に開発者がクローズドソース化と更新停止を表明した時点で、このコードはすでに1万2,000回以上フォークされていました。先に韓国の金融機関を狙い、その後日本企業に向かった攻撃者が使っていたのは、まさにこれです。開発者本人の説明はこうです。ツールが悪用されたのであって、自分は事前に知らなかった、これらの犯罪について責任を負うものではない、と。
だからこの件で覚えておくべきことは、「ツールがどこの国のものか」ではありません。これは特定の一国の問題ではないということです。能力はひとたびオープンソースになれば、すべての人に流れていきます。変わったのは「誰のツールか」よりも、「ぜい弱性を見つける」という行為のコストのほうです。
同じ力が、1年のうちに正反対の2方向へ同時に加速しています。これが10月を読み解く鍵です。
四、まず2つの数字を確認しておきます
少し興ざめな段落かもしれませんが、判断には役立ちます。今回の件について最も広く流布された2つの説は、どちらも先に確認しておく必要があります。
政府の実際の動きは次のとおりです。国家サイバー統括室、金融庁、情報通信研究機構(NICT)が相次いで注意喚起を発出し、IPAは影響を受けた機関向けに専用の支援窓口を開設しました。10月26日には、首相が1週間以内に緊急対策を取りまとめるよう内閣に指示しました。
なぜここにこだわるのか。数字を大きく見せるとリスクの等級を誤り、数字を小さく見せると自分の位置を誤るからです。セキュリティの判断では、大きいが曖昧な数字より、小さくても正確な数字を使うべきです。
五、最初に破られたのは、どの門だったのか
これら十数件の侵入口を並べると、傾向ははっきりしています。
第一インターネットに公開されたシステムが、依然として主要な侵入口です
日本国内でWebシステムへの不正侵入が発覚し公表された件数です。1年足らずで倍増し、しかも加速しています。侵入口別に分類すると、上位3つは公開サービス、委託先、共用ソフトウェアです。単独の事案は少なく、共通の原因による事案がほとんどです。
同じ対外入口として、メールクライアントも例外ではありません。今年の Outlookの高リスクぜい弱性 CVE-2026-70329 で問題になったのは、社長と経理が毎日使っているあの端末です。
第二1つのベンダーの問題が数百社を同時に巻き込み得ます
IDCフロンティアのクラウド基盤がランサムウェア攻撃を受け、一度に495社の顧客機関に影響が及びました。JR東日本の206万件も、メールサービスがこのクラウド上で動いていたことが原因でした。
自社のセキュリティ境界は、とうに自社の壁の中だけで完結しなくなっています。
第三実際に突かれているのはレガシーシステムです
タイムズカーの件で問題になったWebシステムの1つは、稼働約20年でした。こうしたシステムには共通点が2つあります。誰も触りたがらない。そして、どのバージョンで動いているのか誰も説明できない。
これは PHP2Shell と同じ種類の問題です。2つのぜい弱性はPHPインタープリタのカーネルにあり、サイト自身の業務コードが動き出す前に発火します。コードがどれだけ整っていても、WAFをどれだけ細かく設定しても、止められません。影響範囲はPHP-FPM、mod_php、php-cgi、FrankenPHP、LiteSpeedに及び、フレームワークやCMSの種類とは関係ありません。
修正版はPHP 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35です。PHP 8.1以前には公式の修正プログラムがなく、アップグレードしか選択肢がありません。そして「8.1以前」は、10年近く動き続けているサイトが今も少なからず使っているバージョンです。
六、なぜ今回は「どの業界も安全ではない」のか
ローソン、バーガーキング・ジャパン、焼肉きんぐ、ブックオフ、タイムズカー。この顔ぶれを見ると、いささかちぐはぐに見えます。なぜ攻撃者は突然、焼肉店や古書店に関心を持ったのか。
答えはこうです。彼らが特定の誰かを狙ったわけではなく、攻撃のコストが下がったのです。
かつて1つの標的を落とすには数週間かかり、最も価値の高いところしか選べませんでした。今はその作業をAIに分割して任せます。侵入口を探す、ドキュメントを読む、フィッシングメールを書く、パスワードを試す、別のモデルに替えてまた試す——24時間365日、休まず、給料も上がらない。限界費用が下がれば、対象範囲は必ず広がります。攻撃者が増えたのではなく、同じ攻撃者が同時に多くの相手を攻撃できるようになったのです。今年の用友(Yonyou)財務システムに対するランサムウェア攻撃も同じ道筋でした。標的が「基幹システム」の一覧に載っていなくても、まとめてスキャンされてしまう。
日本企業には、さらに一段の圧力があります。ここでのコンプライアンスは「謝って終わり」ではありません。
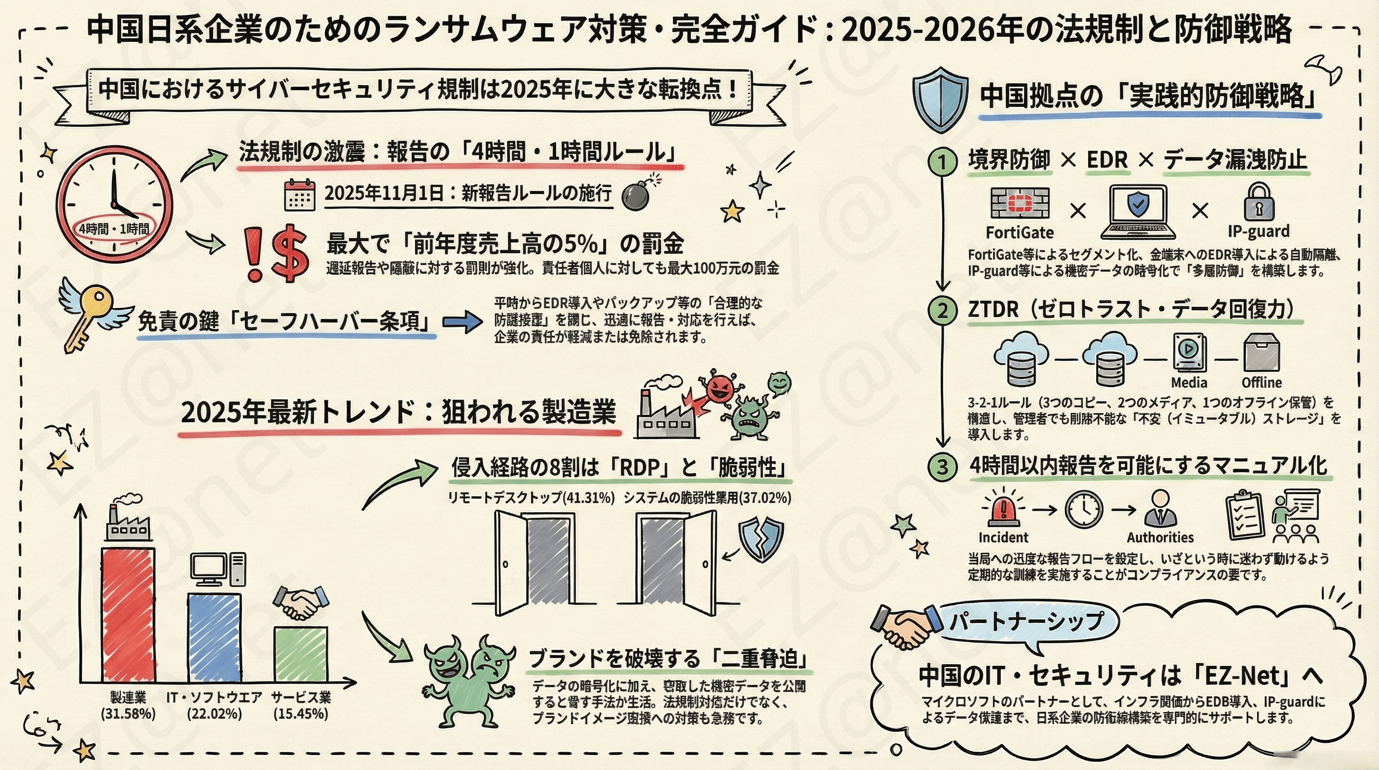
2025年度、日本の民間企業が個人情報保護委員会に報告した情報漏えい等の事案は1万7,139件、うち約2割(22.3%)が不正アクセスによるものです。漏えいの疑いが生じた時点で、監督当局への報告、本人への通知、調査と是正、原因の説明が必要になります。最終報告の期限は通常30日(不正アクセスによるものは60日)です。
さらに委員会は年次報告書で、繰り返し現れる3類型の不備を明確に指摘しています。VPN機器やECアプリに修正プログラムが出ているのに適用されていない、アカウントのパスワードが単純すぎる、データベースのアクセス制御の設定が不適切。この3つは、どれも「何を買ったか」では解決できません。
1件の漏えいのコストは、法務、広報、カスタマーサポート、株主への説明にまで及びます。IT部門の残業だけでは済みません。
七、企業が本当に守るべき5つの門
最初のたとえに戻ります。1棟のビルの安全は、決して1つの門では決まりません。
| 5つの門 | 対応するもの | 破られた場合の影響 | 弊社が行うこと |
|---|---|---|---|
| ① エントランスの入退室管理・エレベーター | Webサイト、PHP、対外業務システム | 見知らぬ人がそのまま上階へ上がり、顧客情報が持ち出される | 外部侵入口の診断:資産棚卸し、バージョンとEOL、コンポーネントとCMSのぜい弱性 |
| ② フロア間の防火扉 | 内部ファイアウォール(FortiGate など) | 1か所が破られると、館内全体へ被害が広がる | ポリシーの整理、セグメント分離、必要な門だけを開ける |
| ③ 機械室の扉・金庫 | サーバー、NAS、データベース | データが暗号化され、持ち出され、業務が止まる | パッチとライフサイクル、権限の最小化、ログ、切り戻せるバックアップ |
| ④ 廊下・通用口 | LAN、Wi-Fi、VPNのリモート接続 | 正面のチェックをすべて回避される | 接続管理、来訪者用の分離、二要素認証、弱いパスワードの一掃 |
| ⑤ 社員証 | アカウント、権限、パスワード | 「身内」の立場を悪用される | アカウント統制、退職時の回収、不審なログインの検知 |
もう1つ、厳密には門ではありませんが、欠かせないものがあります。常駐監視・インシデント対応です。24時間の監視だけでなく、事故が起きた後の緊急対応まで含みます。門をどれだけ直しても、明日にはまた新しいぜい弱性が現れます。いざという時に、侵入口を即座に遮断し、バックドアを除去し、業務を復旧させ、監督当局への報告や顧客への通知まで並行して進められる人が必要です。
現実に最も多いのは、「機器を買っていない」ことではなく、買ったのに誰も管理していないことです。
- Webサイトのパッチはまめに当てているのに、内部ファイアウォールは「全通し」のままで、1台のPCがやられると機械室まで一気に燃え広がる。
- ファイアウォールは上位モデルを買ったが、ログは誰も見ていない——監視カメラを設置しても、画面を見る人がいない状態。
- サーバーは機械室で何年も動いており、パッチもデータベースのバージョンもアカウント権限も、誰も説明できない。
- VPNアカウントが「user01/パスワードは社名」のまま。
ひと言で覚えてください。攻撃者は、あなたが最も厳しく守っている場所からは入ってきません。あなたが管理を忘れた門から入ってきます。
八、経営層の皆様への3つのご提案
九、最後に:緩衝期間は終わりました
この20年、日本は「よそ者には私たちの言葉も読めず、私たちのコードも読めない」ということに支えられてきました。それは実力ではなく、環境が与えてくれた緩衝です。
その緩衝は、今年で期限が切れました。
企業を支え続けるのは、ある1つの門が特別に頑丈であることではありません。入退室管理、防火扉、機械室の扉、廊下の監視、常駐監視——その一つひとつに、管理する人、見る人、直す人がいることです。
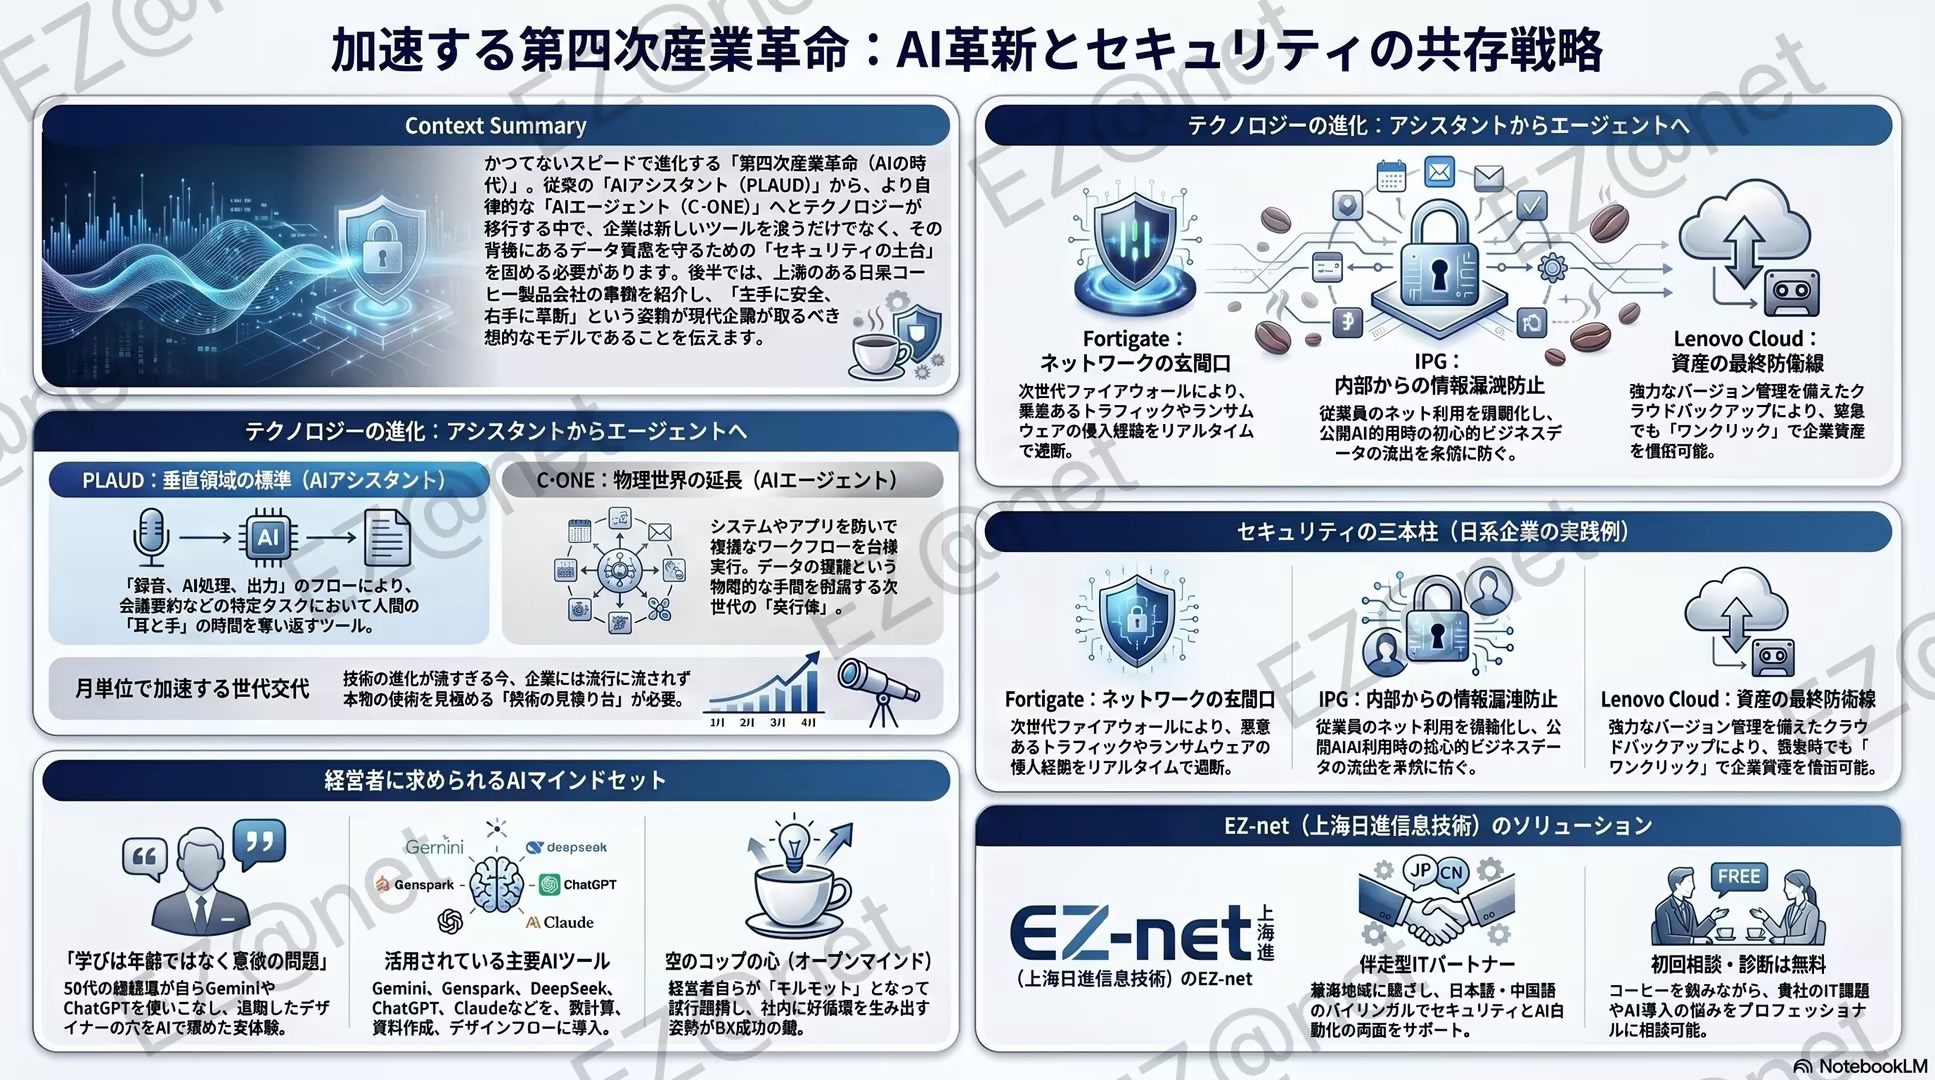
EZ-net(上海日進信息技術有限公司)は中国国内の日系企業向けに、Webサイト・コンポーネントの棚卸し、ファイアウォールポリシーの整理、サーバーパッチとアカウント統制から、24時間監視・インシデント対応まで、日中バイリンガルで一括サポートしています。
EZ-net IT Solution | IT記事 | 経営者の皆様向けに、技術内容は平易な表現に置き換えています
EZ-net@IT研究所 — 迅速 ・ 専門 ・ 安心 ・ 多言語
ITセキュリティは「コスト」ではなく、未来を守る「投資」です。