EZ-net@IT研究所 | 発行日:2026年10月
一、事件概要:相次ぐ情報漏えい、偶然ではありません
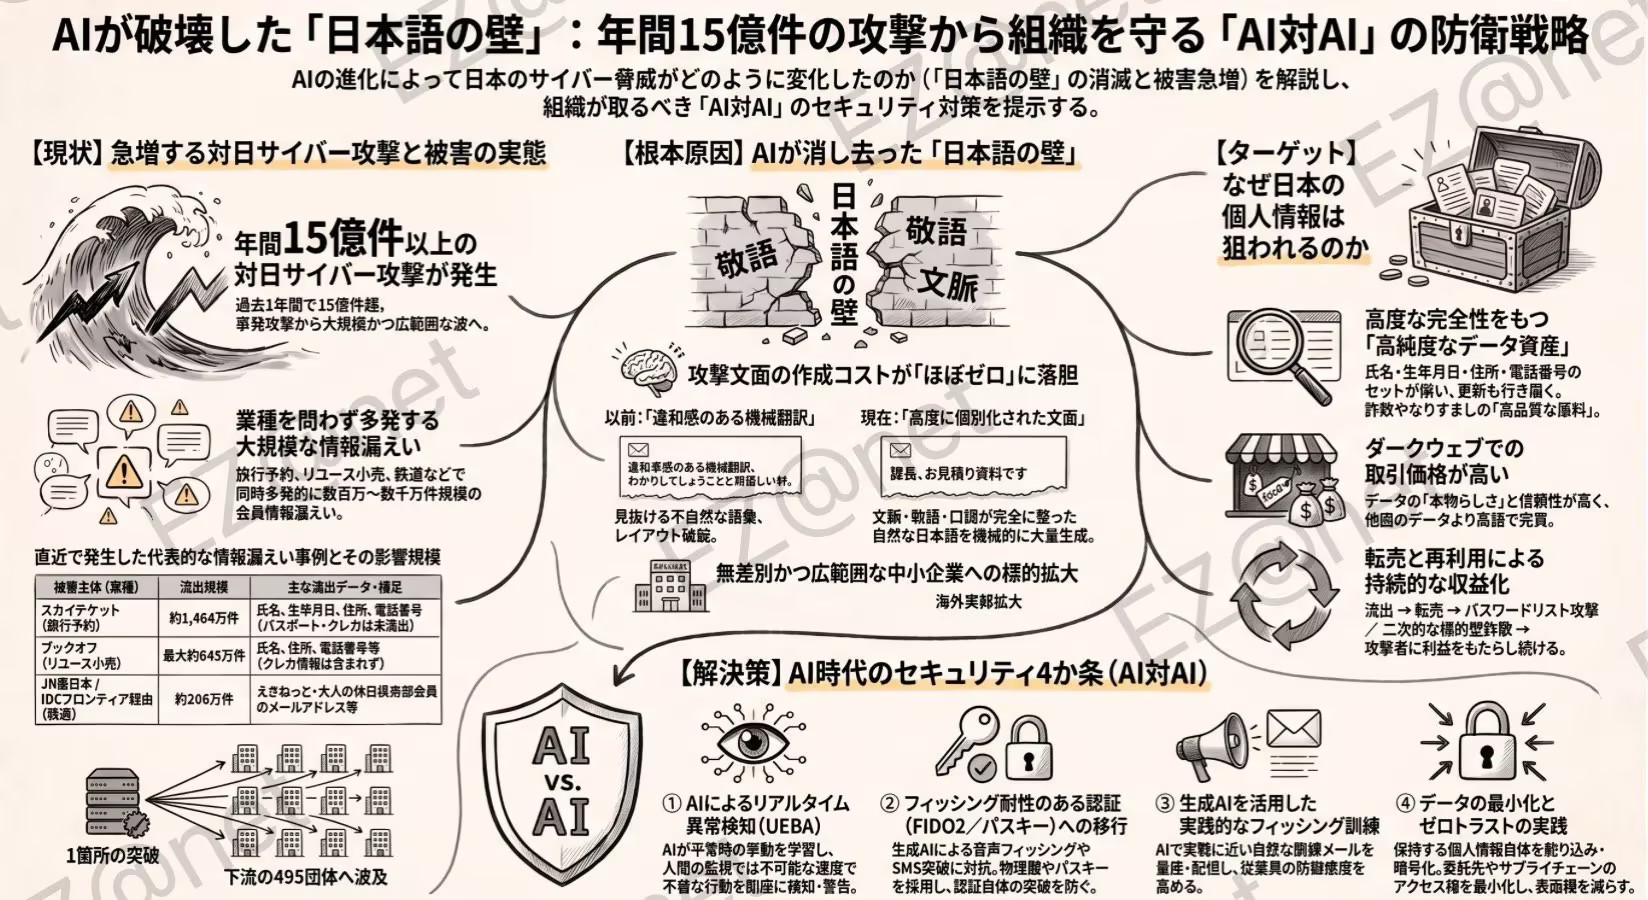
近年、日本ではほぼ連日に近い頻度で情報漏えいの報道が続いています。直近の代表例は次の3件です。
| 被害主体 | 業種 | 流出規模 | 補足 |
|---|---|---|---|
| スカイチケット(アドベンチャー運営) | 旅行予約 | 会員情報 約1,464万件 | 氏名・生年月日・住所・電話番号が流出。パスポート番号・クレジットカード情報は未流出 |
| ブックオフ | 古書・リユース小売 | 最大 約643万件 | 氏名・住所・電話番号などが漏えいした可能性。クレジットカード情報は含まれていない |
| JR東日本(IDCフロンティア経由) | 鉄道 | 約206万件 | えきねっと会員・大人の休日倶楽部会員のメールアドレスなどが漏えいした可能性 |
とりわけ注意すべきは IDCフロンティア の事例です。法人向けクラウド事業者ですが、影響が契約企業・自治体 495団体 に波及しました。10月9日には、攻撃を受けた保存データについて「取り出しや復元が困難な見通し」と発表されています。
二、数字で見る:年間15億件超、決して誇張ではありません
サイバーセキュリティ企業の集計によれば、昨年10月から今年9月までの1年間に、日本の企業等に対して 「15億件以上」 のサイバー攻撃が行われたとされています。
対日サイバー攻撃件数
波及企業・自治体
会員情報流出
IDCフロンティアの一件だけを見ても、1つのノードが突かれれば、下流の495団体がまとめて巻き込まれる——今日の攻撃はもはや「一対一」ではなく、「一箇所を突いて、一面を溢れる」構造になっています。
三、核心論点:AIが「日本語の壁」を崩した
以前は、日本語を母語としない攻撃者が書く日本語のフィッシングメールは、敬語の誤り、不自然な語彙、不審なレイアウトなど破綻が目立ち、受信者は違和感で見抜くことができました。この「日本語の壁」は、日本を低品質な攻撃から守る防波堤として機能していました。
生成AIの登場で、この構図が変わりました:
つまり、AIは新しい脆弱性を作ったのではなく、「日本語で攻撃する」ハードルと単価を最低限まで下げたのです。攻撃総量が急増し、これまで「割に合わない」とされてきた中小企業や中国の日系企業も、広範囲な攻撃の対象に含まれるようになりました。
四、なぜ日本なのか:個人情報は「信頼性が高く、高値で売れる」
理由はシンプルです。
攻撃者の計算はこうです。日本を攻め落とす=高純度・高単価のデータ資産を手に入れる。 「どこでもいいから一件攻める」より、はるかに割に合うのです。
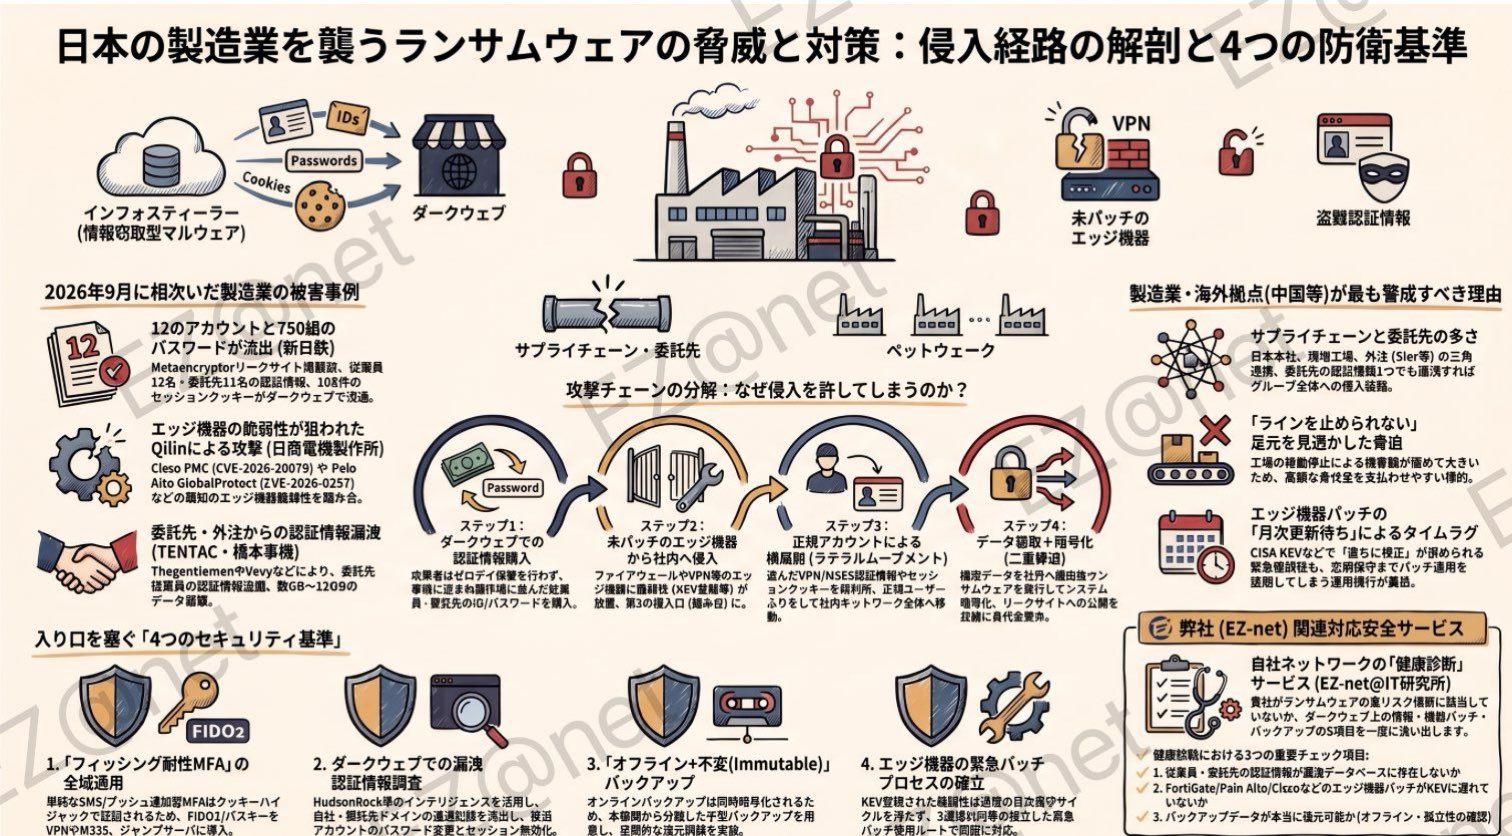
五、AI時代のセキュリティ4か条:「AIでAIに対抗する」
壁が崩れた以上、「日本語だから大丈夫」という頼み方はもうできません。守る側もアップデートが必要です。核心は一言——「AIでAIに対抗する」です。
人間がログを監視するだけでは追いつきません。AIで通常時の挙動をベースラインとして学習し、異常なログイン・大量ダウンロード・不審な外部通信をリアルタイムで検知・警告します。攻撃が速くなった分、検知も速くしなければなりません。
生成AIを用いたボイスフィッシングやMFA疲労攻撃は、SMSやワンタイムパスワードを突破します。認証を FIDO2/パスキー へ移行すれば、物理的な鍵を持たない攻撃者は侵入できません。
攻撃側が生成AIで文面を量産するなら、訓練側も生成AIで「実際に近い」訓練メールを量産し、実戦に近い形で筋肉記憶を鍛えるべきです。定型テンプレートの訓練より、はるかに効果的です。
IDCフロンティアの事例が示す通り、委託先・サプライチェーンの露出面は収縮させる必要があります。個人情報の保持を絞り込み、暗号化し、アクセス権を最小化し、ネットワークを分割する——「高値で売れる」露出面そのものを減らします。
六、よくある質問(FAQ)
御社はこの高リスクな状況に当てはまりませんか?
EZ-netはダークウェブの脅威インテリジェンスに基づき、以下3項目を調査します。認証情報が漏洩リストに載っていないか、エッジ機器のパッチが遅れていないか、PIIの露出面が過大ではないか。
EZ-net@IT研究所 — 迅速 ・ 専門 ・ 安心 ・ 多言語
IT安全は「支出」ではなく、未来を守る「投資」です!