
EZ-net@IT研究所 | 発行日:2026年11月
一、なぜ「経営課題」なのか
ランサムウェアの被害は、3つの形で経営を直撃します。
①業務停止。受発注・生産・物流・販売が止まります。復旧に数日〜数ヶ月かかることも珍しくありません。
②情報流出。顧客・従業員の個人情報が漏れれば、信用の喪失と法的責任が発生します。
③復旧不能。ここが最大の盲点です。バックアップを取っていても、多くの企業が復旧できずにいます。
復旧できなかった企業の割合
実践すべき打ち手
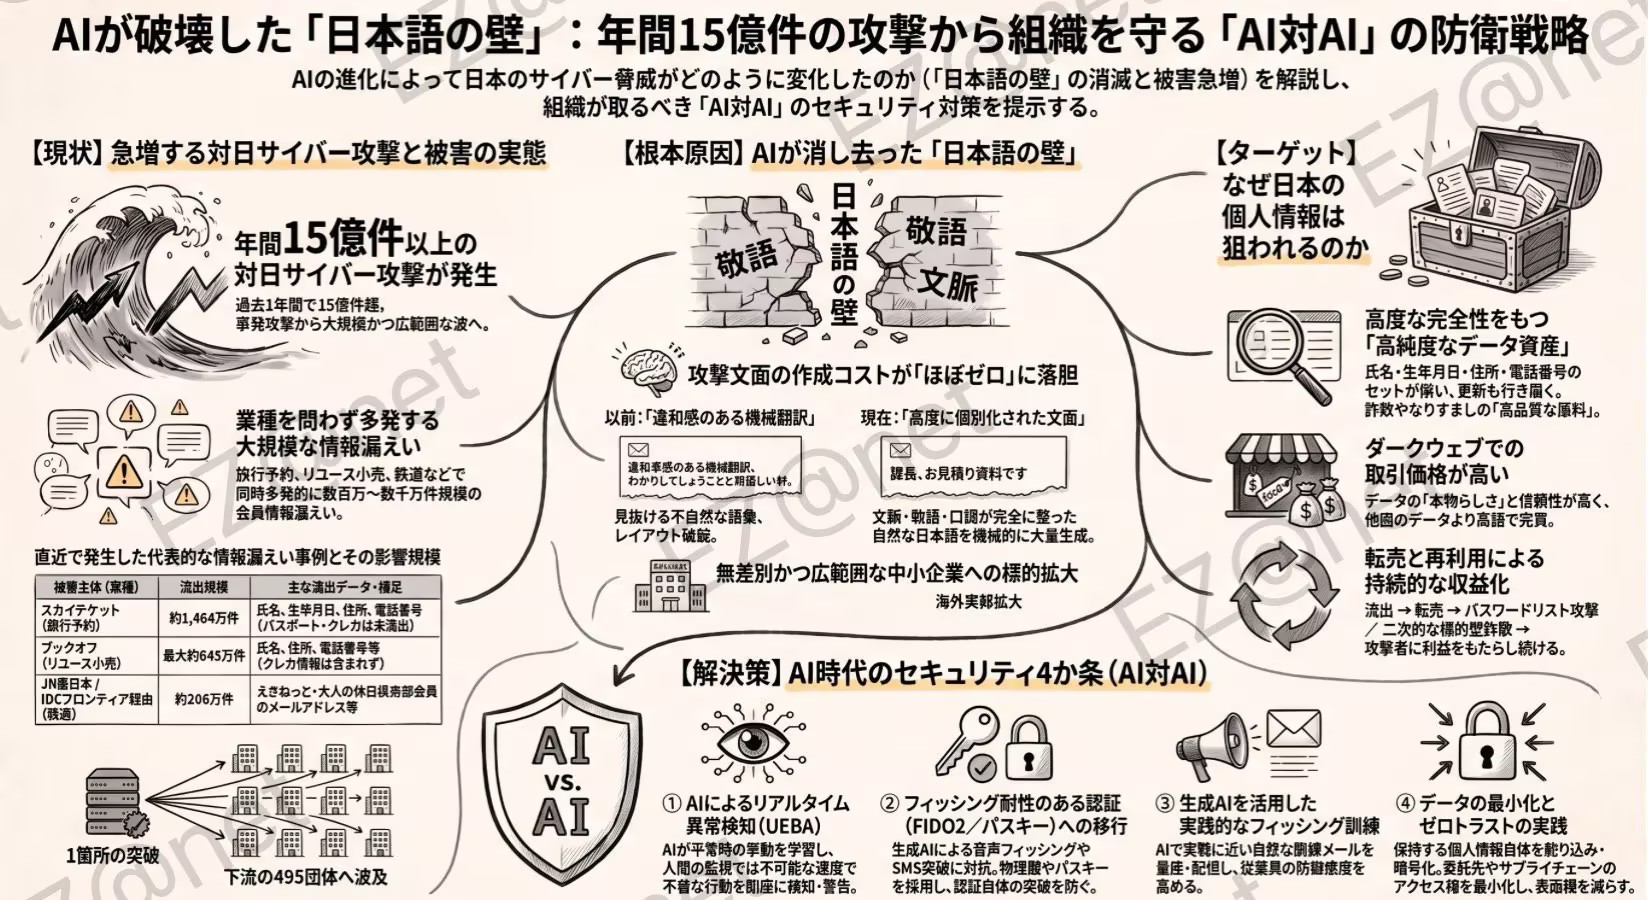
日本向けサイバー攻撃の件数
この85.4%は、警察庁「令和7年上半期におけるサイバー空間をめぐる脅威の情勢等について」を基にした数字です。復旧できなかった最大の理由は、バックアップデータ自体も一緒に暗号化されてしまったこと。ネットワークにつながったバックアップは、本番サーバーと「共倒れ」になります。
つまり、「IT部門に任せておけば大丈夫」という前提が、すでに崩れています。方針と予算を決めるのは経営層です。ここから、具体的に何をすべきかを7つに整理します。
二、実践すべき7つの打ち手(①〜④)
①定期的なデータバックアップ(最重要・最優先)
何をするかネットワークから切り離したオフラインバックアップを確保し、復旧テストまで実施する。
なぜ効くかネットワーク上のバックアップまで暗号化する手口があるため。物理的に切り離せば被害を受けず、身代金を支払わずに復旧できます。
経営の判断新常識「3-2-1-1-0」(オフライン/イミュータブル+復旧エラーゼロ)への移行を、IT部門に指示してください。設計の詳細と運用の落とし穴は、前回の記事で整理しています。
コストを抑えた実務の目安は、月次/週次でオフラインHDD、社内NASに本番データ+日次バックアップ、週次でクラウドへ自動複製、という3層構成です。詳しくは前回の記事「防ぎきれないランサムウェア攻撃に勝つ:データバックアップ」をご参照ください。
②OS・ソフトウェアの脆弱性対策
何をするかOSやアプリの自動更新を有効化し、セキュリティパッチの情報を定期確認。ソフトの棚卸し、サポート終了(EOL)製品の代替移行、脆弱性スキャン、VPN機器・ネットワーク機器の更新を行う。
なぜ効くかOS・ソフト・ファイアウォールに「抜け道」があると、ランサムウェアは簡単に侵入します。まず抜け道を塞ぐことが、最も基本的な防御です。
経営の判断EOL製品の放置は「コスト削減」ではなく「リスクの先送り」です。更新計画と予算を、事業計画に組み込んでください。
すでに身近な事例もあります。2026年4月、用友(Yonyou)財務システムを狙ったランサムウェア攻撃が確認されました。攻撃者が狙うのは、日々使われていて、簡単には止めて点検できない業務システムです。手口と強化策は「【重要】用友(Yonyou)財務システムを標的としたランサムウェア攻撃に対するセキュリティ強化の推奨」で整理しています。
③EDR(Endpoint Detection and Response)の導入
何をするか端末の振る舞いを監視し、不審な動きを検知・対処するEDRを導入する。
なぜ効くか従来のウイルス対策ソフトでは検知が難しい高度な脅威にも対応できます。感染の初期段階で食い止められる可能性が高まります。
経営の判断「検知して終わり」のウイルス対策に対し、EDRは「検知して対処する」仕組みです。導入するだけでなく、誰が見て、誰が対応するかという運用体制まで含めて判断してください。
④多要素認証(MFA)の導入
何をするかパスワードだけでなく、別の認証要素を組み合わせる。導入は次の優先順位で:VPN接続・リモートデスクトップなどのリモートアクセス環境 → Active Directory などの認証基盤の管理者アカウント → クラウドサービスの管理コンソール → バックアップシステムの管理画面 → 機密情報を扱う業務システム。
なぜ効くかパスワードだけでは、認証情報の漏洩や推測で突破されます。MFAは不正アクセスによる侵入を効果的に防ぎます。
経営の判断全社一斉ではなく、「侵入口になりやすい場所」から段階的に導入するのが現実的です。
三、実践すべき7つの打ち手(⑤〜⑦)
⑤従業員のセキュリティ教育
何をするかランサムウェアの脅威、フィッシングメールの見分け方、不審サイト・ダウンロードの危険性、USBメモリの扱い、インシデント発見時の報告手順、パスワード管理を教育する。座学だけでなく、標的型攻撃メール訓練(模擬メールの開封率・クリック率を測定)を実施する。
なぜ効くかフィッシングや不正サイト経由の感染は、従業員の適切な判断で回避できます。訓練結果をもとに教育内容を改善できます。
経営の判断教育は「コスト」ではなく「保険」です。訓練の結果を経営会議で共有し、組織の弱点を可視化してください。
⑥ネットワークの分離と監視体制の構築
何をするかネットワークを複数の区画(セグメント)に分け、区画間の通信を制御する。具体的には、ゲストと社内の分離、業務系と管理系の分離、重要度・機密性に応じたゾーニング、インターネット接続と内部の分離、IoT機器・製造設備のネットワーク分離。あわせて、通信やログを継続監視する。
なぜ効くか万一侵入されても、被害を局所化できます。認証失敗ログ、大量ファイルアクセス、外部への不審な通信などを監視すれば、早期に兆候を捉えられます。
経営の判断特に工場・製造設備を持つ企業では、ITとOT(制御系)の分離が経営リスクに直結します。
⑦インシデント対応計画の策定
何をするか攻撃を受けた際の対応手順を事前に整備する。机上訓練・実動訓練を年1回以上実施し、計画の不備を洗い出す。組織変更やシステム環境の変化に合わせて見直す。
なぜ効くか事前に手順があれば、被害の最小化と早期復旧が可能になります。有事の「初動の迷い」が、被害を拡大させます。
経営の判断計画は「作って終わり」ではありません。訓練を経営のスケジュールに組み込み、実効性を検証してください。
四、優先順位と予算の考え方
すべてを一度に導入する必要はありません。効果とコストのバランスで、次の順に着手するのが現実的です。
| 優先 | 打ち手 | 理由 |
|---|---|---|
| 第1優先 | ①バックアップ、②脆弱性対策、④MFA | 低コストで効果が大きく、侵入口と復旧力を同時に強化できる |
| 第2優先 | ⑥ネットワーク分離・監視、③EDR、⑤教育 | 被害の拡大防止と早期検知。体制づくりに時間がかかる |
| 第3優先 | ⑦インシデント対応計画 | 平時は効果が見えにくいが、有事の致命度は最も高い |
予算の考え方はシンプルです。セキュリティ費用は「支出」ではなく「保険」です。被害時の損失(業務停止・賠償・信用喪失)と比較して、妥当な水準を判断してください。特にバックアップは、低コストで最大の効果を生む投資です。
五、中国の日系企業ならではの論点
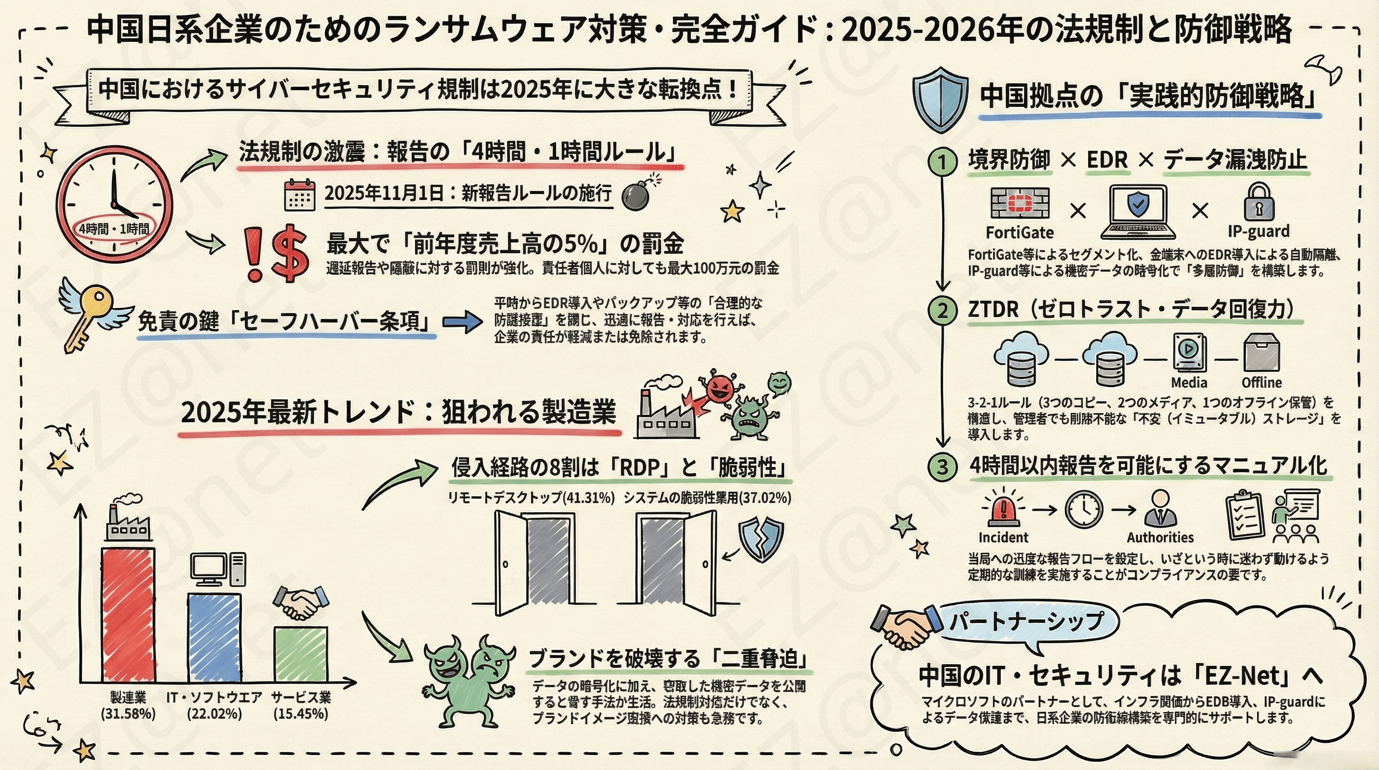
中国の日系企業の論点は、日本国内とまったく同じではありません。日中両拠点の初動と報告、越境データのコンプライアンス、休日でも日本語で行う緊急対応。「中国海外企業におけるランサムウェア対策の最前線」では、規制側の要求と実務側の対応をあわせて整理しました。ここでは経営判断に直結する4点だけを挙げます。
①日中両拠点の初動と報告。中国拠点で被害が出た際、日本本社へ正確に報告できなければ、意思決定が遅れます。
②越境データとコンプライアンス。個人情報の流出は、日本・中国の両方の監督の対象になり得ます。
③日本語での緊急対応。休日・非番でも、被害状況と復旧見込みを日本語で報告できる体制が必要です。
④ITとOTの分離。工場を持つ企業では、製造設備のネットワーク分離が特に重要です。
六、今四半期に決めるべき3つ
①予算化。「バックアップ+脆弱性対策+MFA」の3点セットに、今期の予算を確保する。
②責任者の任命。対策の推進責任者(IT部門だけでなく、経営側のオーナー)を明確にする。
③訓練の日程。標的型攻撃メール訓練とインシデント対応訓練を、年1回以上カレンダーに落とす。
七、よくある質問(FAQ)
EZ-net(上海日進信息技術有限公司)は、中国の日系企業向けに、バックアップ設計・復旧テストから、脆弱性対策、EDR、MFA、従業員訓練、ネットワーク分離、インシデント対応計画まで、日本語でワンストップ支援します。
EZ-net@IT研究所 — 迅速 ・ 専門 ・ 安心 ・ 多言語
IT安全は「支出」ではなく、未来を守る「投資」です!