Outlook が開かないのは、自社のせいではない
私たちは企業ITの最前線から、プロの視点で、ビジネスに影響する技術変化を解説します。
—— EZ-net@IT研究所
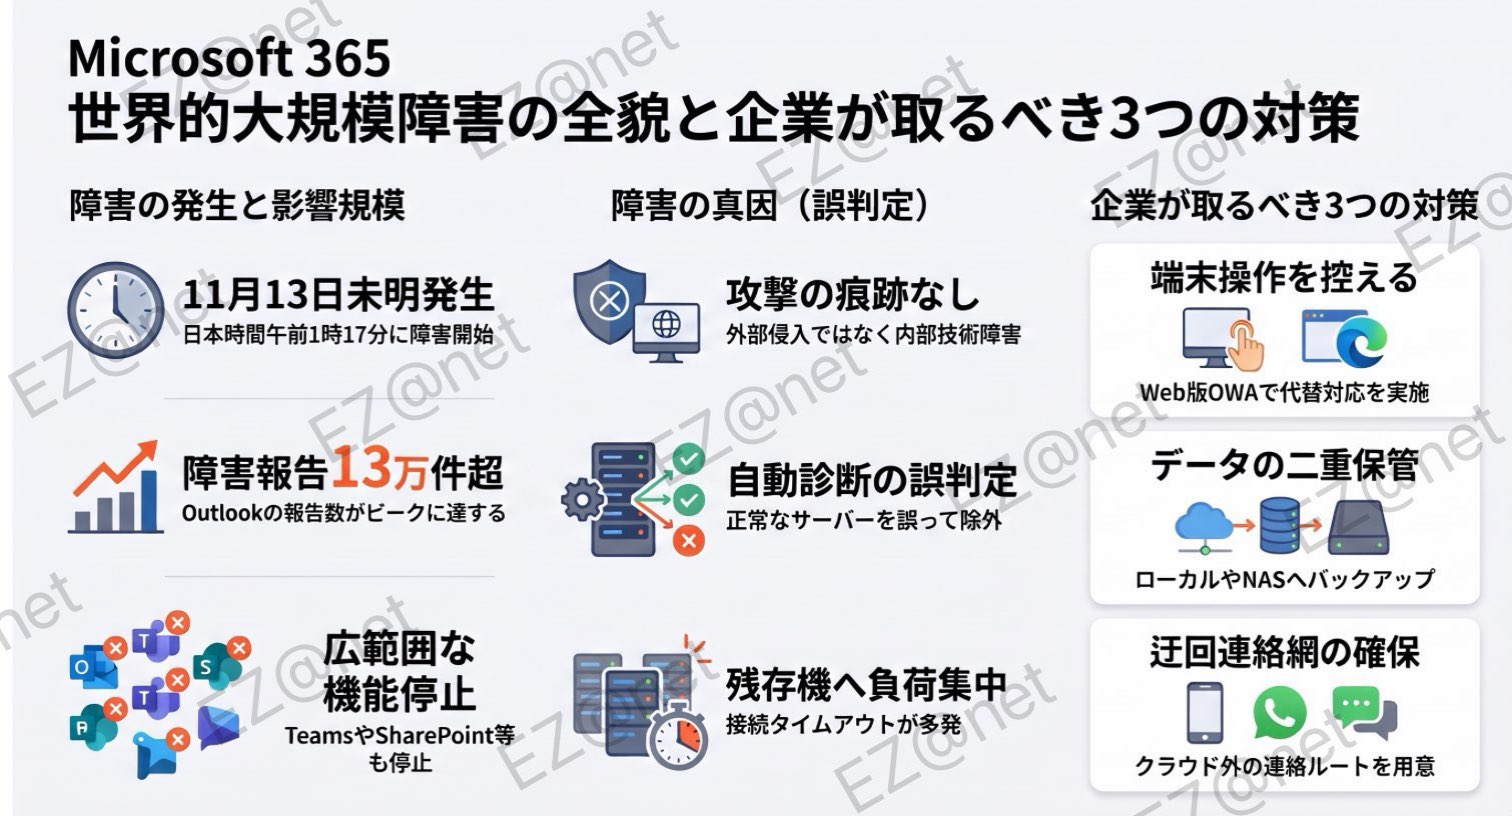
中国時間 11月13日 0時17分(米国東部時間 11月12日 11時17分、マイクロソフトのインシデント記録に記載された時刻。日本時間では 13日 1時17分)、Exchange Online のメールボックスが最初に接続できなくなり、1時間以内に Teams、SharePoint、Copilot へと障害が広がった。今朝、多くの職場で始業直後に Outlook が読み込みのまま進まず、Teams にもつながらない状況が起きた。原因は自社のネットワークではなく、マイクロソフト側の世界的な障害にある。
一、30秒で概要:何が起きたのか
| 項目 | 内容 |
|---|---|
| 今回の障害 | Microsoft 365 の中核サービスにおける世界的な障害。中国時間 11月13日 0時17分に発生 |
| 影響を受けたサービス | Exchange Online(Outlook)、Teams、SharePoint Online、OneDrive、Copilot、Defender XDR、Planner、To Do など。Microsoft 365 管理センターも一時アクセス不能になった |
| 障害報告のピーク | Downdetector の Outlook 報告件数は 138,058 件(中国時間 13日午前2時前後)。Microsoft 365 全体では 4万6千件超 |
| 復旧の経過 | 中国時間 13日午前5時ごろから影響を受けたサーバーが順次復帰。記事執筆時点で、マイクロソフトは軽減策の適用が成功し、各機能は正常に戻ったと発表している |
| 原因 | 多数のサーバーが自動ヘルスチェックをパスできず、システムによってサービス提供の対象から除外された(マイクロソフトの公式説明。攻撃の兆候はなし) |
| EZ-net の見解 | 覚えておくべきは「マイクロソフトが止まった」という事実ではない。メール、チャット、ファイル、会議を一つのクラウドに集約し、代替手段を用意していなかった企業は、この日の午前中、業務そのものが止まった。 |
二、発生時刻と影響範囲
まず時系列を整理する(中国時間)。
| 時刻 | 状況 |
|---|---|
| 13日 0:17 | 障害発生(マイクロソフトのインシデント EX1550543 に記録された影響開始時刻) |
| 午前1〜2時 | 障害報告が急増。Outlook はピークの 138,058 件。Teams、SharePoint、Copilot は別インシデント MO1550821 として管理された |
| 午前5時ごろから | 代替のヘルスチェック手法を検証し、影響を受けたサーバーを段階的にサービスに戻し、適用範囲を順次拡大した |
| 13日午前(記事執筆時点) | 軽減策が成功し各機能は正常に戻ったと発表。ただし復帰したサーバーが再び応答しなくなる可能性にも言及し、当面は断続的な遅延が起こり得ると注意を促している |
マイクロソフトは「どのリージョンのユーザーにも影響が及ぶ可能性がある」と認めており、特定地域に限った障害ではない。波及も小さくない。OpenAI と Anthropic の Microsoft 365 向けコネクタも、基盤がマイクロソフトのクラウドであるため同時に停止した。Outlook で受け取る二要素認証コードが届かず、別のシステムにログインできなくなったという声も多い。
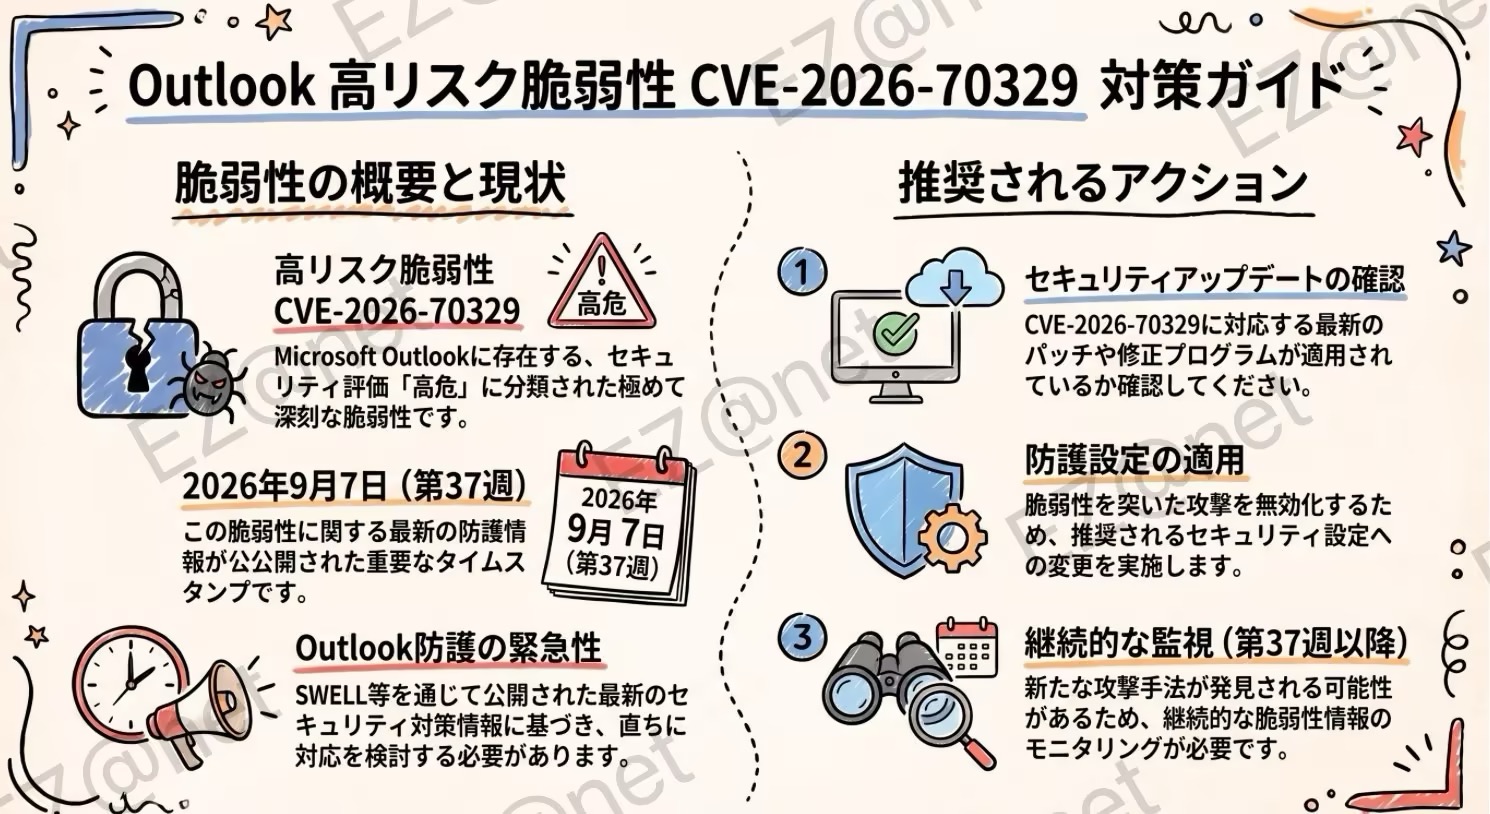
Outlook がこれほど報じられたのは、8月の CVE-2026-70329 の高危険度脆弱性以来だ。あのとき求められたのは「できるだけ早くパッチを当てること」、今回は「マイクロソフトの復旧を待つこと」。企業の IT 担当者は、両方のシナリオを想定しておく必要がある。
三、原因:サイバー攻撃ではない
マイクロソフトの公式発表には一貫して「攻撃」の文字がなく、位置づけは社内インフラの技術的な障害だ。仕組みは三つに分けられる。
① Exchange Online の基盤では、多数のサーバーが自動ヘルスチェックをパスできず、システムによって利用不可と判定され、サービス提供の対象から外された。
② 残ったサーバーに全負荷が集中し、接続のタイムアウトが多発した。
③ マイクロソフトは、負荷上昇の原因はトラフィックの急増ではないと明言している。問題はサーバーが想定外にサービスから外れたことにあり、原因として疑われるのは、サーバーの健全性を扱うコンポーネントである。一方、Azure のステータスページには「Azure 側の問題は検出されていない」と明記されている。
外部の裏付けもある。オーストラリア国家サイバーセキュリティ調整官は「事実を把握し注視している」と述べただけで、大規模クラウド障害時の定例対応の範囲にとどまる。攻撃、身代金要求、不正侵入を示唆する報道や公式声明は出ていない。
世界的なクラウド障害は今週これで二度目だ。一昨日(11月11日)には Apple iCloud の大規模障害 があり、93分間にわたってサービスが止まった。二つを並べると、行き着くのは同じ古い論点——単一クラウドへの依存である。
四、企業が取るべき3つの対策
1端末をいじらない:再インストールや再起動を繰り返さない
理由原因はマイクロソフト側のクラウドにあり、自社の PC やネットワークではない。Outlook を再インストールしたりルーターを再起動したりしてもクラウドは直らず、かえって端末側の設定をむやみに変えるだけだ。
対応接続が不安定なときは、まず Web 版 OWA(outlook.office.com)でしのぐ。モバイル回線の方が社内専用線より先に復帰することもある。
2重要なデータは「ローカル+クラウド」の二重保管
理由メール、共有文書、顧客情報を一つのクラウドだけに置いていれば、クラウドが止まった瞬間に業務も止まる。
対応ローカルまたは NAS 側にも、すぐ取り出せるコピーを少なくとも1つ残す。「防ぎきれないランサムウェア攻撃に勝つ:データバックアップ」 で優先順位を整理している。
3クラウドの外に緊急連絡手段を一本用意する
理由メールもチャットも Microsoft 365 に寄せていれば、一度の障害で両方とも使えなくなる。この日の午前中に業務を継続できたチームは、電話や WeChat、WeCom(企業微信)といった別ルートをあらかじめ確保していた。
対応「止まったときにどの手段で、誰が誰に連絡するか」を規程に書き込む。「経営者が押さえるべきランサムウェア対策:七つ打ち手と優先順位」 がチェックリストとして使える。
五、よくある質問(FAQ)
※ 本稿はマイクロソフトの公式ステータス更新および公開報道(AP通信、ロイター、CCTV など)に基づき、2026年11月13日午前時点の情報でまとめた。今後も Service Health を確認していく。
EZ-net(上海日進信息技術有限公司)は中国国内の日系企業向けに、日中バイリンガルでデータバックアップ、クラウド運用、IT保守を提供しています。
EZ-net@IT研究所 — 迅速・専門・安心・多言語
ITセキュリティは「支出」ではなく、未来を守る「投資」です!