EZ-net@IT研究所 | 発行:2026年10月 | 安全警示・ランサムウェア警戒
安全警示・ランサムウェア警戒
日本の製造業を襲うランサムウェアの波:
9 月に 4 社がリークサイト掲載、共通の入り口は古い課題
9 月に 4 社がリークサイト掲載、共通の入り口は古い課題
ransomware.live などの公開脅威インテリジェンスによれば、2026 年 9 月中~下旬、複数の日本の製造業者がランサムグループのリークサイトに掲載された。共通点は明確です。情報窃取型マルウェア(インフォスティーラー)で盗まれた従業員・委託先の認証情報に、未適用のエッジ機器の脆弱性が重なっている点です。EZ-net の顧客こそ、まさに「中国の日系製造業」という高リスクの層に当たります。
2026年10月 ・ EZ-net@IT研究所
CONTENTS · 目次
目次
一、事件概要:9 月に何が起きたか01
2026 年 9 月、日本の製造業が各ランサムグループのリークサイトに相次いで現れました。公開されており情報も比較的整った 4 件を、リークサイト掲載日順に整理します。
- 9 月 15 日――新日鉄(Nippon Steel)が Metaencryptor に掲載。同日、神戸のロボット用ツールチェンジャー(robot tool changer)メーカー TENTAC が Thegentlemen に、橋本事機(Hashimoto Jimuki)が Vexy に掲載。
- 9 月 28 日――日商電機製作所(Nissho Electric)が Qilin に掲載。
これは孤例ではなく、進行中のトレンドラインです。複数の脅威インテリジェンスプラットフォーム(CTIWatch、SOCRadar、ThreatCluster など)が指摘する通り、Qilin らは日本の産業企業を継続的かつ組織的に標的(ターゲット)にしています――SOCRadar は Qilin が「日本の実体に対して顕著かつ持続的なパターン」を持つことを明記しており、同時期に掲載された日本企業には IKEGAMI TSUSHINKI、Mitsuwa Trading、ASCII Group なども含まれます。
トレンドの背景に不思議はありません。製造業の操業停止は直接的な金銭的損失に直結するため、グループはそこを突きます。「止められない」工場を狙い、「暗号化+窃取データの公開脅迫」という二重脅迫(double extortion)で両面から迫るのです。
二、被害企業一覧02
| 企業 | 業界・製品 | ランサムグループ | 掲載日 | 公開されている重要な詳細 |
|---|---|---|---|---|
| 新日鉄 (Nippon Steel) | 鉄鋼、世界トップクラス、13.8 万人の従業員 | Metaencryptor | 2026-09-15 | インフォスティーラー活動により 12 の従業員アカウント、11 の委託先従業員認証情報、750 組のパスワード、108 のセッションクッキー が漏洩(HudsonRock / ParanoidLab データ) |
| 日商電機製作所 (Nissho Electric) | 高・低圧配電盤、制御盤、監視システム(1964 年創業) | Qilin | 2026-09-28 | ドメイン nisshodenki.com。Qilin は過去にもエッジ機器の脆弱性 CVE-2026-20079(Cisco FMC、CVSS 10.0、KEV)、CVE-2026-0257(Palo Alto GlobalProtect の認証迂回、CVSS 9.1、KEV)と関連 |
| TENTAC | 神戸のロボット用ツールチェンジャー(robot tool changer)メーカー | Thegentlemen | 2026-09-15 | 5 ソース確認(hackerfeeds / hookphish / qpulse / shellcodex / netcrook)。Hudson Rock がインフォスティーラー活動を関連付け、委託先従業員認証情報 10 件を特定、ParanoidLab が パスワード 171 件(重要 20 件)を公開。ドメイン tentac.co.jp |
| 橋本事機 (Hashimoto Jimuki) | オフィス機器・IT 機器・サービス・オフィス家具(ドメイン aoa21.com) | Vexy | 2026-09-15 | 5 ソース確認(hackerfeeds / hookphish / qpulse / ctiwatch / threatcluster)。グループは 12 GB のデータ漏洩を主張、Hudson Rock がインフォスティーラー活動を関連付け、パスワード 26 件(重要 5 件)+ 委託先従業員認証情報 1 件 |
厳密な注記
リークサイト掲載はランサムグループの一方的な主張であり、独立して確認された侵入やデータ漏洩を意味するものではありません。Metaencryptor の新日鉄エントリは Ransomware.live 上で「重複エントリ(duplicate)」と標記されています。表中の「重要な詳細」はすべて公開 CTI の集約であり、企業自身の開示ではありません。
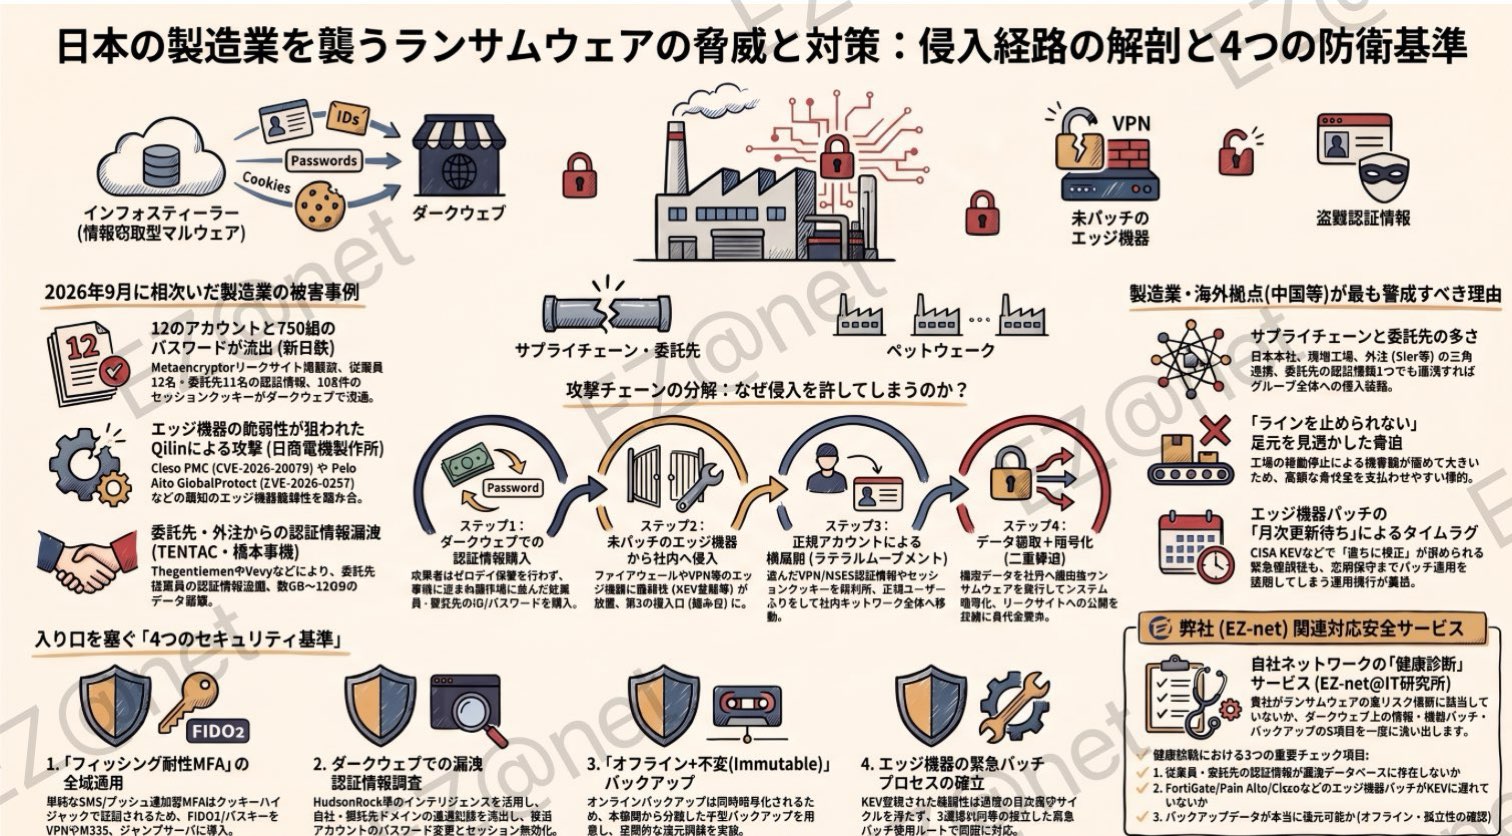
三、攻撃チェーンの分解:侵入経路はどこか03
4 件の事例は業界もグループも異なりますが、入り口は驚くほど似通っています。それを一つの標準的なチェーンにまとめられます。
- 1認証情報はとっくにダークウェブの闇市場(取引サイト)に並んでいる。新日鉄の事例が最もわかりやすい。掲載される前に、インフォスティーラーは既に 12 の従業員アカウント、11 の委託先従業員認証情報、750 組のパスワード、108 のセッションクッキーを盗んでいました。これらは「突破」されたのではありません。従業員(あるいは委託先)の端末が以前から情報窃取型マルウェアに感染し、認証情報がひそかにまとめられダークウェブで売られていたのです。攻撃者は買うだけで使えるため、フィッシングメールすら省けます。
- 2エッジ機器へのパッチ未適用が「2 本目の鍵」を渡す。Qilin のような活発なグループは、これまでもエッジ機器の脆弱性を最初の踏み台に使ってきました――CVE-2026-20079(Cisco ファイアウォール管理センター、CVSS 10.0、CISA KEV に登録)、CVE-2026-0257(Palo Alto GlobalProtect の認証迂回、CVSS 9.1、KEV)。こうした機器の脆弱性が放置されれば、攻撃者はインターネットから直接社内ネットワークへ入り込めます。注意:この 2 つの CVE は Qilin 全体の活動で関連が確認された初期侵入ベクトルであり、日商電機の個別事例の具体的な入り口とは限りません。しかし傾向は完全一致します。
- 3盗んだ認証情報でラテラルムーブメント(横展開)を行い、限局した侵入を組織全体への展開へと広げます。有効な VPN / M365 アカウントを手にすれば、攻撃者は正規の身分で社内を移動できます。パスワード 750 組とセッションクッキー 108 件は、再利用可能なセッションが豊富にあることを意味し、ネットワーク内を自在に移動するのに十分です。
- 4データ窃取+暗号化、二重脅迫。まず機密データを抜き取り、その上で暗号化プログラムを実行します。話がまとまらなければ、データをリークサイトに掲載して圧力をかけます――新日鉄も日商電機もこの段階に至りました(「被害者として掲載/データ公開」)。
一言でまとめれば
入り口は高度なゼロデイなどではありません。「従業員の認証情報がとっくに盗まれていた」+「エッジ機器のパッチが追いついていなかった」という 2 つの古い課題が重なったものです。
四、なぜ「中国の日系製造業」が最も警戒すべきか04
EZ-net の主戦場は、中国の日系製造業です。上のチェーンは、この層向けに仕立てられたような脅威像です。
サプライチェーンが長く、委託先が多い
新日鉄事例の「委託先従業員認証情報 11 件」の漏洩は、狙われるのが自社だけではないことを示します――サプライヤー、外注、SIer のアカウントも、御社のネットワークへ侵入する足がかり(踏み台)になり得ます。中国の日系企業は日本本社+現地工場+外注という三角連携を多用するため、攻撃面は純国産企業より自然に広くなります。
製造業は「止められない」
ラインが 1 日止まる損失は、身代金そのものより高くなることもあります。グループはそれを計算し、要求額もより高額になります。
エッジ機器のパッチは「運任せ」
工場の FortiGate / Palo Alto / Cisco 機器の多くは、パッチの窓を延ばし続けます。上の 2 つの KEV 脆弱性がそのまま例です――CISA が「直ちに修正すべき」期限を明記しているのに、個別の工場では「来月の月次メンテナンス」を待ち続けることが少なくありません。
言い換えれば:御社の業界、協業モデル、機器の運用(パッチ管理)の習慣が、まさにランサムグループが最も好む高リスクな標的そのものです。
五、顧客への 4 つのセキュリティ基準05
上のチェーンに基づき、日系顧客向けの次期セキュリティ啓発と導入点検のベースラインとして、以下の 4 点を提案します。「事故後に補う」のではなく、入り口をあらかじめ塞ぐことです。
- 1強制 MFA、しかも「フィッシング耐性」の MFA。一般的な SMS/プッシュ MFA でも、盗まれたセッションクッキーに迂回される恐れがあります(新日鉄の 108 のクッキーはそのためにあった)。FIDO2/パスキー(passkey)のようなフィッシング耐性 MFA を優先し、VPN、M365、ジャンプサーバに全域適用してください。
- 2「漏洩認証情報の大調査」を一度実施。インフォスティーラーの認証情報はとっくにダークウェブで売られています。自社従業員のアカウントが既に闇市場に並んでいるかもしれません。ダークウェブ/漏洩データベース監視サービス(HudsonRock、Cyberknow などのインテリジェンス)で、自社ドメインと委託先ドメインの被害記録を洗い出し、引っかかったものは強制パスワード変更+全セッション無効化を行ってください。自社ドメインだけでなく、委託先の認証情報も同様に侵入経路になり得ます。
- 3バックアップは「オフライン+復元可能」であり、実際に訓練されていること。ランサムウェアはオンラインバックアップも一緒に暗号化/削除します。バックアップは以下を満たす必要があります:オフライン/不変(immutable)、本番ネットワークから分離、かつ定期的なリストア訓練の実施。訓練されていないバックアップは、バックアップなしと同じです。
- 4エッジ機器のパッチに「固定のタイミング」を持たせ、月次周期を待ってはいけない。FortiGate、Palo Alto、Cisco などのエッジ/ファイアウォール機器に対し、KEV 脆弱性の緊急パッチ窓(通常 CISA の期限は 2 週間以内、高危険 KEV はさらに短い)を設けてください。CISA KEV に登録された脆弱性は月次メンテナンスを待たず、別途緊急プロセスで対応します。
六、よくある質問 FAQ06
Q1
リークサイトに掲載されたということは、「データは既に盗まれ、漏洩した」ということですか?
違います。リークサイト掲載はグループの一方的な主張であり、独立して確認された侵入やデータ漏洩を意味するものではありません――すべての CTI プラットフォームがこの免責を付けます。しかし予警報の価値は極めて高い。一度名を連ねられれば、攻撃者が圧力に使えるカードを既に握っていることを基本意味します。正しい対応は、「既に被害に遭った」レベルで直ちに調査を開始(認証情報のリセット、セッション無効化、ログの遡及)し、公式確認を待つことではありません。
違います。リークサイト掲載はグループの一方的な主張であり、独立して確認された侵入やデータ漏洩を意味するものではありません――すべての CTI プラットフォームがこの免責を付けます。しかし予警報の価値は極めて高い。一度名を連ねられれば、攻撃者が圧力に使えるカードを既に握っていることを基本意味します。正しい対応は、「既に被害に遭った」レベルで直ちに調査を開始(認証情報のリセット、セッション無効化、ログの遡及)し、公式確認を待つことではありません。
Q2
中国の日系製造業ですが規模は小さく、それでも狙われますか?
狙われます。ランサムウェアは自動化されたスキャンと買い集めた認証情報を使った網羅的な撒き網(攻撃)であり、企業の規模は問わず、「早く成果を上げられるか」だけを着目します。しかもサプライチェーンの「小規模工場」は、大企業への踏み台になりやすい――新日鉄事例の委託先認証情報 11 件が証明です。「うちは小さい」と油断してはいけません。
狙われます。ランサムウェアは自動化されたスキャンと買い集めた認証情報を使った網羅的な撒き網(攻撃)であり、企業の規模は問わず、「早く成果を上げられるか」だけを着目します。しかもサプライチェーンの「小規模工場」は、大企業への踏み台になりやすい――新日鉄事例の委託先認証情報 11 件が証明です。「うちは小さい」と油断してはいけません。
Q3
従業員に既に MFA を導入していますが、それでも不十分ですか?
一般的な MFA だけでは不安定です。攻撃者は盗んだセッションクッキーで「セッションハイジャック」を行い、MFA を迂回して既ログイン状態を再利用できます。フィッシング耐性 MFA(FIDO2/passkey) を導入し、重要システムのセッションを継続監視し、異常ログインを検知したら即座に切断してください。
一般的な MFA だけでは不安定です。攻撃者は盗んだセッションクッキーで「セッションハイジャック」を行い、MFA を迂回して既ログイン状態を再利用できます。フィッシング耐性 MFA(FIDO2/passkey) を導入し、重要システムのセッションを継続監視し、異常ログインを検知したら即座に切断してください。
Q4
バックアップは取っていますが、すべて同一ネットワーク内にあり、それで十分ですか?
不十分です。ランサムウェアがオンラインバックアップを一緒に暗号化/削除するのは標準的な手口です。バックアップは以下を満たす必要があります:オフラインまたは不変、本番網から分離、かつ実際にリストア訓練を実施。3 つのうち 1 つでも欠ければ、肝心の場面で役に立たない恐れがあります。
不十分です。ランサムウェアがオンラインバックアップを一緒に暗号化/削除するのは標準的な手口です。バックアップは以下を満たす必要があります:オフラインまたは不変、本番網から分離、かつ実際にリストア訓練を実施。3 つのうち 1 つでも欠ければ、肝心の場面で役に立たない恐れがあります。
Q5
エッジ機器のパッチはどの頻度なら「適時」と言えますか?
KEV 脆弱性は CISA の規定期限に従います(多くは 2 週間以内、一部はさらに短い)。月次メンテナンス窓を待ってはいけません。FortiGate/Palo Alto/Cisco のような機器には独立した緊急パッチプロセスを設け、KEV に登録されたものは一律で応急対応とし、通常の変更管理と一緒くたにしてはいけません。
KEV 脆弱性は CISA の規定期限に従います(多くは 2 週間以内、一部はさらに短い)。月次メンテナンス窓を待ってはいけません。FortiGate/Palo Alto/Cisco のような機器には独立した緊急パッチプロセスを設け、KEV に登録されたものは一律で応急対応とし、通常の変更管理と一緒くたにしてはいけません。
日本の製造業を襲う連鎖的なランサムウェア攻撃――まずは自社ネットワークの「健康診断」を
上の 4 社は業界もグループも異なりますが、入り口はいずれも「認証情報がとっくに盗まれていた+エッジ機器のパッチが当たっていなかった」という 2 つの古い課題です。
御社がこの高リスクな標的(対象)に当てはまるか。EZ-net はダークウェブのインテリジェンスに基づき、従業員/委託先の認証情報が漏洩データベースに既にないか、エッジ機器のパッチが KEV に遅れていないか、バックアップが本当に復元できるか――3 項目を一度に洗い出せます。
無料 IT 健康診断を予約する
御社がこの高リスクな標的(対象)に当てはまるか。EZ-net はダークウェブのインテリジェンスに基づき、従業員/委託先の認証情報が漏洩データベースに既にないか、エッジ機器のパッチが KEV に遅れていないか、バックアップが本当に復元できるか――3 項目を一度に洗い出せます。
EZ-net@IT研究所 — 迅速 ・ 専門 ・ 安心 ・ 多言語
IT安全は「支出」ではなく、未来を守る「投資」です!
IT安全は「支出」ではなく、未来を守る「投資」です!