第2回 標的型攻撃メール訓練で見えた3つのポイント
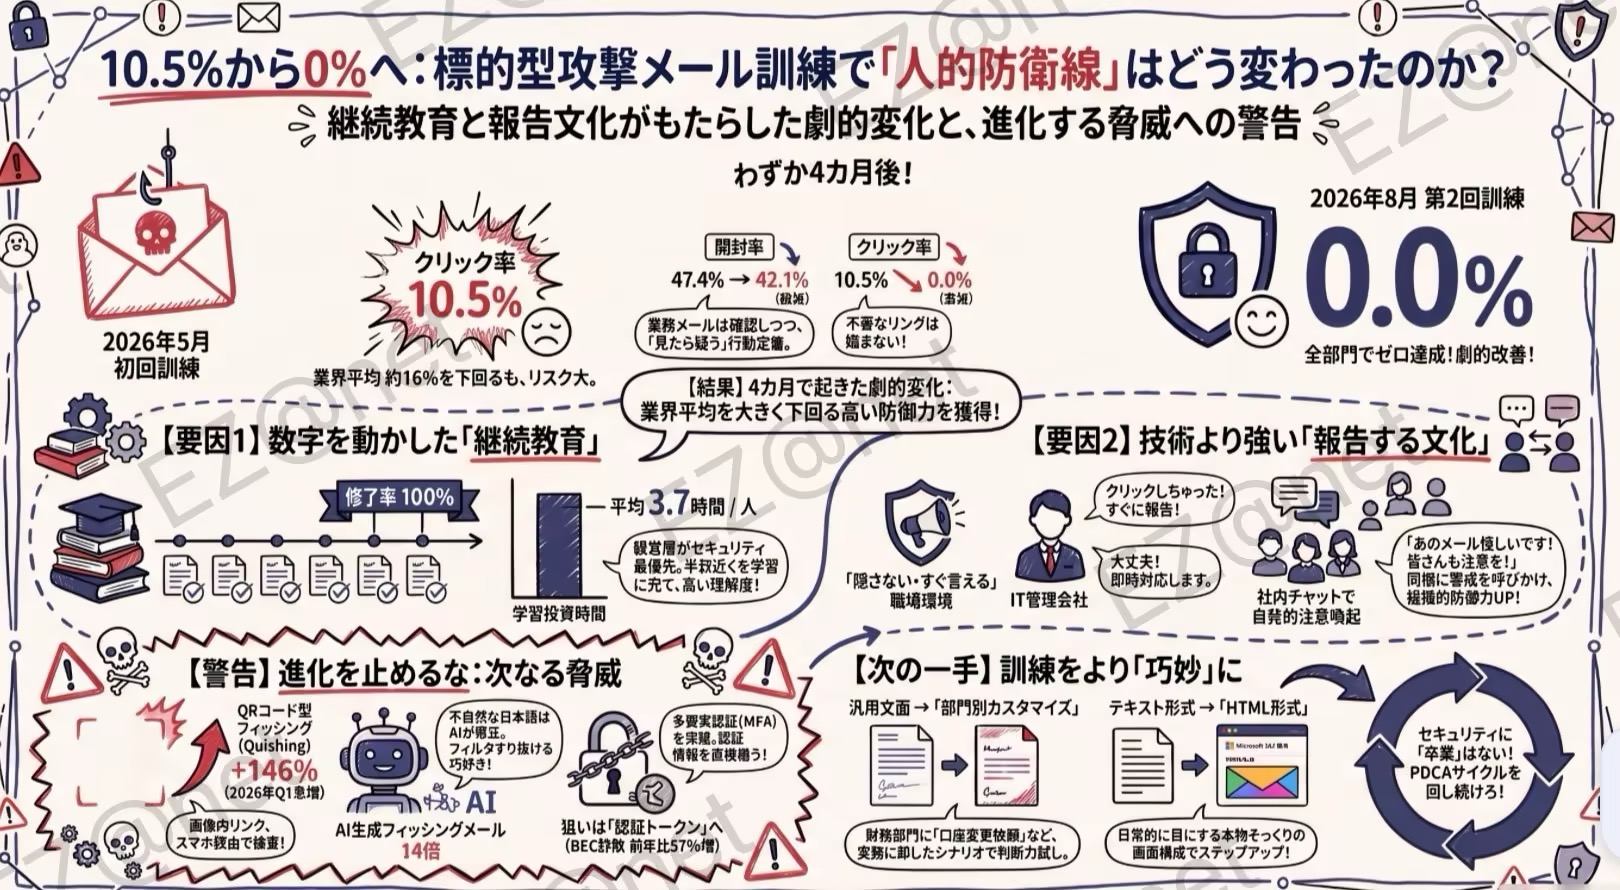
このデータから何が読み取れるのか――そして、なぜ今こそ気を緩めてはいけないのか。データを分解しながら見ていきます。
こんにちは。EZ-net@IT研究所です。
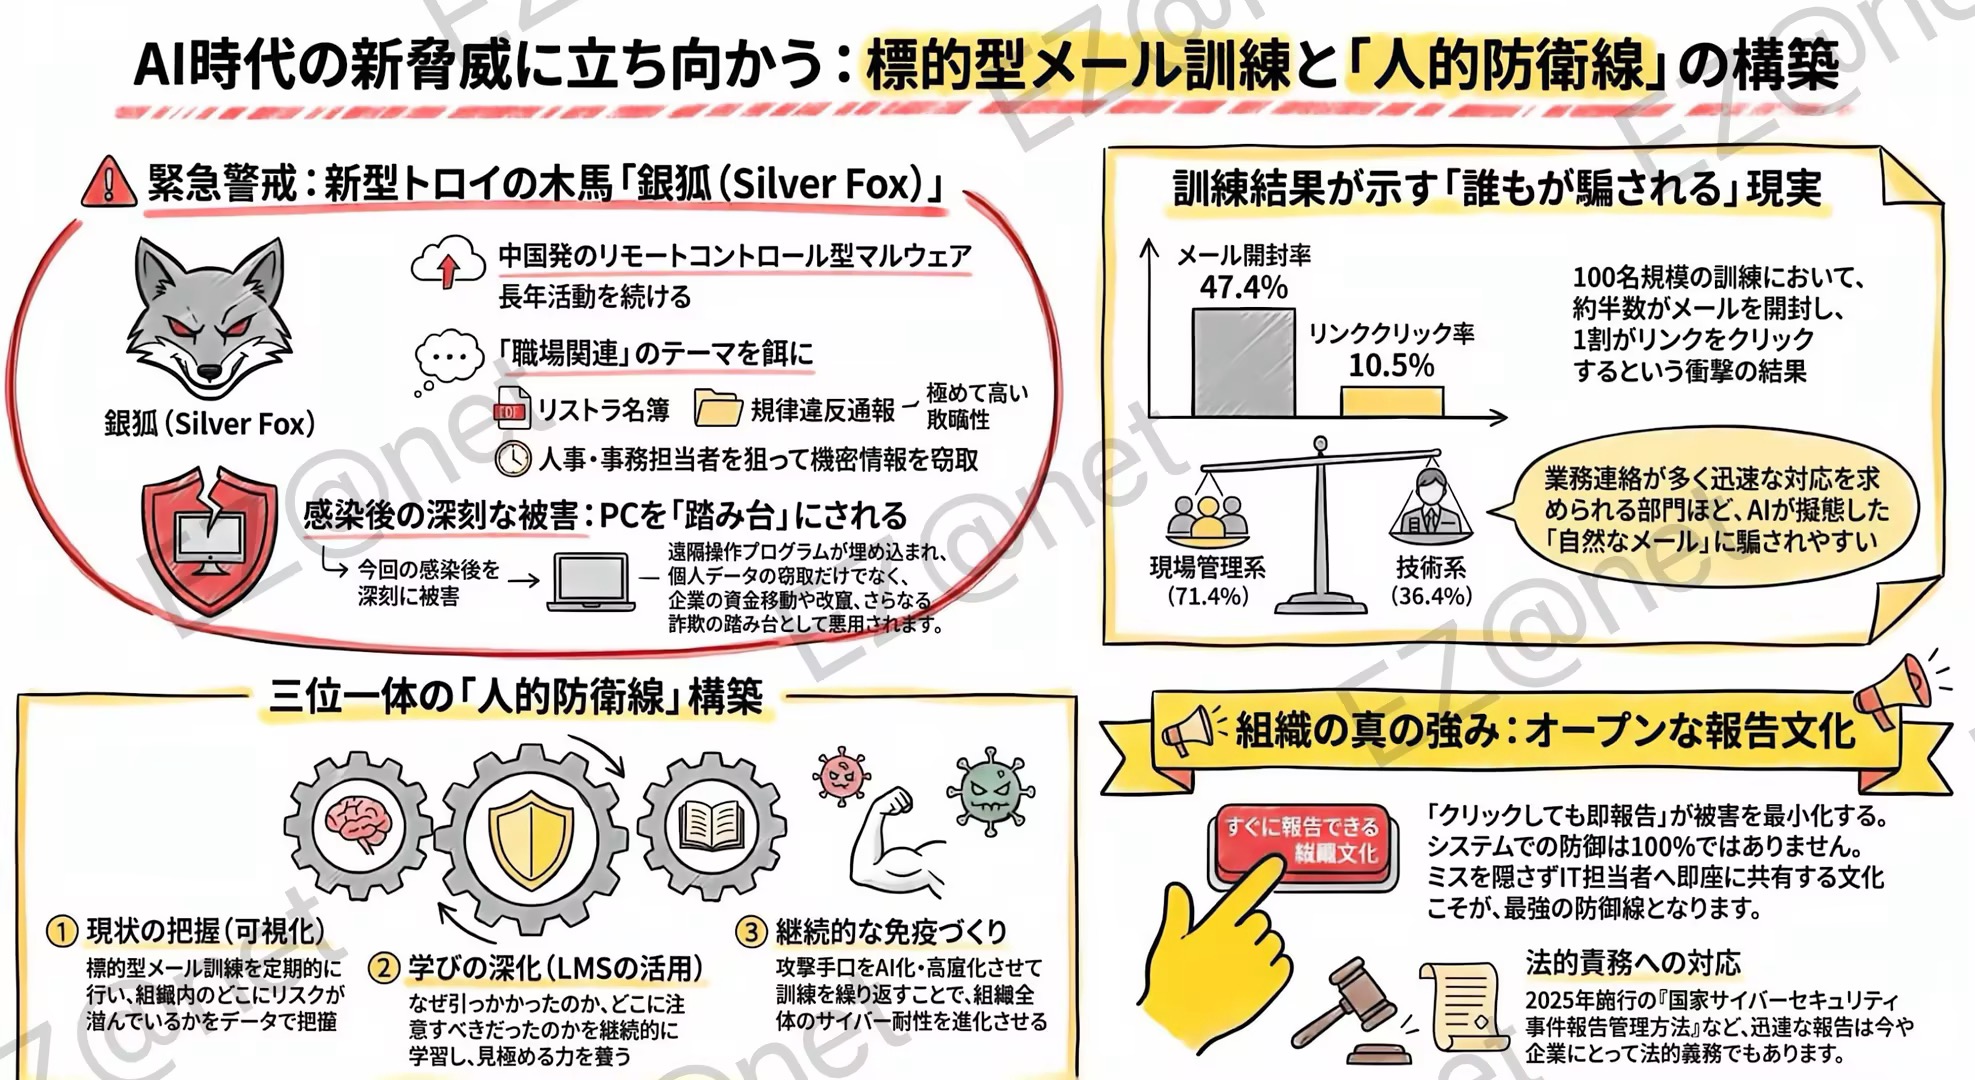
今年5月、本コラムでとある日系企業の「第1回 標的型攻撃メール訓練」の結果をご紹介しました。開封率 47.4%、本文中のURLをクリックした割合 10.5%。決して小さくない数字でした。あの記事のあと、お客さまから同じご質問をいただきました。
「訓練は、1回だけで本当に効果があるのでしょうか」
その答えを確かめるため、4カ月後の8月、当研究所は同じ企業で第2回の訓練を実施しました。対象は全従業員、事前の予告はなし、言語は中国語、判定方法も第1回と同じ「メール本文にURLを挿入し、クリックしたユーザーを判別する」形式です。
これは偶然の産物ではありません。この4カ月で何が起きたのか。そして、なぜ今こそ気を緩めてはいけないのか。データを分解しながら見ていきます。
1. 第2回訓練の結果:クリック率はゼロに
第2回の訓練は2026年8月17日(月)11:30に配信し、集計期間は5日間(8/17~8/21)でした。対象は全従業員、言語は中国語、形式は「メール本文にURLを挿入し、クリックしたユーザーを判別する方式」です。
2回とも全員が対象
第1回は 47.4%
第1回は 10.5%
| 項目 | 第1回(2026年5月) | 第2回(2026年8月) |
|---|---|---|
| 訓練対象 | 全従業員(予告なし) | 全従業員(予告なし) |
| 配信成功 | 100% | 100% |
| 開封率 | 47.4% | 42.1% |
| クリック率 | 10.5% | 0.0% |
| 2回とも開封した従業員 | — | あり(2回ともクリックした者は0) |

| 部門 | 第1回 開封率 | 第1回 クリック率 | 第2回 開封率 | 第2回 クリック率 |
|---|---|---|---|---|
| 管理・財務部門 | 0.0% | 0.0% | 0.0% | 0.0% |
| 技術開発部門 | 36.4% | 9.1% | 36.4% | 0.0% |
| 現場業務・現場管理部門 | 71.4% | 14.3% | 57.1% | 0.0% |
結論を一言で言えば、3つの部門すべてで、第2回のクリックはゼロでした。
2. 「ゼロ」より見るべき、3つのポイント
「0%」という数字だけを見て終わりにするのは惜しいところです。このゼロが「本物」かどうかは、次の3点で判断できます。
47.4%→42.1%と、差はわずか約5ポイントです。一方でクリック率は10.5%から0.0%へ。つまり、従業員の行動が変わった結果です。業務上メールはきちんと開く。しかし、本文中のリンクを何も考えずに開くことはなくなりました。「見たら開く」から「見たら疑う」へ——教育のなかで最も難しく、最も価値のある一歩です。
2回ともメールを開封した従業員は確かにいました。彼らは「免疫がある」人ではなく、業務としてメールをきちんと読んでいる人です。そして重要なのは、2回ともクリックした人が一人もいなかったこと。第1回でクリックしてしまった従業員は、第2回では全員が踏みとどまりました。
弊社が把握している業界データでは、標的型攻撃メールに対する従業員の平均クリック率はおおむね16%前後です。この企業は第1回の10.5%の時点で、既に平均を大きく下回っていました。そこからさらに0%まで引き下げたことになります。
「クリック率0%」は、「この会社の人はもともと警戒心が強い」と受け取られがちです。ところが実際には、第1回ではきちんと引っかかっています。違いを生んだのは、引っかかったあとに「罰する」のではなく「訓練する」道を選んだことです。
3. ゼロクリックを支えたもの:全員が修了した継続教育
訓練はあくまで「健康診断」です。数字を実際に動かしたのは、2回の訓練の間に挟んだ継続的なセキュリティ教育でした。この企業はプロジェクト期間中に eラーニング教材を導入し、対象者全員が受講を修了しています。
| シリーズ | 教材名 | 修了率 | 満点率 | 平均点数 | 平均学習時間 |
|---|---|---|---|---|---|
| 情報セキュリティの精髓 | 情報セキュリティの精髓(信息安全的精髓) | 100% | 47% | 93点 | 1時間19分 |
| 楽しく学ぶ・情報セキュリティ | 情報セキュリティ基礎(信息安全基础) | 100% | 100% | 100点 | 20分 |
| 同上 | 情報セキュリティ対策~現場事故編~ | 100% | 100% | 100点 | 30分 |
| 同上 | 情報セキュリティ対策~システム攻撃編~ | 100% | 100% | 100点 | 27分 |
| 同上 | 情報セキュリティ対策~運用ルール編 | 100% | 100% | 100点 | 23分 |
| 同上 | 情報セキュリティ対策~ネットワークセキュリティ編 | 100% | 100% | 100点 | 22分 |
| 同上 | 情報セキュリティ事故案例~情報セキュリティ防衛戦~ | 100% | —(事例編は採点なし) | — | 23分 |
修了率100%という数字は、この取り組みが経営層にとって「やらなければならないこと」であり、「余裕があればやること」ではなかったことを示しています。従業員一人あたりの学習時間は平均で半日に迫る水準(約3.7時間)。情報セキュリティ対策シリーズの5教材はすべて満点でした。
4. 技術より難しいこと:すぐに「言える」職場
数字以上に、この報告書で目を引いたのは従業員の行動です。
メールを開封した従業員の中に、内容を不審に感じ、ただちにIT管理会社へ報告すると同時に、社内のグループチャットで注意喚起を行った方がいました。「気のせいかもしれない」で終わらせず、共有すべき情報として扱っています。
第1回でリンクをクリックした従業員は、クリック後に表示された警告画面を確認したうえで、叱られることを恐れて隠すことはせず、ただちにIT管理会社へ報告し、対応を相談しました。
第2回では、クリックした人は一人もいませんでした。それでも、不審なメールを見つけた従業員が速やかにIT管理会社へ情報を共有しています。報告することが、既に習慣になっています。
当研究所が実際に追ったインシデントでは、従業員が責任を恐れて隠したことが、損失を拡大させる起点になっていました。不審なメール1通を2時間隠すのと、すぐに共有するのとでは、企業が払う代償が10倍、場合によっては100倍違います。
この企業が見せた「すぐに報告し、社内で共有する」という文化は、それ自体が極めて水準の高い防御力です。これは製品として購入できるものではなく、日常的な信頼関係の中でしか育ちません。
5. 脅威は止まっていない:QRコード型フィッシング +146%、AIメール14倍
ここで、はっきりさせておきたいことがあります。今回の「0%」は通過点であって、安心材料ではありません。攻撃側の変化は、職場側よりずっと速いからです。
攻撃者はリンクを本文に直接書かず、QRコードの画像に埋め込みます。メールセキュリティの仕組みはテキストのリンクを検査できますが、画像の中のリンクは「見えません」。従業員が自分のスマートフォンで読み取れば、会社のPCにある防御のほとんどをすり抜けてしまいます。Microsoft の2026年第1四半期のデータでは、QRコード型フィッシングが1月の760万件から3月には1,870万件へと、四半期で146%増加しました。3月時点では約70%がPDFの添付ファイル経由で届いています。ESET の2026年上半期レポートでも、フィッシングメールの約11%にQRコードが使われ、過去最高を更新しました。
セキュリティベンダー Hoxhunt の集計では、メールのフィルタをすり抜けたAI生成のフィッシングメールが、前年同期比で14倍に増えました。文法的な不自然さや不自然な言い回しといった、従来の「見分ける手がかり」が消えつつあります。前回の記事で触れた「AIの武器化」が、ここへ来て数字に表れています。
Travelers の2026年第2四半期サイバー脅威レポートでは、BEC(ビジネスメール詐欺)の請求件数が前年同期比で57%増となりました。攻撃者はパスワードそのものではなく認証トークンを狙う傾向を強めています。トークンを奪えれば多要素認証(MFA)をすり抜け、本人が気づかないうちに「正規のログイン」が成立してしまうためです。
Microsoft は2026年9月、攻撃者が不可視のUnicode文字を使って 「funding」 のような機微語を分割し、キーワードフィルタをすり抜ける手法を公表しました。ピーク時の送信数は1日あたり237万通に達しています。

6. 次の一手:訓練をもう一段「巧妙」に
2回の結果を踏まえ、当研究所はこの企業と次期の訓練設計を進めています。次の3点は、在中国の日系企業であればどこでも応用できる内容です。
- ルールを見直す:銀行口座の変更や振込指示に関するメールは、必ず登録済みの番号に電話で確認する——メールに書かれた番号は絶対に使わない。
- 習慣を見直す:メールに予期しないQRコードがあったら読み取らない。ログインが必要なときは、メールのリンクを経由せず、会社のURLを自分で入力する。
- 文化を見直す:「不審なリンクをクリックしてしまった」を「恥ずかしいこと」から「すぐに伝えるべきこと」へ——まず報告、そのうえで対応。
| STEP | 実施内容 | 目的 |
|---|---|---|
| 1 | 予告なしの抜き打ち訓練 | 本当の弱点を把握する |
| 2 | eラーニングによる学習 | 知識を補う |
| 3 | 文面を変えて再訓練+アンケート | 「筋肉記憶」になったかを検証する |
7. おわりに:ゼロは通過点
この報告書が示しているのは、ひと続きの変化の記録です。
- 4カ月前、この企業では、訓練メールのリンクをクリックしてしまった従業員がいました。
- その4カ月の間に、全員がセキュリティ教材を修了し、一人あたり半日に迫る時間を学習に充てました。
- そして4カ月後、同じ人たちが、一人もリンクをクリックしませんでした。
ファイアウォールやEDRといった技術的対策は、いわば「盾」です。その盾を扱うのは、ほかでもない従業員です。盾は製品として導入できますが、扱う側の人的対策は、訓練で鍛えるしかありません。
日本語・中国語のバイリンガル対応 ・ 部門別・役職別のカスタマイズが可能
お電話/メールでのご相談を承ります | 営業時間 9:00–18:00(上海)
初回ご相談 ・ 現状診断は無料
ITセキュリティは「支出」ではなく、未来を守る「投資」です!