
EZ-net@IT研究所 | 发布:2026年11月
一、为什么这是「经营课题」
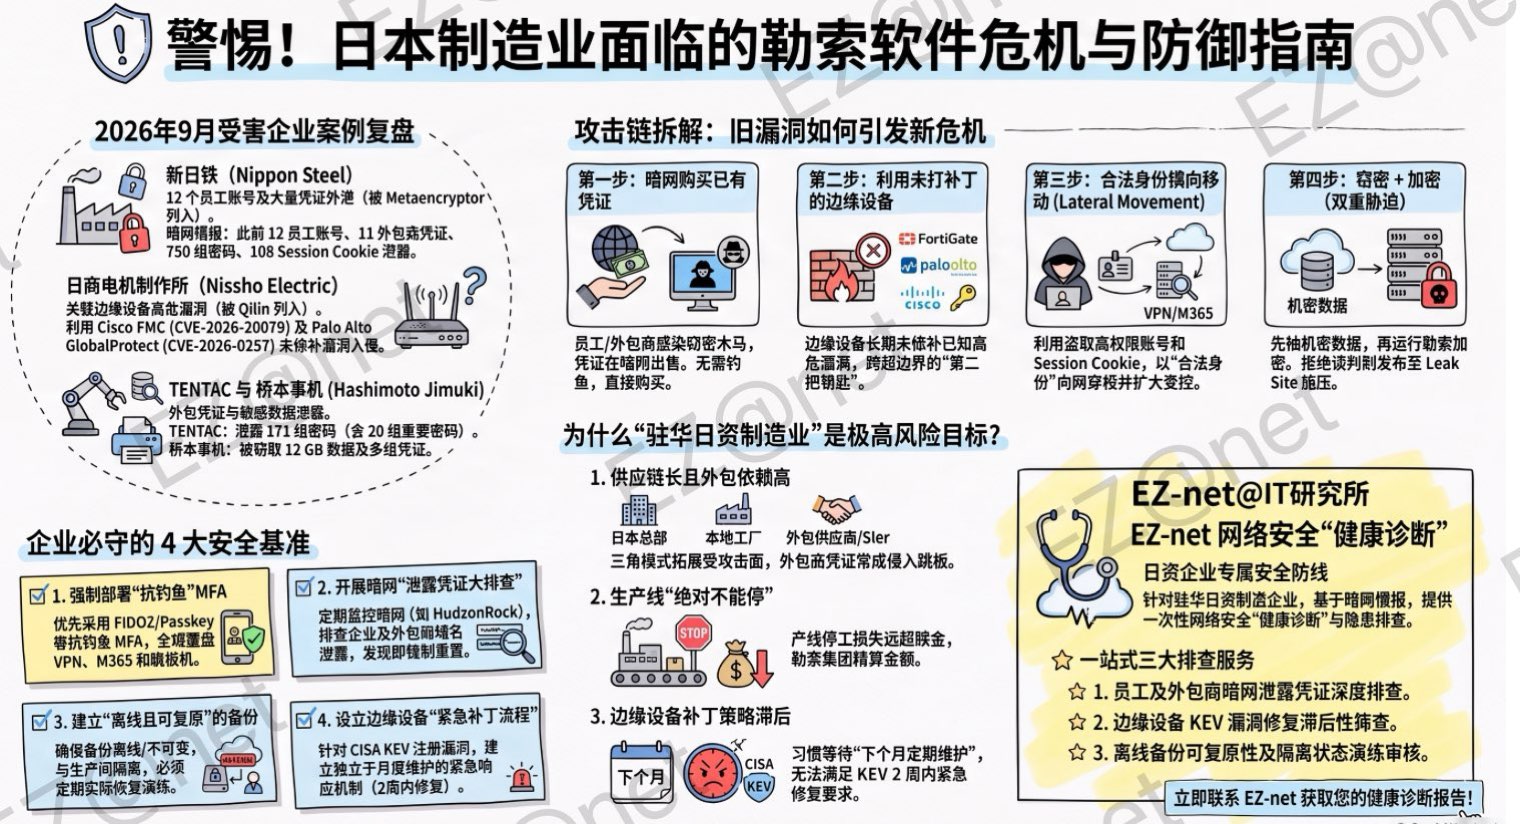
勒索软件的损失,会以三种形式直接击穿经营。
①业务停摆。接单、生产、物流、销售全部停住。恢复往往需要数天到数月。
②信息外流。客户与员工的个人信息一旦泄露,随之而来的是信用损失与法律责任。
③无法恢复。这里是最大的盲点——即使做了备份,仍有很多企业恢复不了。
的企业比例
可落地举措
针对日本的网络攻击次数
这个 85.4%,来自日本警察厅《令和7年上半年网络空间威胁形势》。恢复失败的最大原因是:备份数据本身也被一起加密了。只要备份连着网络,就会和生产服务器「同归于尽」。
也就是说,「交给 IT 部门就没事」这个前提,已经不成立了。定方向和定预算,是经营层的工作。下面把具体该做什么,整理成 7 项。
二、应当落实的7项举措(①〜④)
①定期数据备份(最重要、最优先)
做什么建立与网络物理隔离的离线备份,并做到恢复测试。
为何有效部分勒索软件会连网络上的备份一起加密。物理断开就不会被波及,就能不付赎金完成恢复。
经营判断请指示 IT 部门向新常识「3-2-1-1-0」(离线/不可变+恢复零错误)迁移。设计细节与运维坑位,已在上一篇里讲透。
控制成本的实务参考,是三层结构:按月/按周存离线硬盘、内部 NAS 放生产数据+每日备份、每周自动复制到云端。详见上一篇《防不胜防?企业数据安全的终极防线:数据备份》。
②操作系统与软件的漏洞对策
做什么开启操作系统与应用程序的自动更新,定期确认补丁信息;做软件清点,把已停止支持(EOL)的产品替换掉;执行漏洞扫描;更新 VPN 与网络设备。
为何有效操作系统、软件、防火墙一旦留有「后门」,勒索软件就能轻易进入。先堵住入口,是最基本的防御。
经营判断放着 EOL 产品不管,不是「省成本」,而是「把风险往后推」。更新计划与预算,请纳入事业计划。
真实案例已经在身边:2026 年 4 月,针对用友(Yonyou)财务系统的勒索软件攻击被确认,攻击者瞄准的正是企业每天在用、却不能随意停机检修的业务系统。手法与强化建议,整理在《针对用友(Yonyou)财务系统的勒索软件攻击》。
③导入 EDR(端点检测与响应)
做什么导入 EDR,监控终端行为,发现并处置异常动作。
为何有效传统杀毒软件难以发现的高级威胁也能应对,在感染初期拦下的可能性大幅提高。
经营判断杀毒软件是「发现即结束」,EDR 是「发现并处置」的机制。不只是买产品,还要把谁来看、谁来处置的运营体制一起定下来。
④导入多因素认证(MFA)
做什么在密码之外叠加其他认证要素。导入顺序建议:VPN/远程桌面等远程接入环境 → AD 等认证基础的管理员账号 → 云服务管理后台 → 备份系统管理界面 → 处理机密信息的业务系统。
为何有效只靠密码,会被凭证泄露或猜测突破。MFA 能有效阻断非法访问的入侵。
经营判断不必一次铺满全公司,从「最容易成为入口的地方」分阶段推进,才是现实做法。
三、应当落实的7项举措(⑤〜⑦)
⑤员工安全意识教育
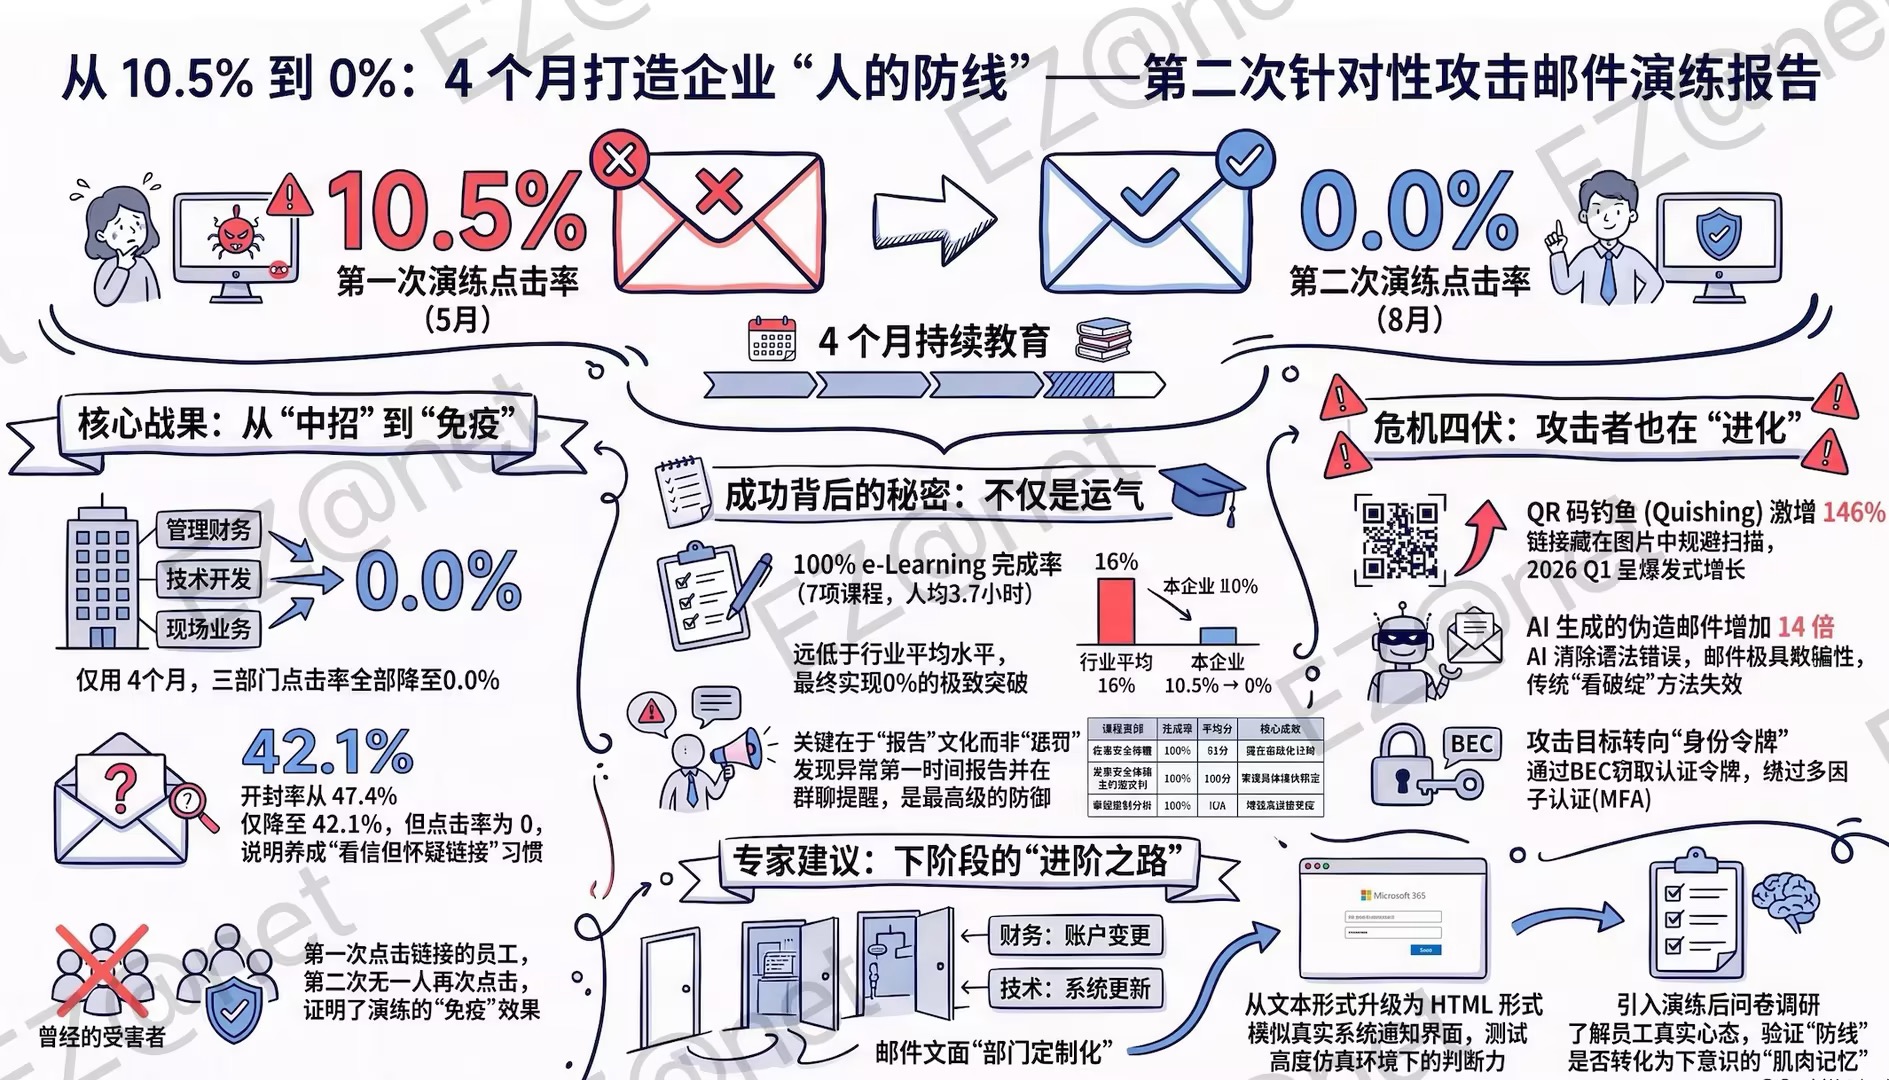
做什么培训勒索软件威胁、钓鱼邮件识别、可疑网站与下载的风险、U 盘使用、发现事件后的上报流程、密码管理。不只上课,还要做定向攻击邮件演练(统计模拟邮件的打开率与点击率)。
为何有效经由钓鱼与恶意站点的感染,能靠员工的正确判断避开。演练结果还能反过来改进培训内容。
经营判断教育不是「成本」,而是「保险」。请把演练结果拿到经营会议上共享,让组织的薄弱点可见。
⑥网络隔离与监控体系
做什么把网络划成多个区段并控制区段间通信。具体包括:访客与内网隔离、业务网与管理网隔离、按重要度与机密性分区、互联网接入与内网隔离、IoT 设备与生产设备的网络隔离。同时对通信与日志做持续监控。
为何有效万一被入侵,也能把损失局部化。监控认证失败日志、大量文件访问、对外异常通信,就能早期捕捉征兆。
经营判断尤其对拥有工厂与生产设备的企业,IT 与 OT(控制系统)的隔离直接关系经营风险。
⑦制定事件响应计划
做什么事先整备遭攻击时的处置流程。桌面演练与实操演练每年至少各 1 次,找出计划的缺口;随组织变动与系统环境变化持续修订。
为何有效有事先流程,才能把损失压到最小、尽早恢复。出事时的「初动犹豫」,会放大损失。
经营判断计划不是「写完就结束」。请把演练排进经营日程,验证它的实效性。
四、优先顺序与预算思路
不需要一次全部导入。按效果与成本的平衡,建议依下列顺序推进。
| 优先级 | 举措 | 理由 |
|---|---|---|
| 第一优先 | ①备份、②漏洞对策、④MFA | 低成本、效果大,可同时强化入口与恢复力 |
| 第二优先 | ⑥网络隔离与监控、③EDR、⑤教育 | 抑制损失扩大、早期发现;体制建设需要时间 |
| 第三优先 | ⑦事件响应计划 | 平时效果不明显,但出事时致命度最高 |
预算的逻辑很简单:安全费用不是「支出」,而是「保险」。请与出事时的损失(业务停摆、赔偿、信用丧失)相比较,判断合理水位。尤其是备份,是低成本、最大效果的投入。
五、在华日企特有的课题
在华日企的课题,与日本国内并不完全相同:中日两地的初动与上报、跨境数据的合规、休假日也要能用日语做的紧急应对。《面向中国上海日资企业的IT支持:勒索软件对策与网络安全法对策的最前沿》里,把监管侧的要求与实务侧的应对一起梳理过;这里只列与经营判断直接相关的四点。
①中日两地的初动与上报。中国据点出事时,若不能向日本总部准确上报,决策就会拖延。
②跨境数据与合规。个人信息外流,可能同时成为日本与中国监管的对象。
③用日语做紧急应对。即使休假日、非值班时段,也需要能用日语报告损失情况与恢复预期的体制。
④IT 与 OT 的隔离。拥有工厂的企业,生产设备的网络隔离尤其重要。
六、本季度必须决定的三件事
①预算化。为「备份+漏洞对策+MFA」这三件套,确保本季度的预算。
②任命责任人。明确对策推进责任人——不只是 IT 部门,还需要经营侧的 owner。
③演练排期。把定向攻击邮件演练与事件响应演练,每年至少 1 次落到日历上。
七、常见问题(FAQ)
EZ-net(上海日进信息技术有限公司)面向在华日企,从备份设计与恢复测试,到漏洞对策、EDR、MFA、员工培训、网络隔离、事件响应计划,提供日语一站式支持。
EZ-net@IT研究所 — 迅速 ・ 专业 ・ 安心 ・ 多语言
IT安全不是「支出」,而是守护未来的「投资」!