EZ-net@IT研究所 | 発行日:2026年10月 | 安全警示 · 勒索软件预警
安全警示 · 勒索软件预警
日本制造业勒索潮:
9 月 4 家被挂泄露站,入口都是老问题
9 月 4 家被挂泄露站,入口都是老问题
ransomware.live 等公开威胁情报显示,2026 年 9 月中下旬,多家日本制造商被挂到勒索团伙的泄露站。共性高度一致:信息窃取器盗走的员工 / 第三方凭据,叠加没及时打补丁的边界设备。EZ-net 的客户,恰恰就是「在华日企制造业」这个高危画像。
2026年10月 ・ EZ-net@IT研究所
CONTENTS · 目录
- 01事件概述:9 月发生了什么
- 02受害企业一览
- 03攻击链路拆解:钱从哪进来的
- 04为什么在华日企制造业最该紧张
- 05给客户的四条安全基线
- 06常见问题 FAQ
目次
一、事件概述:9 月发生了什么01
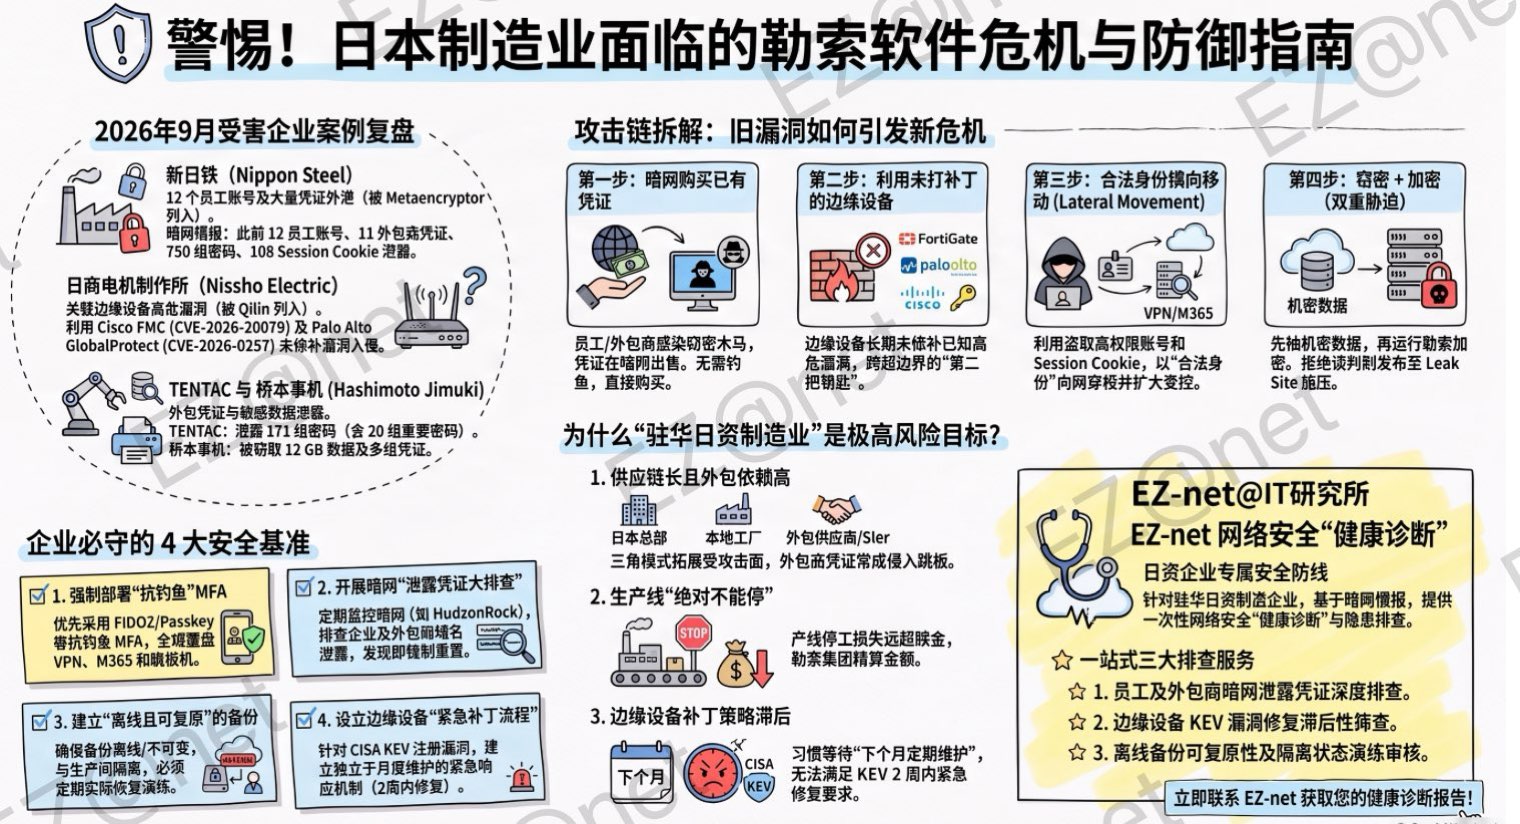
2026 年 9 月,日本制造业密集出现在各大勒索团伙的泄露站上。我们梳理了四起公开记录在案、且信息较完整的案例(按泄露站披露日期):
- 9 月 15 日——新日铁(Nippon Steel)被 Metaencryptor 挂站;同一天,神户机器人工具快换制造商 TENTAC 被 Thegentlemen 挂站,桥本事机(Hashimoto Jimuki)被 Vexy 挂站。
- 9 月 28 日——日商电机制作所(Nissho Electric)被 Qilin 挂站。
这不是孤例,是一条正在发生的趋势线。多家威胁情报平台(CTIWatch、SOCRadar、ThreatCluster 等)都指出:Qilin 等团伙对日本工业企业有持续的、成体系的 targeting——SOCRadar 明确记录 Qilin「对日本实体有显著且持续的模式」,近期同批挂站的还有 IKEGAMI TSUSHINKI、Mitsuwa Trading、ASCII Group 等日本企业。
趋势背后没有玄学:制造业的生产停摆 = 直接的金钱损失,勒索团伙吃准了这点,专挑「停不起」的工厂下手,靠「加密 + 威胁公开窃取数据」的双重勒索(double extortion)两头施压。
二、受害企业一览02
| 企业 | 行业 / 产品 | 勒索团伙 | 泄露站披露日 | 公开可见的关键细节 |
|---|---|---|---|---|
| 新日铁 (Nippon Steel) | 钢铁,全球头部,13.8 万员工 | Metaencryptor | 2026-09-15 | infostealer 活动致 12 个受陷用户、11 个第三方员工凭据、750 个密码、108 个 cookie 外泄(HudsonRock / ParanoidLab 数据) |
| 日商电机制作所 (Nissho Electric) | 高 / 低压配电盘、控制盘、监视系统(1964 年创立) | Qilin | 2026-09-28 | 域名 nisshodenki.com;Qilin 历史上关联边界设备漏洞 CVE-2026-20079(Cisco FMC,CVSS 10.0,KEV)、CVE-2026-0257(Palo Alto GlobalProtect 认证绕过,CVSS 9.1,KEV) |
| TENTAC | 神户机器人工具快换(robot tool changer)制造商 | Thegentlemen | 2026-09-15 | 五源确认;Hudson Rock 关联 infostealer 活动,识别 10 个受陷第三方员工凭据,ParanoidLab 暴露 171 个密码(20 个关键);域名 tentac.co.jp |
| 桥本事机 (Hashimoto Jimuki) | 办公设备 / IT 设备与服务 / 办公家具(域名 aoa21.com) | Vexy | 2026-09-15 | 五源确认;团伙声称 12 GB 数据外泄,Hudson Rock 关联 infostealer 活动,26 个密码(5 关键)+ 1 个第三方员工凭据 |
严谨声明
泄露站 listing 是勒索团伙的单方面宣称,不等于已独立确认的入侵或数据泄露。Metaencryptor 对新日铁的条目在 Ransomware.live 被标注为「重复条目(duplicate)」;表中「关键细节」均来自公开 CTI 聚合,非企业自身披露。所有判断请以企业官方公告为准。
三、攻击链路拆解:钱从哪进来的03
四起案例,行业不同、团伙不同,但入口高度雷同——可以归纳成一条标准链路:
- 1凭据早已在暗网「货架」上。新日铁那条最直观:在被挂站之前,infostealer 已经偷走了 12 个员工账号、11 个第三方合作方员工凭据、750 组密码和 108 个会话 cookie。这些不是被「攻破」的,是员工(或第三方)的电脑早就被窃密木马感染、凭据被默默打包卖到了暗网。攻击者买来就能用,连钓鱼邮件都省了。
- 2边界设备没打补丁,给了「第二把钥匙」。像 Qilin 这类活跃团伙,历史记录里反复用边界设备漏洞打头阵——CVE-2026-20079(Cisco 防火墙管理中心,CVSS 10.0,已列入 CISA KEV)、CVE-2026-0257(Palo Alto GlobalProtect 认证绕过,CVSS 9.1,KEV)。这些设备的漏洞一旦没及时修补,攻击者能从互联网直接摸进内网。
- 3用偷来的凭据横向移动,把「能进」变成「全进」。拿到一组有效 VPN / M365 账号,攻击者就能以合法身份在内网游走。750 个密码 + 108 个 cookie 意味着大量可复用的会话,足够他们在网络里踩出一条路。
- 4偷数据 + 加密,双重勒索。先把敏感数据拷走,再上加密程序。谈不拢,就把数据挂到泄露站施压——新日铁、日商电机都走到了这一步(被「列为受害者 / 数据公开」)。
一句话总结
入口不是什么高深 0day,而是「员工凭据早被偷了」+「边界设备补丁没跟上」这两个老问题叠在一起。
四、为什么在华日企制造业最该紧张04
EZ-net 服务的主战场,就是在华日企制造业。上面这条链路,几乎是为这个群体量身定做的威胁画像:
供应链长、第三方多
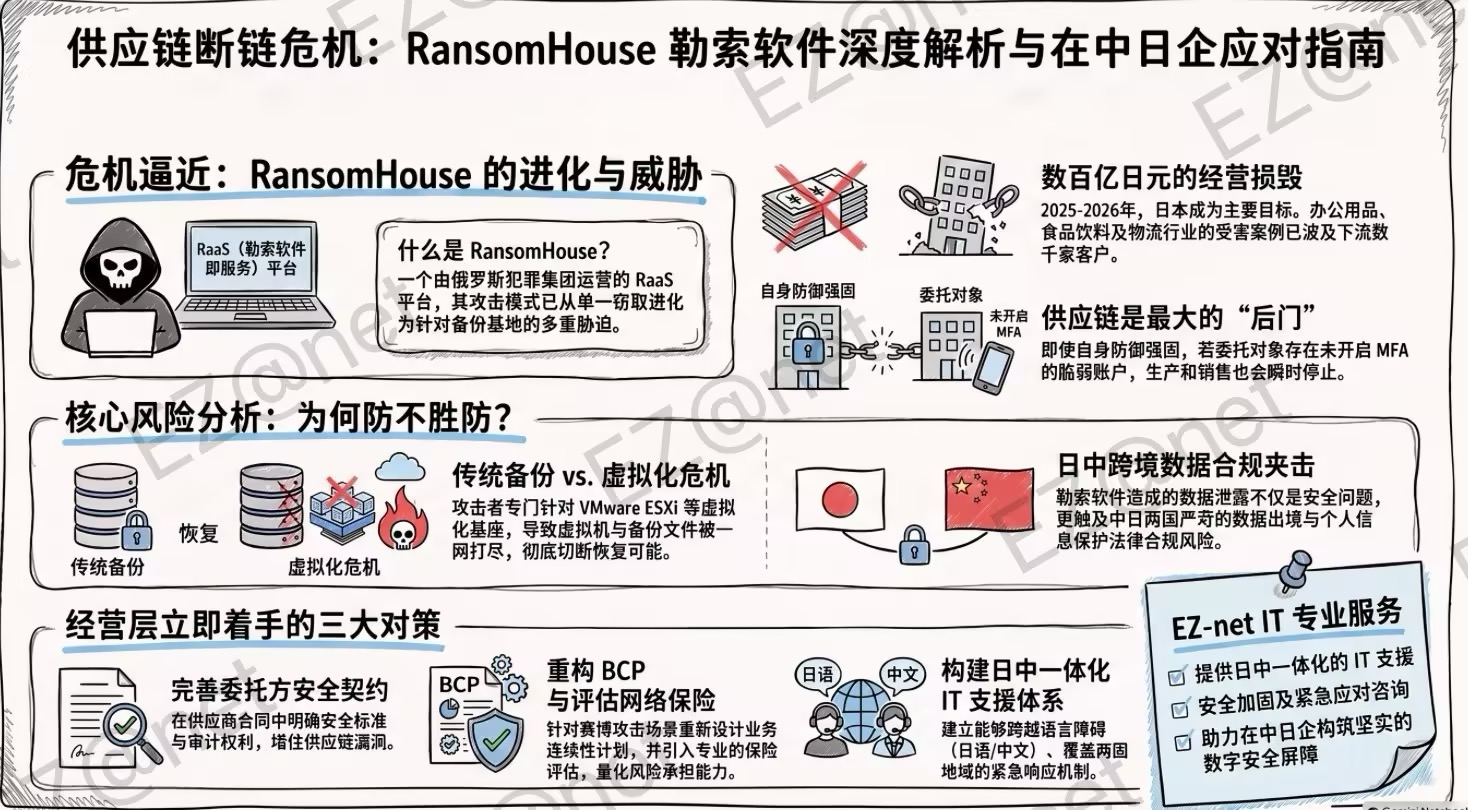
新日铁案例里「11 个第三方员工凭据」外泄,说明被盯上的不只是你自己——你的供应商、外包商、SIer 的账号,都可能成为打进你网络的跳板。在华日企大量使用日本本部 + 本地工厂 + 外包的三角协作,攻击面天然比纯本土企业大。
制造业「停不起」
产线停一天的损失,往往比赎金本身还高。勒索团伙算准了这点,报价也更狠。
边界设备补丁「靠缘分」
不少工厂的 FortiGate / Palo Alto / Cisco 设备,补丁窗口一拖再拖。上面那两个 KEV 漏洞就是现成的例子——CISA 把它们的「必须修」期限写得明明白白,但落到具体工厂,常常还在等「下个月月度维护」。
换句话说:你的行业、你的协作模式、你的设备习惯,正好都踩在勒索团伙最爱的高危画像上。
五、给客户的四条安全基线05
基于上面这条链路,我们建议把以下四条作为对日企客户下阶段安全宣讲与落地检查的基准线——不是「等出了事再补救」,而是把入口先堵死:
- 1强制 MFA,且要「抗钓鱼」的 MFA。普通短信 / 推送 MFA 仍可能被窃取的会话 cookie 绕过(新日铁那 108 个 cookie 就是干这个用的)。优先上 FIDO2 / 通行密钥(passkey)这类抗钓鱼 MFA,并对 VPN、M365、堡垒机全覆盖。
- 2做一次「泄露凭据大排查」。infostealer 的凭据早就在暗网卖了,你家员工的账号可能已经在「货架」上。用暗网 / 泄露库监测服务(如 HudsonRock、Cyberknow 类情报)拉一遍企业域名和第三方域名的受陷记录,凡是中招的,强制改密 + 注销所有会话。别只查自家域名,第三方合作方的凭据同样能打进来。
- 3备份必须「离线 + 可恢复」,而且真的演练过。勒索软件会顺手把在线备份一起加密或删掉。备份要满足:离线 / 不可变(immutable)、与生产网络隔离、且定期做过恢复演练。没演练过的备份 = 没备份。
- 4边界设备补丁要有「固定时效」,不能等月度周期。对 FortiGate、Palo Alto、Cisco 等边界 / 防火墙设备,建立 KEV 漏洞的紧急补丁窗口(通常 CISA 给的期限是 2 周内,高危 KEV 更短)。凡是列入 CISA KEV 的漏洞,不等月度维护,单独走应急流程。
六、常见问题 FAQ06
Q1
被挂到泄露站,就等于「数据已经被偷、泄露了吗」?
不等于。泄露站 listing 是勒索团伙的单方面宣称,不等于已独立确认的入侵或数据泄露——所有 CTI 平台都会加这句免责。但它的预警价值极高:一旦被挂名,基本意味着攻击者手里已经拿到了能施压的筹码。正确做法是立刻按「已中招」的级别启动排查(凭据重置、会话注销、日志回溯),而不是等官方确认。
不等于。泄露站 listing 是勒索团伙的单方面宣称,不等于已独立确认的入侵或数据泄露——所有 CTI 平台都会加这句免责。但它的预警价值极高:一旦被挂名,基本意味着攻击者手里已经拿到了能施压的筹码。正确做法是立刻按「已中招」的级别启动排查(凭据重置、会话注销、日志回溯),而不是等官方确认。
Q2
我们是在华日企制造业,但规模不大,也会被盯上吗?
会被盯。勒索软件是规模化作业,靠自动化扫描和买来的凭据广撒网,不看你规模大小,只看「能不能快速得手」。而且供应链里的「小厂」,常常是大厂的跳板——新日铁案例里 11 个第三方凭据就是证明。别用「我们不大」当心理防线。
会被盯。勒索软件是规模化作业,靠自动化扫描和买来的凭据广撒网,不看你规模大小,只看「能不能快速得手」。而且供应链里的「小厂」,常常是大厂的跳板——新日铁案例里 11 个第三方凭据就是证明。别用「我们不大」当心理防线。
Q3
员工已经上了 MFA,还不够吗?
普通 MFA 不够稳。攻击者可以用窃取的会话 cookie 做「会话劫持」,绕过 MFA 直接复用已登录状态。要上抗钓鱼 MFA(FIDO2 / passkey),并对关键系统的会话做持续监测,发现异常登录立刻踢线。
普通 MFA 不够稳。攻击者可以用窃取的会话 cookie 做「会话劫持」,绕过 MFA 直接复用已登录状态。要上抗钓鱼 MFA(FIDO2 / passkey),并对关键系统的会话做持续监测,发现异常登录立刻踢线。
Q4
备份我们有做,但都在同一个网络里,够吗?
不够。勒索软件顺手加密 / 删除在线备份是标准操作。备份必须满足:离线或不可变、与生产网隔离、且实际演练过恢复。三条缺一条,关键时刻都可能掉链子。
不够。勒索软件顺手加密 / 删除在线备份是标准操作。备份必须满足:离线或不可变、与生产网隔离、且实际演练过恢复。三条缺一条,关键时刻都可能掉链子。
Q5
边界设备补丁多久打一次算「及时」?
KEV 漏洞按 CISA 规定期限走(多数 2 周内,部分更短),不能等月度维护窗口。FortiGate / Palo Alto / Cisco 这类设备,建议设独立的紧急补丁流程,凡列入 KEV 的一律应急修,别和常规变更挤在一起排。
KEV 漏洞按 CISA 规定期限走(多数 2 周内,部分更短),不能等月度维护窗口。FortiGate / Palo Alto / Cisco 这类设备,建议设独立的紧急补丁流程,凡列入 KEV 的一律应急修,别和常规变更挤在一起排。
日本制造业连环被勒索——先给自家网络做一次「健康扫描」
上面四家,行业不同、团伙不同,入口却都是「凭据早被偷 + 边界设备没补丁」这两个老问题。
你的企业在不在这个高危画像里?EZ-net 可基于暗网情报帮你排查:
员工 / 第三方凭据是否已在泄露库、边界设备补丁是否滞后 KEV、备份是否真能恢复——三项一次看清。
预约免费 IT 健康诊断
你的企业在不在这个高危画像里?EZ-net 可基于暗网情报帮你排查:
员工 / 第三方凭据是否已在泄露库、边界设备补丁是否滞后 KEV、备份是否真能恢复——三项一次看清。
EZ-net@IT研究所 — 迅速 ・ 専門 ・ 安心 ・ 多言語
IT安全は「支出」ではなく、未来を守る「投資」です!
IT安全は「支出」ではなく、未来を守る「投資」です!