EZ-net@IT研究所 | 発行日:2026年9月 | カテゴリ:セキュリティ
安全演练复盘 · 2026年9月
从 10.5% 到 0%
第二回标的型邮件演练数据复盘
第二回标的型邮件演练数据复盘
同一家企业、同样不提前通知、同样是一封”钓鱼邮件”。4 个月后,点击率归零。
我们把这份演练数据拆开看:一家在华日资企业是怎么把”人的防线”练成”本能”的,以及为什么现在更不能松劲。
我们把这份演练数据拆开看:一家在华日资企业是怎么把”人的防线”练成”本能”的,以及为什么现在更不能松劲。
2026年9月 ・ EZ-net@IT研究所
大家好,欢迎回到 EZ-net@IT研究所。
今年 5 月,我们在这里分享过一份很特别的”演练数据”——某家日资企业的第一回 标的型邮件(定向钓鱼)演练:47.4% 的员工打开了邮件,10.5% 的员工点进了链接。那篇文章发出后,不少客户来问同一句话:“练一次,到底有用吗?”
四个月后(8 月),我们在这家企业做了第二回演练——同样是全员、同样不提前通知、同样是中文、同样用”邮件内嵌 URL、追踪点击者”的方式判定。
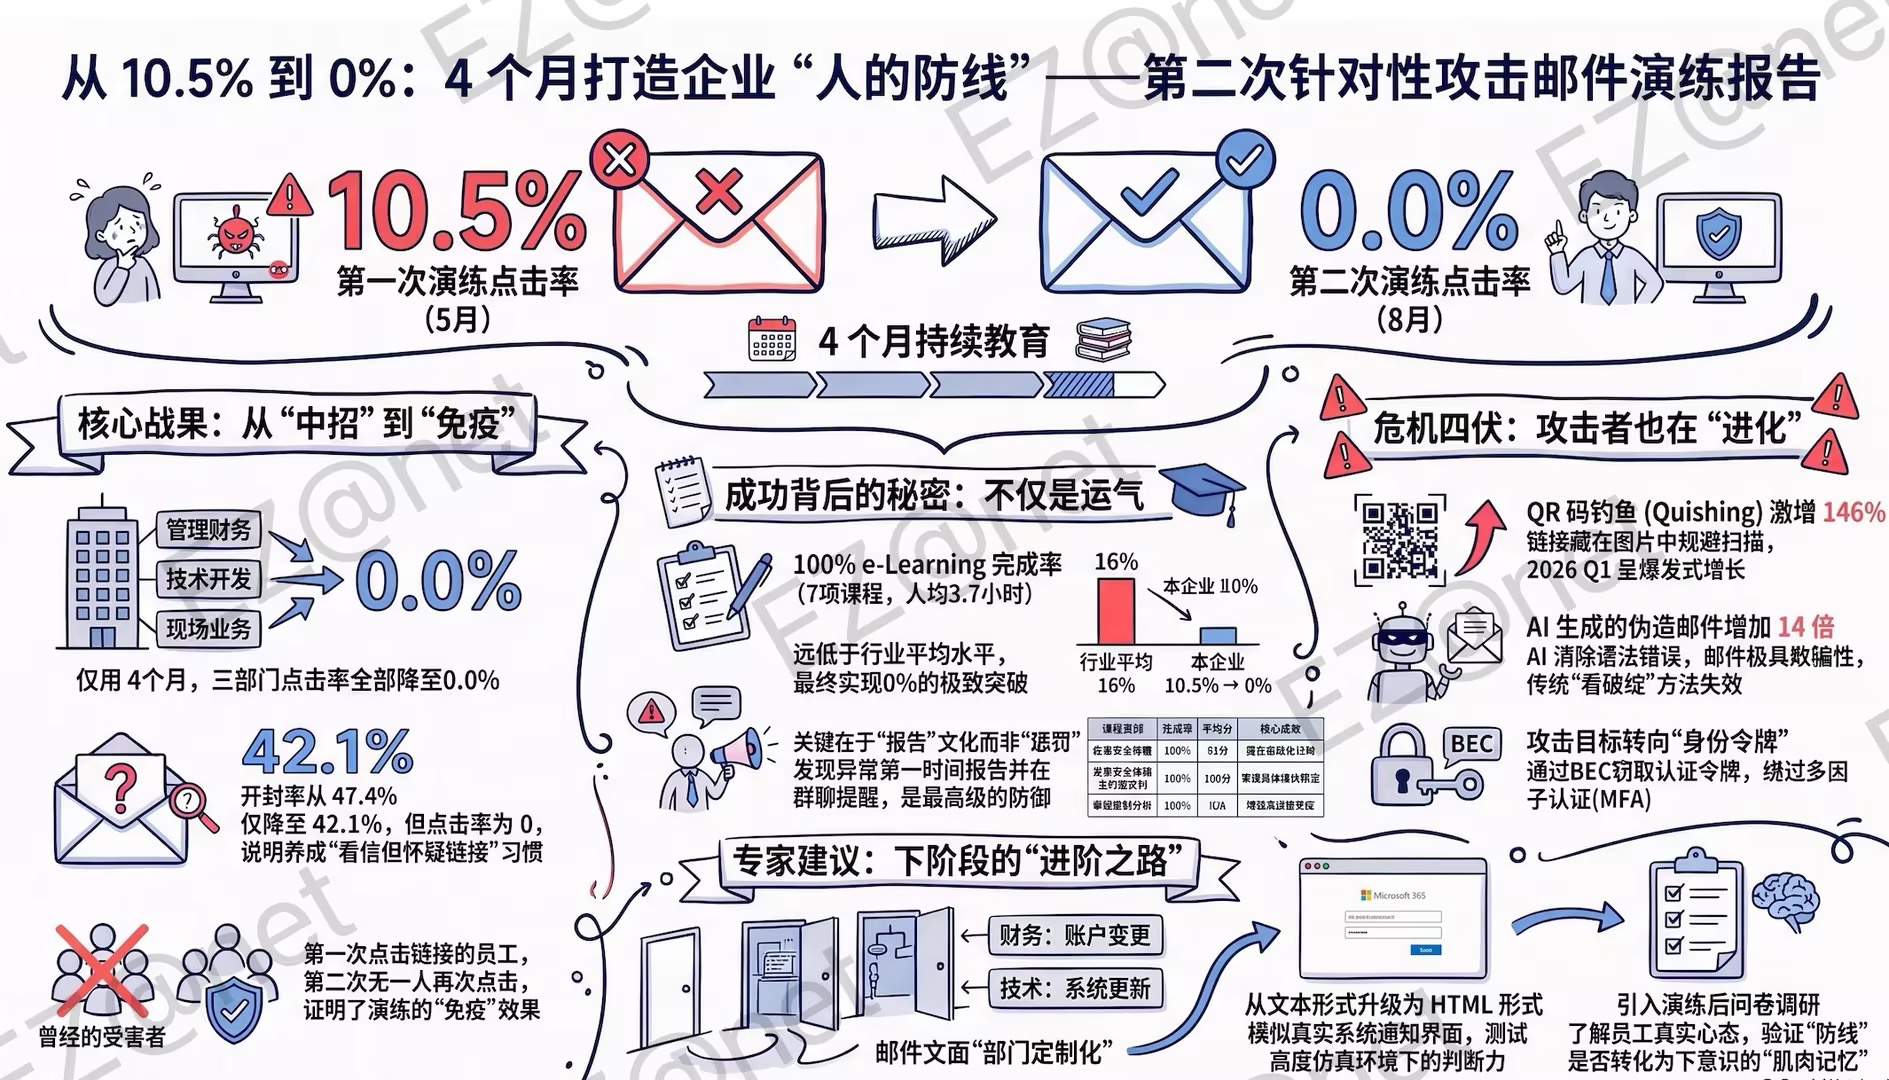
数据出来了:点击率 10.5% → 0.0%。
这不是一份”运气好”的数据。今天我们就把它拆开看——那些比”0%”本身更值得关注的东西。
这不是一份”运气好”的数据。今天我们就把它拆开看——那些比”0%”本身更值得关注的东西。
目次
1. 第二回演练数据:点击率归零
第二回演练于 2026 年 8 月 17 日(周一)11:30 发出,统计周期 5 天(8/17 ~ 8/21),对象为全体员工,语言中文,形式为”邮件内嵌 URL、追踪点击者”。
100%
演练覆盖(全员)
两次均为全员对象
两次均为全员对象
42.1%
第二回 开封率
第一回为 47.4%
第一回为 47.4%
0.0%
第二回 点击率
第一回为 10.5%
第一回为 10.5%
| 指标 | 第一回(2026年5月) | 第二回(2026年8月) |
|---|---|---|
| 演练对象 | 全员(不提前通知) | 全员(不提前通知) |
| 送达成功 | 100% | 100% |
| 开封率 | 47.4% | 42.1% |
| 点击率 | 10.5% | 0.0% |
| 两次都打开邮件 | — | 有(两次都点击者为 0) |

部门别明细
| 部门 | 一回 开封率 | 一回 点击率 | 二回 开封率 | 二回 点击率 |
|---|---|---|---|---|
| 管理与财务团队 | 0.0% | 0.0% | 0.0% | 0.0% |
| 技术研发团队 | 36.4% | 9.1% | 36.4% | 0.0% |
| 一线业务与现场管理 | 71.4% | 14.3% | 57.1% | 0.0% |
一句话结论:三个部门,第二回没有一个人点进链接。
2. 三个细节,比”归零”更值得看
大多数人看到”0%”就结束了。但我们更在意下面这三点——它们才说明这个”0%”是不是真的稳。
细节①:开封率几乎没降,点击率却归零。
47.4% → 42.1%,只差约 5 个百分点;但点击率是从 10.5% 直接打到 0.0%。这说明员工的行为模式变了:邮件依然会打开看(业务上确实要处理大量邮件),但不再顺手点里面的链接。从”看到就点”到”看到先存疑”,这是最难教、也最值钱的一步。
47.4% → 42.1%,只差约 5 个百分点;但点击率是从 10.5% 直接打到 0.0%。这说明员工的行为模式变了:邮件依然会打开看(业务上确实要处理大量邮件),但不再顺手点里面的链接。从”看到就点”到”看到先存疑”,这是最难教、也最值钱的一步。
细节②:第一回中招的人,第二回都没再上当。
两次演练都打开了邮件的员工确实存在——他们不是”免疫体质”,而是愿意认真去看、也确实在看的人。而两次都点击的人,一个都没有。第一回中招的员工,第二回全部守住了。
两次演练都打开了邮件的员工确实存在——他们不是”免疫体质”,而是愿意认真去看、也确实在看的人。而两次都点击的人,一个都没有。第一回中招的员工,第二回全部守住了。
细节③:这个”10.5%”,本来就低于行业平均。
据我们掌握的行业数据,企业员工对定向钓鱼邮件的平均点击率约在 16% 左右。这家企业第一回的 10.5% 就已大幅低于平均值,第二回进一步打到 0%。
据我们掌握的行业数据,企业员工对定向钓鱼邮件的平均点击率约在 16% 左右。这家企业第一回的 10.5% 就已大幅低于平均值,第二回进一步打到 0%。
EZ-net@IT研究所 的观察
“0% 点击”最容易被误读成”这家公司的人天生警惕”。恰恰相反——第一回它也中招了。真正的差别在于:中招之后,这家企业选择了”练”,而不是”罚”。
“0% 点击”最容易被误读成”这家公司的人天生警惕”。恰恰相反——第一回它也中招了。真正的差别在于:中招之后,这家企业选择了”练”,而不是”罚”。
3. “零点击”的底座:全员 100% 完成的持续教育
演练只是”体检”,真正让指标落地的,是两次演练之间那套持续的安全意识教育。这家企业在项目期间导入了 e-Learning(在线学习)课程,结果是——全员 100% 完成。
| 系列 | 教材 | 完成率 | 满分率 | 平均分 | 人均学习时长 |
|---|---|---|---|---|---|
| 信息安全的精髓 | 信息安全的精髓 | 100% | 47% | 93 分 | 1 小时 19 分 |
| 趣味学习·信息安全 | 信息安全基础 | 100% | 100% | 100 分 | 20 分 |
| 趣味学习·信息安全 | 信息安全对策〜现场事故篇〜 | 100% | 100% | 100 分 | 30 分 |
| 趣味学习·信息安全 | 信息安全对策〜系统攻击篇〜 | 100% | 100% | 100 分 | 27 分 |
| 趣味学习·信息安全 | 信息安全对策〜使用规范篇 | 100% | 100% | 100 分 | 23 分 |
| 趣味学习·信息安全 | 信息安全对策〜网络安全篇 | 100% | 100% | 100 分 | 22 分 |
| 趣味学习·信息安全 | 信息安全事故案例〜信息安全保卫战〜 | 100% | —(案例篇不计分) | — | 23 分 |
关键点:不是”发了课”,而是”全员学完”。
100% 的完成率意味着——这件事在管理层被当成“必须做的事”,而不是”有空再说的事”。全员平均每人花在安全课程上的时间接近半天(约 3.7 小时),”信息安全对策”系列的五门课更是全部满分。
100% 的完成率意味着——这件事在管理层被当成“必须做的事”,而不是”有空再说的事”。全员平均每人花在安全课程上的时间接近半天(约 3.7 小时),”信息安全对策”系列的五门课更是全部满分。
4. 比技术更难得的:第一时间”说出来”
数据之外,这份报告里最打动我们的,是员工的行为细节。
有人起疑,立刻上报,还在群里提醒同事。
打开邮件的员工中,有人对邮件内容产生怀疑,第一时间向 IT 管理公司报告,同时在社内群聊中发出提醒。可疑邮件没有被当作”可能是我多心”,而是被当成一件必须共享出去的事。
打开邮件的员工中,有人对邮件内容产生怀疑,第一时间向 IT 管理公司报告,同时在社内群聊中发出提醒。可疑邮件没有被当作”可能是我多心”,而是被当成一件必须共享出去的事。
有人点了,看到警告画面后没有隐瞒,立刻报告。
第一回点击链接的员工,在看到点击后弹出的警告画面后,没有因为怕被批评而藏着,而是立即向 IT 管理公司报告并商量后续处置。
第一回点击链接的员工,在看到点击后弹出的警告画面后,没有因为怕被批评而藏着,而是立即向 IT 管理公司报告并商量后续处置。
第二回零点击,仍有人主动上报可疑邮件。
第二回没有一个人点击。但仍有员工在发现可疑邮件后,第一时间向 IT 管理公司同步信息——报告意识已经变成了习惯动作。
第二回没有一个人点击。但仍有员工在发现可疑邮件后,第一时间向 IT 管理公司同步信息——报告意识已经变成了习惯动作。
为什么”说出来”比”不中招”更重要?
在我们跟踪过的真实事件里,员工因为害怕担责而隐瞒,往往才是损失被放大的起点。一封可疑邮件被藏 2 个小时,和第一时间被共享出去,企业付出的代价可能差十倍甚至百倍。
这家企业展现出的”迅速报告、社内共享“的文化,本身就是一种极高水平的防护能力——它买不到,只能靠日常的信任关系养出来。
在我们跟踪过的真实事件里,员工因为害怕担责而隐瞒,往往才是损失被放大的起点。一封可疑邮件被藏 2 个小时,和第一时间被共享出去,企业付出的代价可能差十倍甚至百倍。
这家企业展现出的”迅速报告、社内共享“的文化,本身就是一种极高水平的防护能力——它买不到,只能靠日常的信任关系养出来。
5. 威胁没有停下:二维码钓鱼 +146%,AI 钓鱼邮件 14 倍
必须说清楚一件事:这次的”0%”是阶段性成绩,不是可以躺下的理由。攻击端的变化,比职场端快得多。
① 二维码钓鱼(Quishing)正在爆发。
攻击者不再把链接直接写进邮件,而是把恶意链接藏进二维码图片——邮件安全网关能扫文本链接,却”看不见”图片里的链接;员工用自己的手机一扫,就绕开了公司电脑上几乎所有的防护。据微软 2026 年 Q1 数据,二维码钓鱼量从 1 月的 760 万次升至 3 月的 1870 万次,单季增长 146%;到 3 月,约 70% 的二维码钓鱼是通过 PDF 附件投递的。ESET 的 2026 上半年报告同样显示,二维码已出现在约 11% 的钓鱼邮件中,创下历史新高。
攻击者不再把链接直接写进邮件,而是把恶意链接藏进二维码图片——邮件安全网关能扫文本链接,却”看不见”图片里的链接;员工用自己的手机一扫,就绕开了公司电脑上几乎所有的防护。据微软 2026 年 Q1 数据,二维码钓鱼量从 1 月的 760 万次升至 3 月的 1870 万次,单季增长 146%;到 3 月,约 70% 的二维码钓鱼是通过 PDF 附件投递的。ESET 的 2026 上半年报告同样显示,二维码已出现在约 11% 的钓鱼邮件中,创下历史新高。
② AI 让”看不出破绽”变成常态。
据安全厂商 Hoxhunt 的统计,2026 年初成功绕过邮件安全过滤器的 AI 生成钓鱼邮件,同比增加了 14 倍。语法错误、生硬措辞这些传统”识别线索”正在消失——这正是我们第一篇文章里强调过的”AI 武器化“。
据安全厂商 Hoxhunt 的统计,2026 年初成功绕过邮件安全过滤器的 AI 生成钓鱼邮件,同比增加了 14 倍。语法错误、生硬措辞这些传统”识别线索”正在消失——这正是我们第一篇文章里强调过的”AI 武器化“。
③ 攻击目标从”密码”转向”令牌”。
据 Travelers 的 2026 年 Q2 网络威胁报告,BEC(商务邮件诈骗)索赔同比上升 57%;攻击者越来越多地窃取认证令牌(Token)而不是密码——因为令牌可以绕过 MFA,让账号”登录成功”却毫无察觉。
据 Travelers 的 2026 年 Q2 网络威胁报告,BEC(商务邮件诈骗)索赔同比上升 57%;攻击者越来越多地窃取认证令牌(Token)而不是密码——因为令牌可以绕过 MFA,让账号”登录成功”却毫无察觉。
④ 甚至连”看不见的字符”都能被利用。
微软在 2026 年 9 月披露:攻击者利用不可见的 Unicode 字符把 “funding” 这类敏感词拆开,骗过关键词过滤器,单日峰值发送 237 万封钓鱼邮件。
微软在 2026 年 9 月披露:攻击者利用不可见的 Unicode 字符把 “funding” 这类敏感词拆开,骗过关键词过滤器,单日峰值发送 237 万封钓鱼邮件。

结论:今年的”零点击”,是用 2026 年的手法测出来的;明年的攻击者,会用新的手法。安全意识教育没有”毕业”这一说。
自家公司的真实点击率是多少? 免费做一次演练体检 →
6. 下一步:把演练做得更”狡猾”
基于两回演练的结果,IT 研究所已经和这家企业规划了下一阶段的升级方向。这三条对所有在华日企都通用。
方向 1
按部门定制内容
近年滥用真实担当者姓名的定向攻击明显增加。从今年的演练看,伪装成”社内熟人”的邮件点击率往往更高。下一步将按部门与职级定制内容——例如给财务部门发送”银行账户变更委托“这类高度贴合岗位的仿真邮件。
方向 2
升级为高仿真 HTML
今年的两回演练都采用纯文本邮件(相对容易被识破)。下一步可考虑采用高仿真 HTML 邮件——例如仿照”Microsoft 365 Security“实际界面风格的登录提醒,更接近员工日常真正会遇到的画面。
方向 3
增加训练后问卷
在两次演练之后各做一次问卷,可以更准确地把握员工训练前后的意识变化与真实想法(包括哪些人仍觉得”这不可能发生在我身上”)。既提高后续对策的有效性,也让全员理解”为什么要练”。
今天就能做的 3 件事
- 改规则:凡涉及银行账户变更、汇款指示的邮件,一律用已登记的号码电话复核——绝不用邮件里给的号码。
- 改习惯:邮件里出现意料之外的二维码,不扫;需要登录时自己手动输入公司网址,不走邮件里的路径。
- 改文化:把”点了可疑链接”从”丢脸的事”变成”应该马上说的事“——先上报,再处理。
推荐的安全意识 PDCA 闭环
| STEP | 动作 | 目的 |
|---|---|---|
| 1 | 不通知突击演练 | 找出真实的薄弱环节 |
| 2 | e-Learning 微课学习 | 把知识补上 |
| 3 | 换模板再演练 + 问卷 | 验证是否形成”肌肉记忆” |
7. 结语:零点击不是终点
这份报告最珍贵的地方,是它记录了一条完整的曲线:
- 4 个月前,这家企业的员工里,有人点进了”钓鱼链接”;
- 4 个月里,全员完成安全课程,人均学习接近半天;
- 4 个月后,还是这批人,没有一个人再点进去。
技术(防火墙、EDR)是盾,员工的意识是握盾的手。盾可以买,手只能练。
常见问答 FAQ
Q1:演练会不会让员工产生抵触情绪?
A:关键看定位。演练的目的不是”抓人”,而是”打疫苗”。本案例中,中招的员工在看到警告画面后主动上报、协助处置,全员也没有出现抵触。把规则讲清楚(不处罚、只改进),员工配合度会明显提升。
Q2:公司规模不大,也需要做演练吗?
A:需要。风险高低不取决于人数,而取决于”邮件往来的频率”和”经手的敏感信息量”。本次案例中的企业本身规模不大、以邮件处理业务为主,同样值得定期演练。
Q3:只做 e-Learning 培训,不做演练,可以吗?
A:不够。学习解决”知不知道”,演练检验”做不做得到”。本案例正是”教育 + 两回演练”配套推进,才在第二回把点击率打到 0%。两者缺一,效果都会打折。
Q4:演练数据会被公开吗?
A:不会。我们发布的所有演练案例均做脱敏处理——不披露客户名称、不披露具体人数,只呈现比例与行为特征。数据只用于帮助更多企业理解”人的防线”该如何构建。
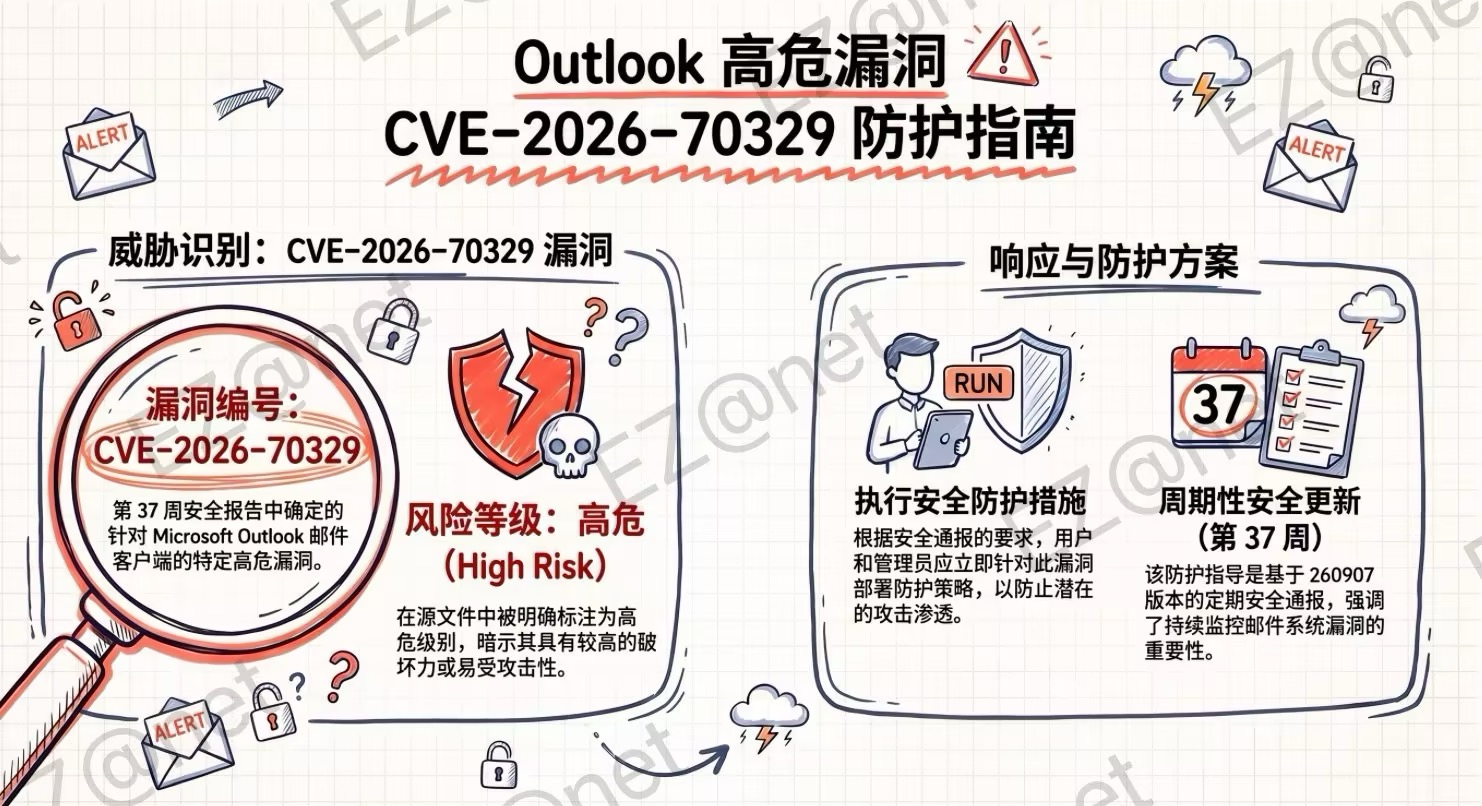
相关阅读:本系列上一篇《突破AI时代盲点的目标型邮件》(2026年5月)记录了第一回演练的数据与”人的安全防线”的构建思路;同月发布的《Outlook高危漏洞CVE-2026-70329防护指南》则从”附件与客户端”这一侧补上了技术防线,建议对照阅读。
✦ ✦
标的型邮件演练 & LMS 培训咨询
演练规划 / 实施 / LMS 导入 / 详尽报告分析
日语·中文双语全程支持 · 可按部门与职级定制
电话 / 邮件咨询均可 | 营业时间 9:00–18:00(上海)
首次咨询 · 现状诊断免费
免费咨询与现状诊断预约
日语·中文双语全程支持 · 可按部门与职级定制
电话 / 邮件咨询均可 | 营业时间 9:00–18:00(上海)
首次咨询 · 现状诊断免费
EZ-net@IT研究所 — 迅速 ・ 専門 ・ 安心 ・ 多言語
IT安全は「支出」ではなく、未来を守る「投資」です!