从办公电商到冷链物流:RansomHouse 如何成为日本供应链的“断链者”
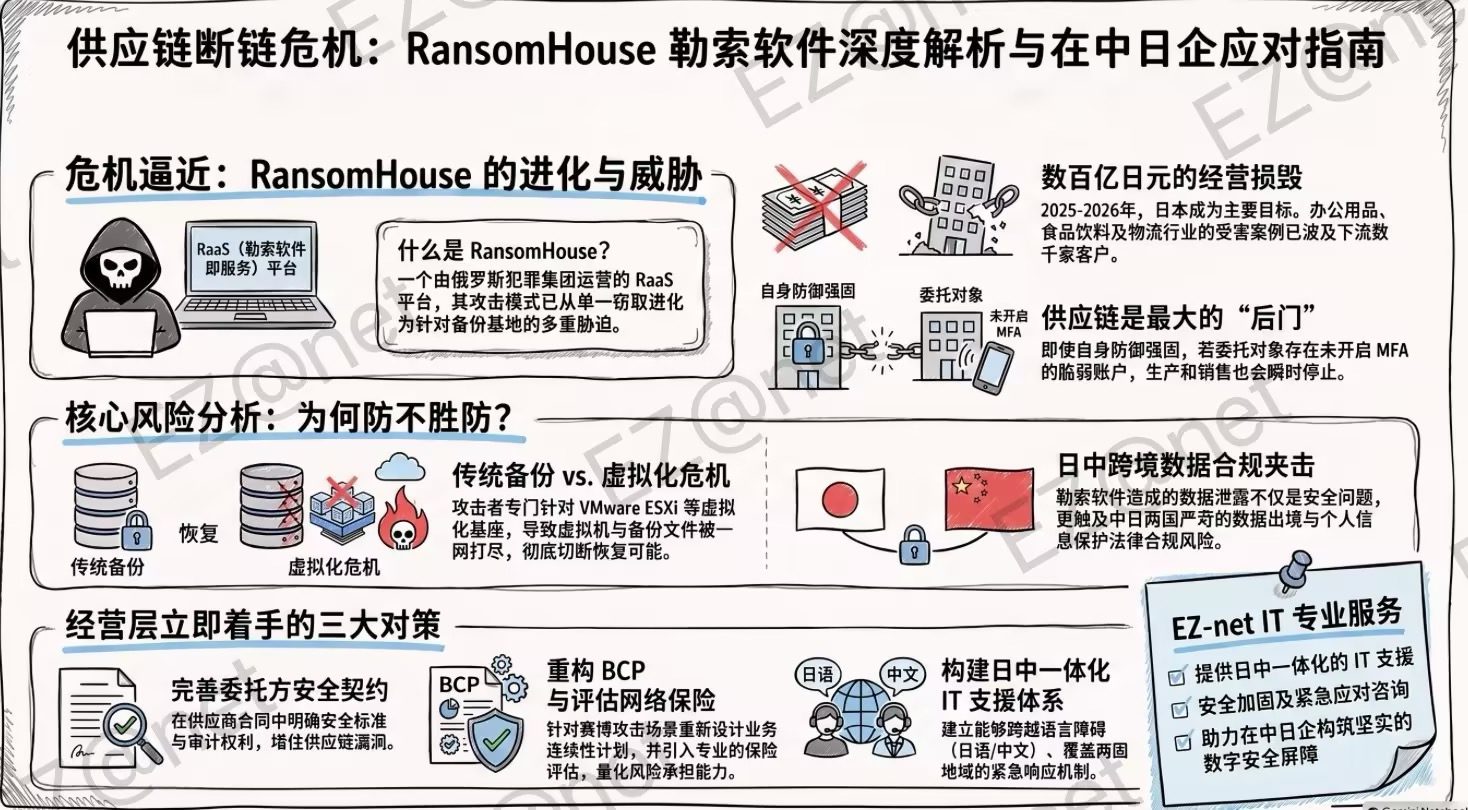
- RansomHouse 是俄语系犯罪集团运营的 RaaS 平台,2025 年起进化为「数据窃取 + 文件加密 + 备份一并加密」的多重勒索。
- 2025–2026 年日本成核心狩猎区:办公电商、啤酒饮料、全国冷链物流三案例,可归因冲击合计数百亿日元量级,波及上下游数千家客户。
- 对在华日企的核心启示:自家防线再强,只要「供应链 / 委外方的薄弱账户」被攻破,物流、生产、销售就会瞬间停摆——「连锁性崩塌」。
- 三大风险点:①供应链成最大后门(未启用 MFA 的委外账户)②虚拟化与备份被「一锅端」(VMware ESXi 底层)③数据合规与跨境传输危机。
- 经营层现在必须落地三件事:①把「委外安全」写进合同 ②重构 BCP 并评估网络安全保险 ③建立中日一体化日语 IT 支援与应急体系。
目录
01RansomHouse 的真面目:不断进化的商业模式
RansomHouse 是由俄语系网络犯罪集团运营的 RaaS(Ransomware-as-a-Service,勒索即服务)平台。最值得警惕的,是其攻击模式的持续“进化”:
仅通过「窃取数据并公开」来威胁企业付款,不直接加密文件。
全面转向「数据窃取 + 文件加密」,企业不付款就面临数据公开与业务停摆的双重压力。
直接针对 VMware ESXi 等虚拟化底层发起攻击,连用于恢复系统的备份数据也一并加密,把整个 IT 基础设施作为人质。
02为何日本供应链成为重灾区?
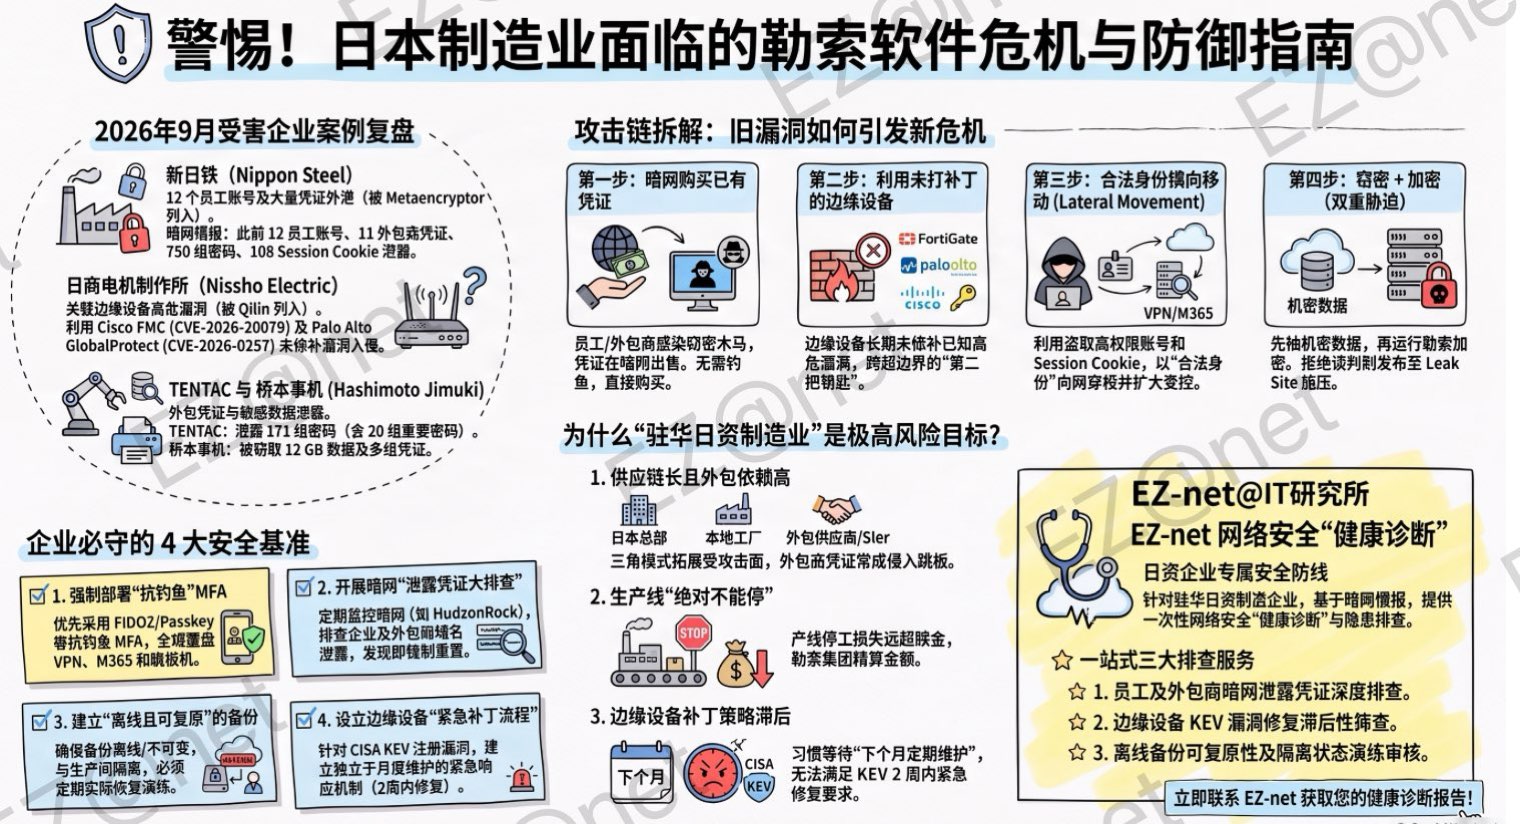
2025 年后,该类团伙将日本市场列为核心狩猎区。透过近一年三起具有代表性的公开事件,可以清晰看到日本企业存在的「共性致命伤」——委外账户未启用 MFA、VPN 设备疏于修补、备份与虚拟化缺乏隔离。
| 案例(公开报道) | 发生时间 | 突破口 | 经营冲击(公开口径) |
|---|---|---|---|
| 某大型 B2B/B2C 办公用品电商 | 2025 年 10 月 | 委外方管理员账户未启用 MFA | 物流与接单系统停摆数月;约 74 万条客户/员工信息泄露;计提逾 52.16 亿日元特别损失;多家零售品牌连带停售 |
| 某大型啤酒饮料集团 | 2025 年 9 月 | VPN 设备漏洞入侵 | 多家工厂停产、全国渠道出货受阻;营业利润受拖累约 170 亿日元量级;全面恢复耗时数月 |
| 某全国性冷链物流与冷冻食品巨头 | 2026 年 7 月 | RansomHouse 暗网认领(称持有内部数据) | 全国约 140 个冷链中心异常;下游约 5,000 家客户受波及;2026-08-07 财报修正显示可归因冲击约 60–70 亿日元量级 |
经营层必须认清的现实是:即便自家企业防线固若金汤,只要“供应链或委外方的薄弱账户”被攻破,自家的核心业务(物流、生产、销售)就会瞬间停摆。这是一种「连锁性崩塌」。
03攻击全貌:在华日企必须关注的三个核心风险点
对于以上海及中国各地为据点的日企而言,技术细节可以交给 IT 部门,但经营层在评估风险时,必须聚焦以下三个核心逻辑:
攻击者不再只盯着自家系统,而是优先寻找「未启用 MFA 的委外账户」。无论是物流委外方,还是中国当地 IT 外包人员的访问权限,已成为企业最大的安全盲区。
攻击已深入 VMware ESXi 等虚拟化底层。一旦被攻破,不仅前端业务停摆,连用于恢复系统的备份数据也会被加密。业务恢复周期从「几天」拉长到「数月」,对追求 Just-in-Time 的在华制造业是致命打击。
在加密文件前,攻击者会先窃取客户信息、核心图纸等机密数据。一旦发生泄露,在华日企将面临中日两国的合规夹击:既要应对日本《个人信息保护法》及股东质询,也要面对中国当地合规监管。数据公开将直接引发品牌声誉长期受损。
04经营决策:在华日企现在必须落地的三大举措
抛开具体技术配置,作为经营层,现在应当立即推动以下三项治理决策:
不能仅要求自家企业合规,必须将「强制启用 MFA」和「定期权限审查」作为硬性指标,写入所有中国当地委外方和供应链合作伙伴的合同。把安全基线从「自家企业」扩展到「整个供应链」。
传统的 BCP 多针对地震、火灾等物理灾害,现在必须加入「全虚拟化环境瞬间瘫痪」的极端场景。同时建议评估涵盖赎金谈判费用、数据泄露通知成本及第三方赔偿的网络安全保险。
勒索软件攻击往往发生在非工作时间或节假日。当危机发生时,若中国当地 IT 人员无法用日语向日本总部准确汇报受损情况、恢复进度及合规风险,将导致决策滞后。建立日语无缝沟通的 IT 支援与应急响应机制,是在华日企降低经营风险的关键一环。
05结语
RansomHouse 的威胁,早已不是单纯的「IT 部门的技术故障」。正如上述案例所示,它已演变为直接冲击「物流命脉、数十亿级财务损失及经营责任」的核心治理课题。对于在华日企而言,建议经营层跳出「中国据点是否安全」的单一视角,立即重新审视涵盖供应链的准入机制,以及极端情况下的危机公关与法律应对预案。
06常见问题(FAQ)
给在华日企的供应链安全做一次「压力测试」
EZ-net 专注于为在华日企提供日语一站式 IT 支援与网络安全合规咨询。针对 RansomHouse 等新型威胁,我们可协助贵司进行供应链安全评估、MFA 强制部署、EDR 终端防护与 IP-guard 数据防泄漏(DLP)落地,以及中日双语 BCP 预案制定。
预约 EZ-net 咨询