EZ-net@IT研究所 | 発行日:2026年10月22日
一、引言:挡不住,就先备份
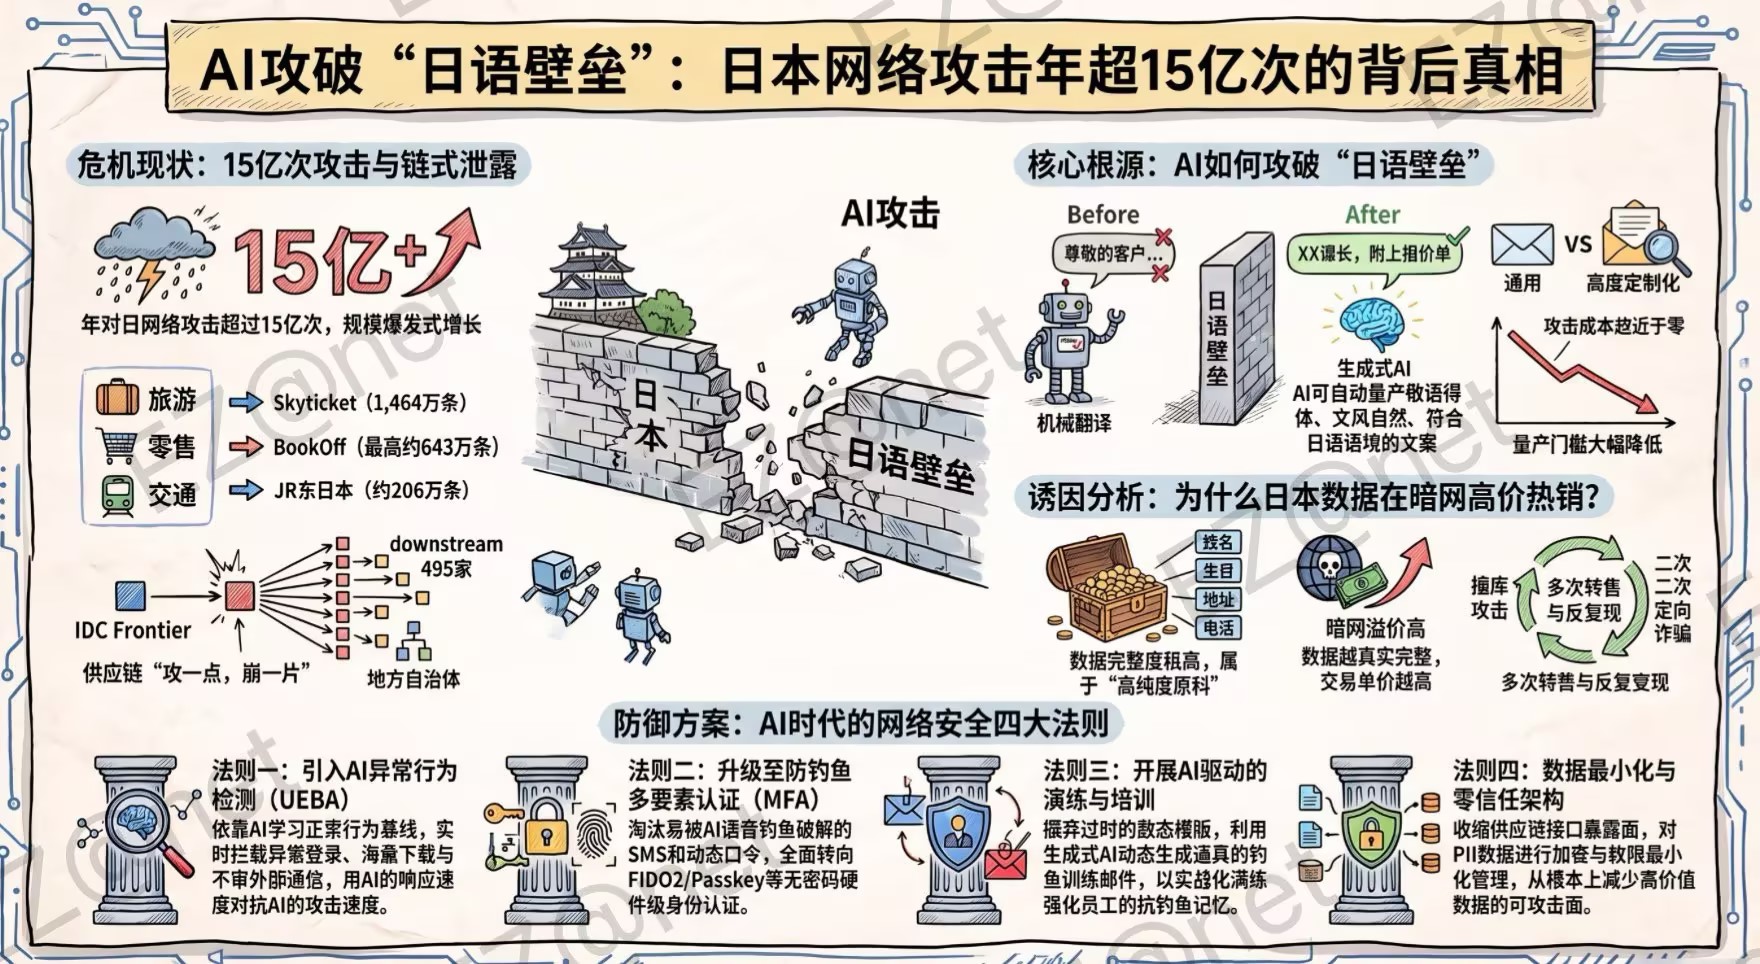
上一期我们讲到,AI 把「写日语」的门槛踩平了——攻击变得又便宜又快。而就在最近,日本接连发生三起大规模个人信息外流:
| 受害方 | 行业 | 外流规模 | 关键说明 |
|---|---|---|---|
| スカイチケット(SkyTicket) | 旅行预订 | 约 1464 万会员 | 姓名·生日·地址·电话外泄;护照号与信用卡未泄露 |
| ブックオフ(BookOff) | 二手书连锁 | 最多约 643 万会员 | 姓名·地址·电话可能泄露;不含信用卡 |
| JR東日本(经 IDCフロンティア) | 铁路 | 约 206 万会员 | えきねっと / 大人の休日倶楽部邮箱等可能外泄 |
它们分属旅行、二手书、铁路——行业毫无关联,背后也没有共同股东。但它们被同一片涨起来的潮水拍到了。
二、残酷真相:有备份 ≠ 能恢复
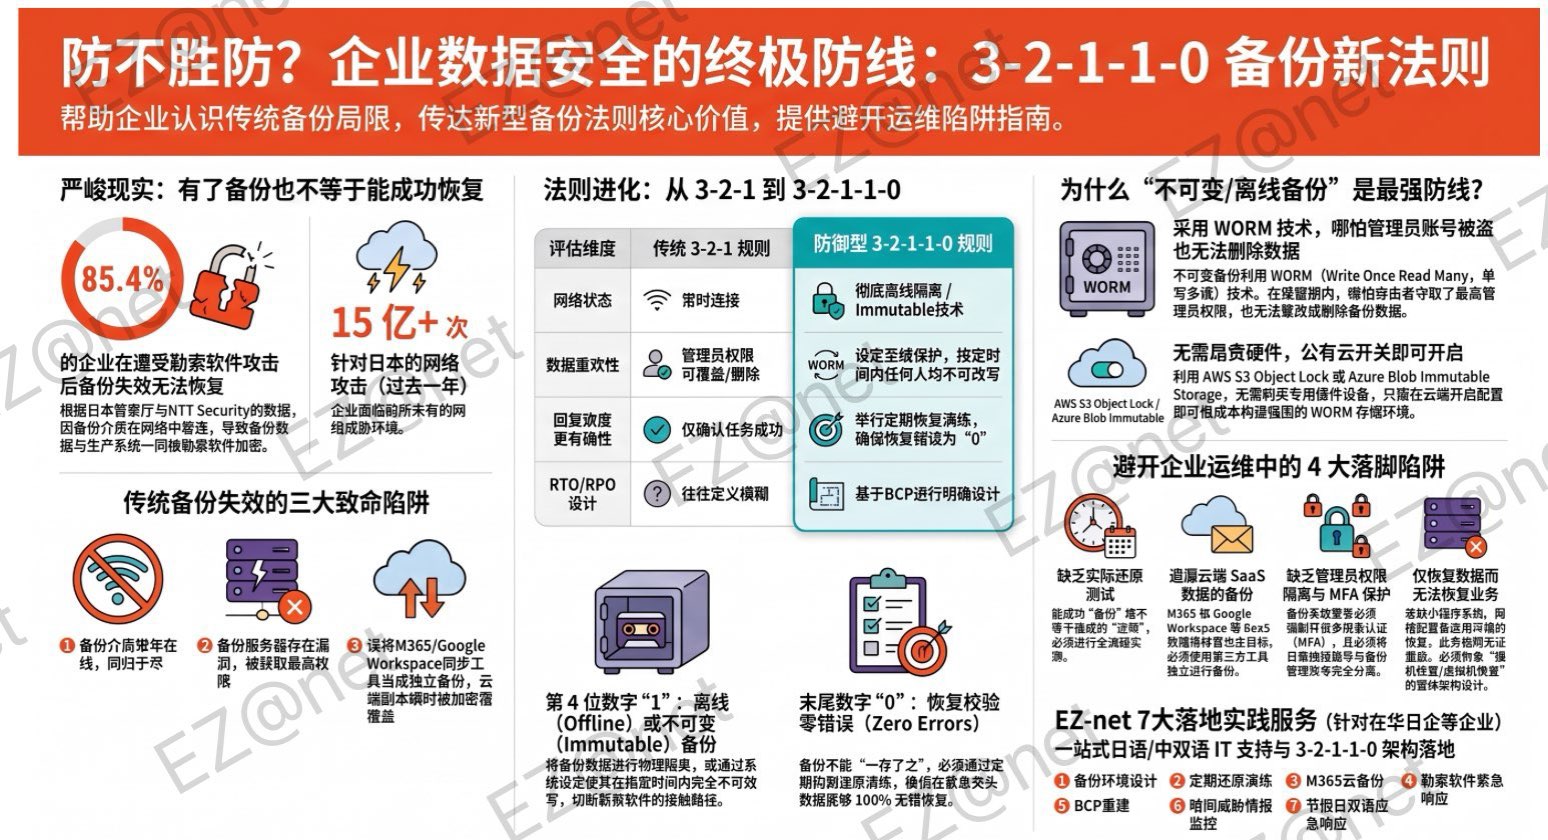
很多管理者以为:「反正我有备份,中招也不怕。」NTT セキュリティ 援引警察庁令和 7 年上半期报告的数据,给出了一个让人后背发凉的结论:
最终恢复失败的比例
对日网络攻击件数
会员信息外流
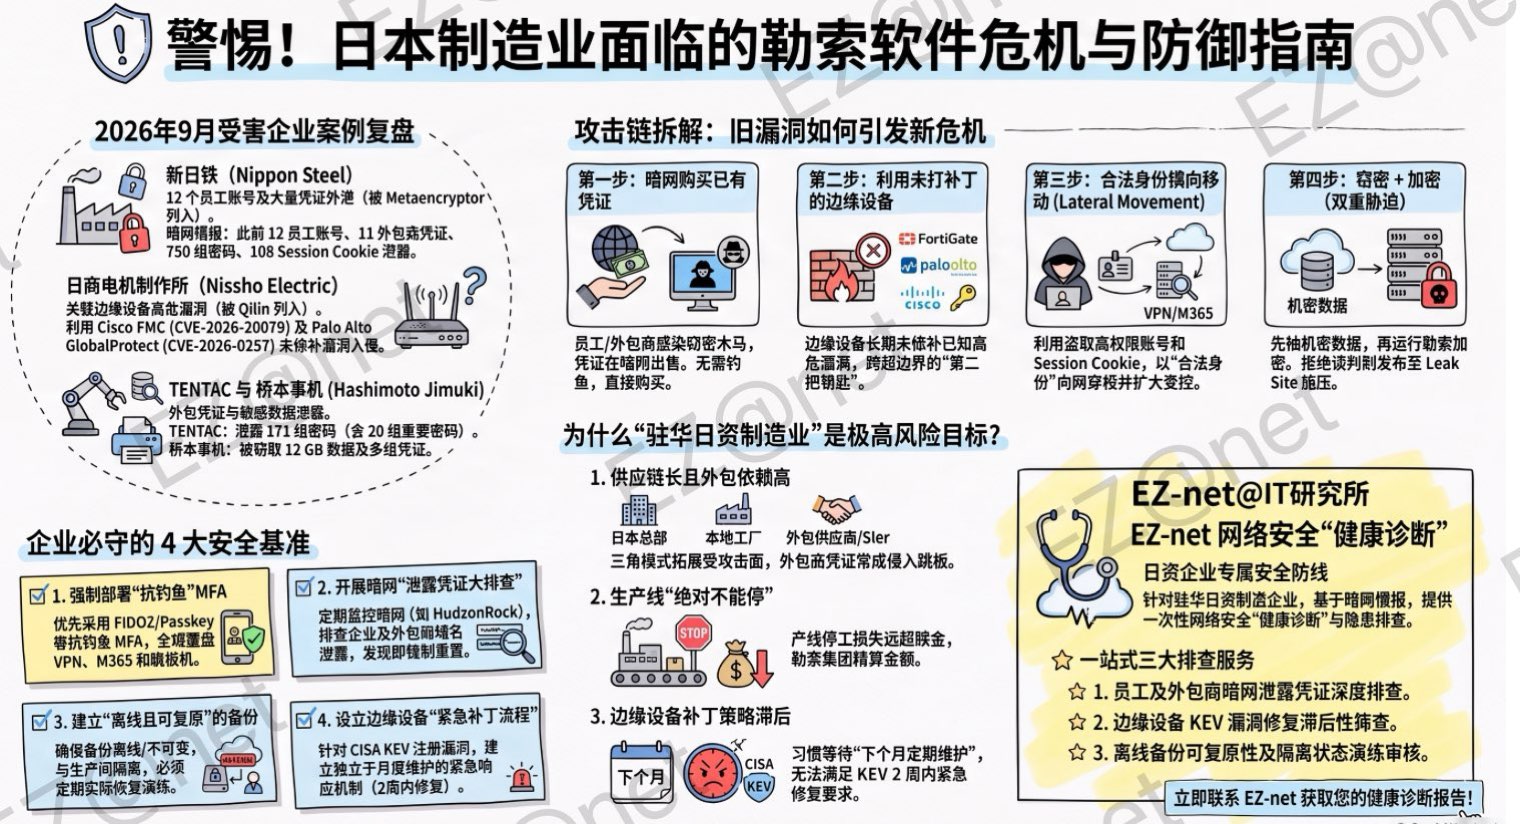
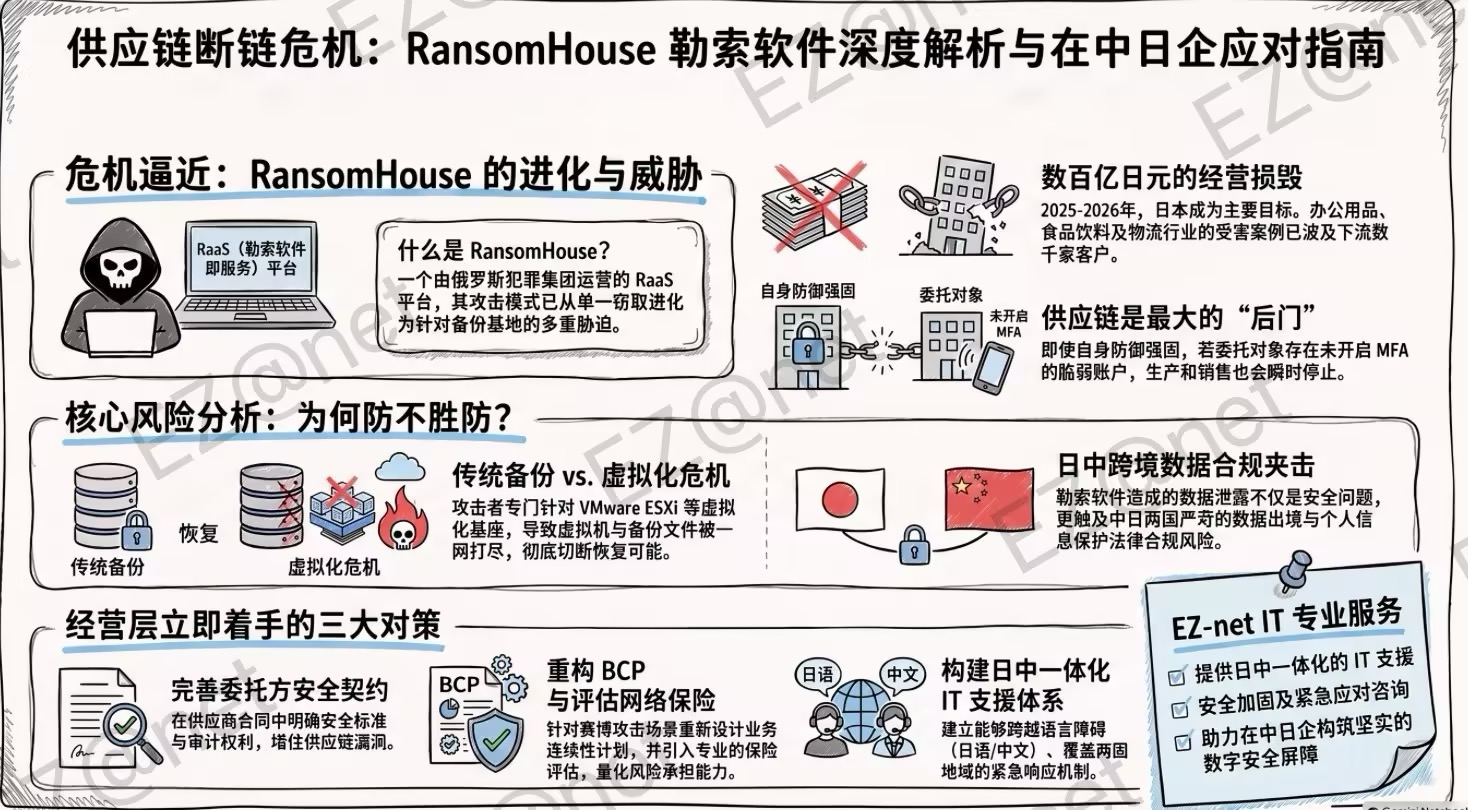
恢复失败的最大原因只有一个:备份数据本身也被一起加密了。勒索软件先横向移动,把连在网络上的备份存储也一并锁死——你手里的「保险」,从第一步起就作废。
为什么传统备份会失效?三个典型原因:
三、规则进化:3-2-1 → 3-2-1-1-0
风靡十几年的「3-2-1 规则」,警视庁的安全备份指南里至今仍在推荐:
| 3-2-1 | 含义 |
|---|---|
| 3 | 3 份数据副本(本番 1 + 备份 2) |
| 2 | 2 种不同介质(服务器 / 外置盘 / 云) |
| 1 | 1 份存于远隔地(オフサイト) |
但 NTT 指出:即便放到远隔地,只要通过 VPN 连着内网,照样是感染路径。「3-2-1」已经不够了,现在的新常識是「3-2-1-1-0」:
| 维度 | 传统 3-2-1 | 勒索对策型 3-2-1-1-0 |
|---|---|---|
| 网络 | 远隔地也多「常时连接」 | 离线彻底切断 / 不可变锁死 |
| 数据状态 | 管理员权限可随意覆盖 | 一定期间不可改写的圣域 |
| 恢复确定性 | 只看「任务成功」 | 定期恢复测试担保「错误=0」 |
| RTO / RPO | 容易模糊 | 依 BCP 明确设计 |
新增的两个尾巴——第一个 1 = 离线 / 不可变:物理断网,或系统层面禁止改写,让勒索软件够不到备份;末尾的 0 = 恢复零错误:备份不是「存完就完」,要定期实测「关键时刻真能拉得回来」。
四、为什么「不可变 / 离线」最有效
Immutable(不可变)备份借用 WORM(Write Once Read Many:一次写入、多次只读、不可改写)技术,在保持期内,无论谁操作都无法删除或篡改——哪怕攻击者夺走了管理员账号。
而且它不贵:AWS S3 的 Object Lock、Azure Blob 的 Immutable Storage,打开开关就能在公有云上搭出强固的 WORM 环境,未必需要专用设备。
五、运营上的 4 个「坑」
系统再先进,运营有洞也白搭。以下 4 个「坑」,是大多数企业容易忽略的:
六、EZ-net 能做什么:7 项落地服务
针对以上,EZ-net(EZ-net IT SOLUTION)为在华日企提供一站式日语 IT 支援,可直接落地的备份相关服务包括:
| 服务 | 内容 |
|---|---|
| ① 备份环境设计与构建 | 按 3-2-1-1-0 落地,配置离线 / Immutable(不可变)存储,杜绝「备份共倒れ」 |
| ② 恢复测试(リストア訓練)支援 | 定期实测拉回,验证 RTO / RPO,避免「85.4% 恢复失败」的坑 |
| ③ 云 SaaS 备份 | 将 M365 / Google Workspace 等业务数据纳入独立备份,不再误信「云即备份」 |
| ④ 勒索软件紧急响应与恢复 | 中毒后第一时间隔离、判定影响范围、从干净备份恢复 |
| ⑤ BCP 重构与网络保险评估 | 把「虚拟化全瘫痪」最坏 Scenario 写进 BCP,并评估 cyber 保险覆盖 |
| ⑥ 暗网威胁情报监控 | 对照泄露清单核查凭证、PII 暴露面,抢在攻击前发现风险 |
| ⑦ 日中双语紧急对应体制 | 非番/休日也能用日语准确报告灾情与恢复进度 |
七、常见问题 FAQ
下篇预告:勒索软件对策,从哪一步开始——经营者必须掌握的7项举措与优先顺序
你的备份,关键时刻真能拉得回来吗?
EZ-net 提供从备份设计、恢复测试到勒索应急、BCP 重构的日语一站式支援。
EZ-net@IT研究所 — 迅速 ・ 専門 ・ 安心 ・ 多言語
IT安全は「支出」ではなく、未来を守る「投資」です!